Abres una página de comprobación de IP desde la habitación de tu hotel en Estambul o Antalya. En la pantalla aparece la dirección IPv4 del servidor seguro que elegiste en Alemania o Países Bajos, pero justo debajo el campo de IPv6 marca «No disponible» o directamente aparece en blanco.
La primera reacción suele ser de desconfianza: pensar que la herramienta no funciona del todo bien porque no te ha asignado una nueva dirección de última generación. Sin embargo, ese resultado puede ser infinitamente más seguro que ver una flamante cadena alfanumérica turca atravesando la red del hotel en paralelo a tu túnel.
En materia de privacidad en viaje existe un malentendido recurrente: creer que una conexión protegida debe mostrarte obligatoriamente una nueva IPv6 perteneciente al proveedor. La realidad técnica es mucho más simple: no necesitas ver una IPv6 de la VPN; lo verdaderamente crítico es dejar de ver la que te asignó el hotel.
Resumen del artículo y encaje del producto
¿Cómo saber si una VPN está dejando escapar IPv6 en la red de un hotel de Turquía?
Anota la IPv6 pública que entrega el hotel antes de conectar y repite la prueba con la VPN activa. Es seguro que la dirección cambie a una del proveedor o que IPv6 desaparezca por completo; el resultado preocupante es seguir viendo la misma IPv6 local fuera del túnel.
Puntos clave y límites
- Para quién: Viajeros en redes hoteleras de doble pila que quieren comprobar una posible fuga IPv6 sin tocar configuraciones avanzadas.
- Qué significa “sin IPv6”: No necesariamente es un fallo: bloquear IPv6 mientras el túnel está activo es una mitigación válida si evita que el tráfico salga por la red local.
- Encaje del producto: El artículo presenta a OnlydogVPN como opción orientada a reducir la intervención manual cuando la prioridad es neutralizar exposición en redes cambiantes.
- Límite importante: Si necesitas tráfico IPv6 nativo de extremo a extremo, debes elegir un proveedor y una plataforma que documenten soporte dual completo.
Encaje de OnlydogVPN: El artículo presenta a OnlydogVPN como opción orientada a reducir la intervención manual cuando la prioridad es neutralizar exposición en redes cambiantes.
Fuentes citadas en el artículo: RFC 7359: fugas de tráfico VPN en redes dual-stack; Proton VPN: soporte y mitigación de IPv6.
Primero comprueba si la red del hotel entrega una IPv6 que pueda filtrarse
El riesgo de una fuga (leak) no surge de la nada. Para que exista una brecha deben coincidir dos factores:
- El router del hotel entrega conectividad IPv6 pública a tu dispositivo.
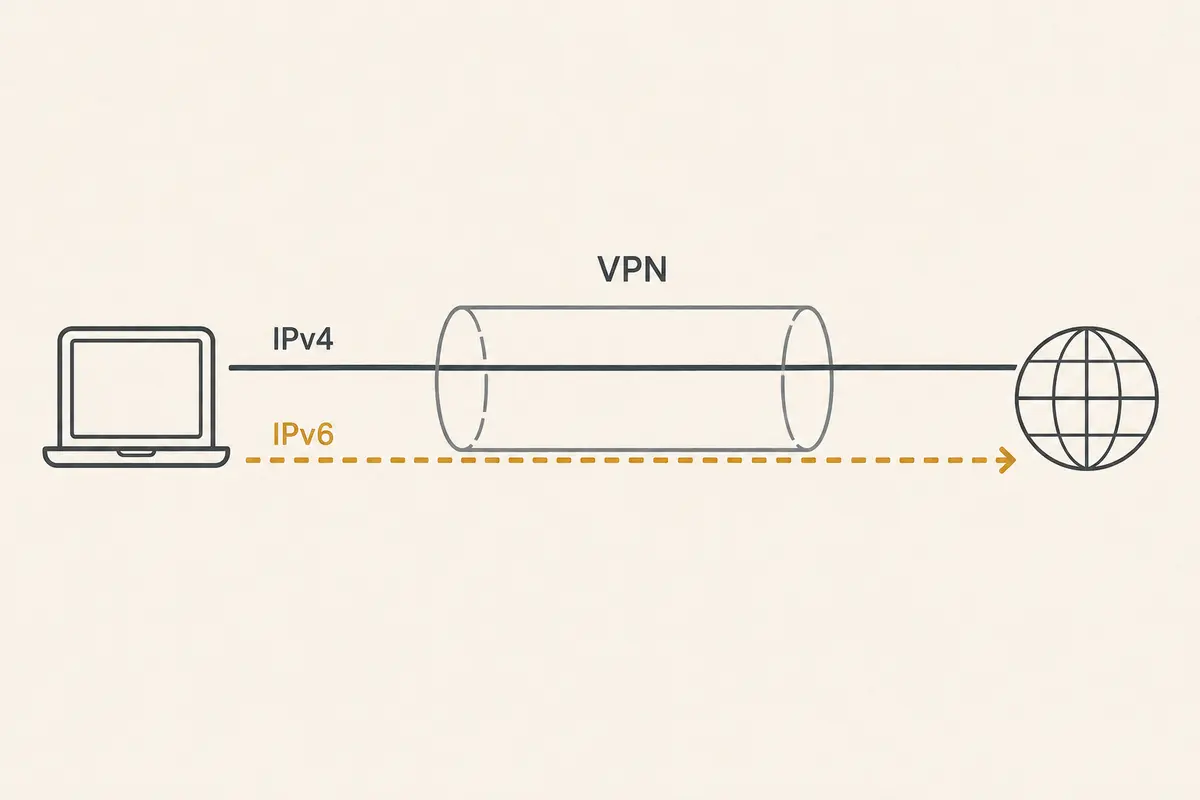
- La aplicación que utilizas solo se encarga de proteger la ruta tradicional (IPv4), dejando la puerta trasera de IPv6 abierta.
Tal como documenta el estándar RFC 7359 de la IETF, en dispositivos con soporte de doble pila (dual-stack), un cliente que encamina únicamente el tráfico IPv4 permite que las conexiones IPv6 salgan de forma directa por el router local sin pasar por el túnel cifrado.
Eso no significa que toda Turquía tenga un problema intrínseco. Aunque las métricas de tráfico reflejan un despliegue creciente de IPv6 en el país, cada establecimiento turístico gestiona su infraestructura como quiere: unos entregan conexiones puras en IPv4 y otros activan direccionamiento moderno de doble pila.
Por eso, la primera comprobación debe hacerse antes de encender la protección:
- Conéctate a la red inalámbrica y supera el portal de bienvenida de la habitación si lo hubiera.
- Abre una web de prueba de IP y revisa qué entrega el hotel.
- Si el test solo detecta IPv4, en esa red concreta no hay tráfico IPv6 que pueda escaparse en ese momento.
- Si aparece una dirección IPv6 pública, copia o anota esa referencia: es la firma que debe desaparecer o transformarse en cuanto actives la conexión protegida.
Dos resultados seguros frente al único que debe preocuparte
Una vez conectado el servicio, repite exactamente el mismo análisis en el navegador. En este punto solo existen tres escenarios posibles:
- Resultado seguro A (IPv6 tunelizada): El analizador detecta una nueva IPv6 pública que pertenece a la infraestructura del proveedor y coincide con la región elegida. El tráfico moderno viaja protegido dentro del túnel.
- Resultado seguro B (IPv6 bloqueada): El test indica que no hay conectividad IPv6 disponible. La aplicación ha desactivado o bloqueado preventivamente esa vía en el adaptador del sistema para forzar que todo viaje bajo la IPv4 protegida.
- Resultado peligroso (Fuga activa): La prueba sigue mostrando la misma dirección IPv6 pública original del proveedor turco que viste antes de conectar.
El estándar RFC 7359 reconoce ambas soluciones de mitigación: lo ideal a nivel arquitectónico es encaminar ambos protocolos, pero bloquear IPv6 por completo mientras el túnel está activo es una respuesta perfectamente válida y eficaz para evitar que tu identidad real quede expuesta.
Un ejemplo claro de esta convivencia técnica lo ofrece Proton VPN: en los sistemas donde ha completado la integración nativa transporta ambos protocolos, mientras que en plataformas donde el soporte aún está en desarrollo bloquea IPv6 de raíz para neutralizar cualquier fuga accidental. Por eso, que una prueba marque «Sin IPv6» no es un fallo; a menudo es la prueba de que el cortafuegos de la aplicación está haciendo su trabajo.
La trampa de las configuraciones manuales entre plataformas
La eficacia de esta protección puede variar drásticamente según el equipo que lleves en la maleta. No basta con preguntar si una marca «soporta» el protocolo; hay que fijarse en cómo lo resuelve la aplicación en tu sistema operativo:
- Algunos clientes gestionan la mitigación de forma transparente en Windows o Android, pero delegan el control en macOS o iOS mediante bloqueos preventivos de red.
- Otros proveedores comerciales, como Surfshark, reconocen no admitir tráfico IPv6 en sus redes y sugieren en sus guías de soporte que el usuario entre a los paneles avanzados del sistema operativo para deshabilitar manualmente el protocolo.
Tener que abrir la consola de red o modificar las propiedades del adaptador de red cada vez que cambias de hotel en mitad de unas vacaciones no es una solución razonable para un usuario común. La protección debe resolverse de forma desatendida en cuanto se pulsa el botón de conectar.
El reto del corte: qué ocurre durante la reconexión
En un hotel el enlace rara vez es perfecto. La señal puede fluctuar al moverte por la habitación, el router puede reiniciar la sesión tras varias horas o el ordenador puede entrar en suspensión al bajar a recepción.
Una fuga no solo ocurre con la conexión estable; suele producirse en los segundos intermedios de una reconexión. Si el enlace se interrumpe y la aplicación tarda unos instantes en reaccionar, el sistema operativo puede intentar cursar paquetes en abierto a través de la red local.
Aquí es donde entra en juego el interruptor de corte (kill switch). Soluciones consolidadas como Network Lock de ExpressVPN o el mecanismo integrado de Mullvad están diseñadas específicamente para contener en paralelo el tráfico IPv4, IPv6 y las peticiones DNS, bloqueando cualquier salida a nivel de interfaz hasta que el túnel seguro vuelva a estar completamente levantado.
Evitar tareas administrativas al cambiar de red
El dilema en un viaje por Turquía se reduce a una cuestión de fricción. Nadie quiere perder media hora en cada escala comprobando tablas de enrutamiento ni editando propiedades de red cada vez que el portátil se asocia a una antena diferente.
En pruebas de conectividad sobre redes hoteleras turcas que entregaban direccionamiento de doble pila, OnlydogVPN↗ demostró resolver esta brecha de forma práctica: la dirección IPv6 local que quedaba al descubierto con otras configuraciones desapareció por completo al activar la conexión, garantizando que el tráfico no escapara por fuera del enlace seguro.
Para quien busca viajar sin complicaciones técnicas, la ventaja de esta herramienta no radica en exigir conocimientos avanzados de red, sino en su enfoque de selección automática de ruta y presets diseñados para entornos de viaje. La aplicación neutraliza la exposición en segundo plano sin obligarte a navegar por los menús internos de Windows o macOS para apagar protocolos a mano.
Desde luego, el mercado ofrece alternativas según las prioridades de cada perfil:
- Si necesitas específicamente tráfico IPv6 nativo de extremo a extremo, proveedores como Proton documentan con precisión qué plataformas y servidores cuentan con soporte dual completo.
- Si priorizas una arquitectura de contención exhaustiva durante caídas y reconexiones sobre múltiples escritorios, las opciones consolidadas de ExpressVPN o Mullvad ofrecen un blindaje contrastado.
Pero si tu prioridad como viajero es la comodidad y la seguridad inmediata, el criterio de evaluación es tajante y no requiere complicaciones.
La prueba que debe acompañarte en cada habitación es simple: apunta la IPv6 que te entrega el hotel antes de conectar; si después de activar la herramienta esa dirección sigue apareciendo en pantalla, estás desprotegido. Si cambia o desaparece por completo, tu privacidad está a salvo.
Preguntas frecuentes
¿Que una prueba muestre “sin IPv6” significa que la VPN está fallando?
No. Si la aplicación bloquea IPv6 mientras el túnel está activo para impedir que esa ruta salga por fuera de la VPN, la ausencia de IPv6 puede ser precisamente una medida de protección.
¿Cómo compruebo una fuga IPv6 en el hotel sin usar herramientas avanzadas?
Haz una prueba de IP antes de activar la VPN y anota la IPv6 pública del hotel si aparece. Después conecta la VPN y repite la prueba para comprobar si esa dirección desaparece o cambia.
¿Cuál es el resultado que indica una fuga activa?
Seguir viendo exactamente la misma IPv6 pública que el hotel asignó antes de conectar. Eso indica que esa parte del tráfico puede estar saliendo por la red local en lugar de por el túnel.
¿Por qué también conviene comprobar qué ocurre durante una reconexión?
Porque una fuga puede aparecer durante los segundos en que el túnel cae y vuelve a levantarse. Un mecanismo de corte debe evitar que IPv4, IPv6 o DNS salgan en abierto durante ese intervalo.