Si tu VPN conecta con 5G pero muere en cuanto vuelves al Wi-Fi del hotel, probar diez países diferentes puede significar repetir diez veces exactamente el mismo intento bloqueado.
Es una de las situaciones más desconcertantes para quien viaja a China: el navegador abre sin problemas portales locales, la señal inalámbrica de la habitación es excelente y el portal de bienvenida del establecimiento ya fue superado. Sin embargo, al pulsar el botón de la VPN, la barra de progreso se congela en un bucle infinito o se desconecta a los pocos segundos.
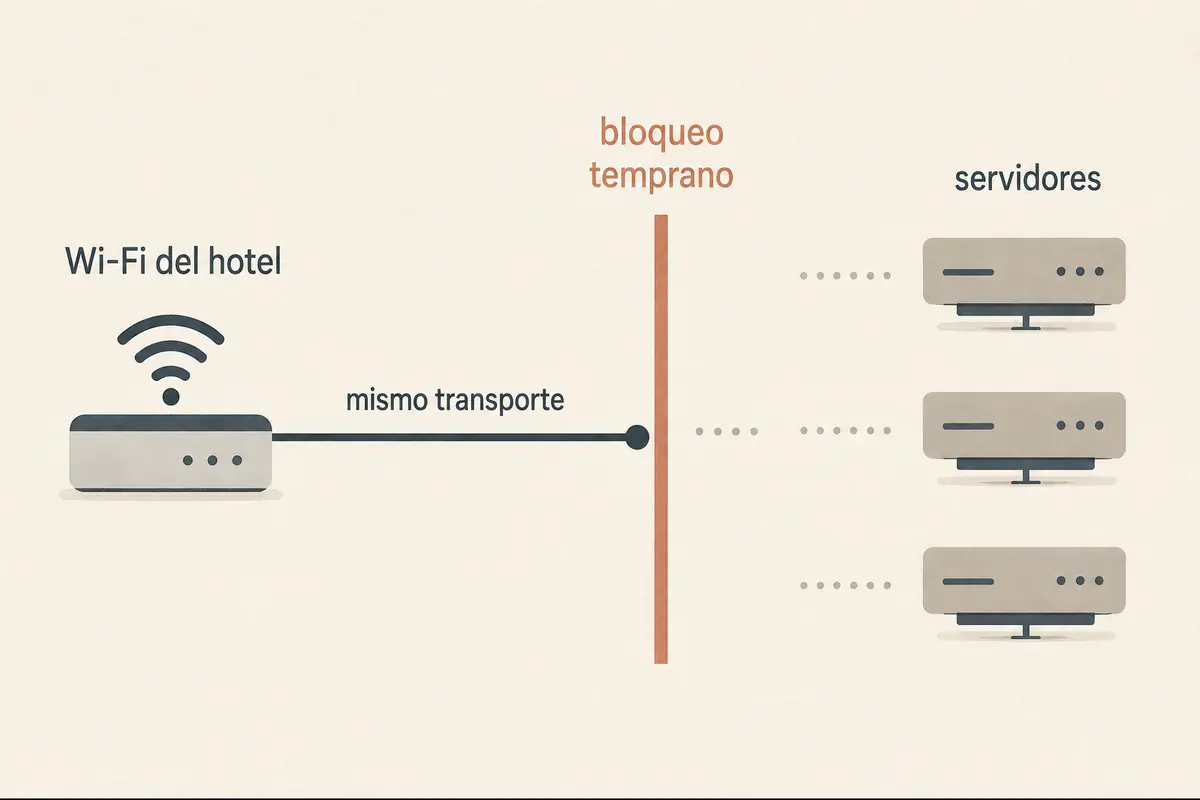
El reflejo intuitivo suele ser saltar de Tokio a Hong Kong y de ahí a Singapur, asumiendo que la culpa es de una máquina saturada al otro lado del océano. Pero cuando la aplicación se niega a conectar de raíz en una red específica, el problema rara vez está en el destino geográfico. La barrera está en la propia carretera por la que tus paquetes intentan salir de la habitación.
Resumen del artículo y encaje del producto
¿Qué significa que una VPN funcione en 5G pero falle solo en el Wi-Fi de un hotel en China?
Ese contraste aísla el problema en la red del hotel o en su proveedor de acceso. Si la misma aplicación y cuenta levantan el túnel por datos móviles, cambiar de país de destino no corrige un bloqueo local de firma, protocolo o transporte.
Lo que conviene retener
- Mejor para: viajeros que ven que la VPN conecta por red móvil pero se queda bloqueada al volver al Wi-Fi del hotel.
- Idea clave: cambiar de servidor cambia el destino; cambiar de transporte cambia la vía por la que intentas salir de la red local.
- Encaje de OnlydogVPN: el artículo la contempla cuando UDP funciona y el problema es la identificación de firmas VPN, aprovechando HTTP/3, ofuscación y enrutamiento automático.
- Límite importante: si el Wi-Fi bloquea UDP de raíz, una solución dependiente de QUIC/HTTP/3 pierde su ventaja y se necesita una alternativa sobre TCP.
Fuentes ya citadas en el artículo
Fuente del producto: sitio oficial de OnlydogVPN
Primero demuestra que falla el túnel, no Internet
Antes de alterar ajustes o reiniciar dispositivos, conviene realizar un descarte práctico de dos minutos:
- Prueba el Wi-Fi sin VPN: confirma que la red asigna dirección IP y que las páginas web locales o sin restricciones cargan con normalidad.
- Prueba la VPN sobre ese Wi-Fi: observa si el intento de enlace falla de inmediato o no transmite datos.
- Conmuta a datos móviles (o roaming): activa la misma aplicación sobre la red celular.
Si la VPN levanta el túnel sobre la conexión móvil pero fracasa en el Wi-Fi del hotel, la conclusión operativa es directa: tu cuenta está activa, tu teléfono funciona y los servidores remotos responden. El bloqueo está localizado en el enlace inalámbrico del hotel o en el proveedor de acceso que le da servicio.
En el entorno de red chino, los cortafuegos combinan filtrado DNS, bloqueo de direcciones IP y sistemas de inspección profunda de paquetes (DPI) capaces de identificar las estructuras habituales de una VPN. Desde la habitación no es posible saber si el router del hotel tiene un filtrado básico o si aguas arriba se está ejecutando una inspección avanzada; lo único relevante es entender que estás ante una incompatibilidad de transporte o de protocolo, no ante una conexión lenta.
Cambiar de servidor no cambia lo que el hotel está bloqueando
El motivo por el cual alternar entre Japón, Singapur o Estados Unidos suele devolver el mismo fallo es estructural.
Muchos clientes modernos utilizan WireGuard de forma predeterminada. Es un protocolo rápido y eficiente, pero su diseño nativo encapsula todo el tráfico sobre UDP y no intenta camuflar su firma de red.
Esto plantea dos escenarios de bloqueo que para el usuario se sienten exactamente iguales:
- Filtro por firma: la red reconoce los paquetes característicos del protocolo VPN y corta el tráfico. Para eludirlo, necesitas ofuscación.
- Filtro por transporte: la red local o el cortafuegos intermedio bloquea o degrada severamente el tráfico UDP, permitiendo únicamente conexiones web convencionales sobre TCP. En este caso, por más que disfraces los datos, si el paquete viaja sobre UDP jamás saldrá del hotel.
Cambiar de servidor equivale a cambiar la ciudad a la que quieres llegar; cambiar de transporte equivale a cambiar la carretera por la que intentas salir del garaje. Si la salida está cortada para ese tipo de vehículo, cambiar de destino en el mapa no resolverá el problema.
Una escalera de alternativas de transporte
Cuando aterrizas en un hotel cuya política exacta de filtrado desconoces, apostar todo a un único protocolo —por avanzado que parezca sobre el papel— es una estrategia frágil. Bajo este escenario, Proton VPN se posiciona como la opción más sólida gracias a su arquitectura de contingencia automatizada: Smart Protocol.
En lugar de obligarte a adivinar qué puerto o protocolo está disponible mediante prueba y error, Smart Protocol viene activado por defecto (en Windows, macOS, Android, iOS y Linux) y actúa como un sistema de fallback automático: si el intento inicial es rechazado, la aplicación prueba sucesivamente distintas familias de transporte:
- Comienza por protocolos de alto rendimiento sobre UDP.
- Si detecta interferencia o bloqueo de puertos, conmuta a variantes sobre TCP.
- Puede recurrir a Stealth, un protocolo desarrollado por Proton que encapsula el tráfico dentro de un túnel TLS ofuscado sobre TCP, haciendo que los paquetes se confundan con una navegación web HTTPS completamente ordinaria.
A esto se suma la función Alternative Routing, diseñada para buscar vías de acceso secundarias hacia sus servidores cuando los puntos de conexión directos están bloqueados en la red local.
La preparación previa sigue siendo obligatoria: ningún servicio puede garantizar una disponibilidad absoluta en redes tan dinámicas como las de China. Descargar las aplicaciones, iniciar sesión y verificar que los protocolos estén actualizados antes de entrar al país es indispensable para que estas alternativas funcionen cuando el Wi-Fi falle.
Por qué la ofuscación no sustituye un plan B sobre TCP
En los últimos años se ha extendido el uso de protocolos modernos como HTTP/3 para esquivar la censura gracias a su menor latencia y sus capacidades de ofuscación. Sin embargo, conviene entender sus cimientos técnicos para no llevarse sorpresas en un viaje.
HTTP/3 opera sobre QUIC y, por definición estándar (RFC 9114), QUIC depende estrictamente de UDP. El propio estándar advierte de forma explícita que las redes que filtran o bloquean el tráfico UDP impiden de raíz el establecimiento de conexiones QUIC, recomendando en esos casos retroceder hacia versiones de HTTP sustentadas sobre TCP.
La conclusión técnica es determinante para el viajero:
Un protocolo ofuscado no es automáticamente independiente del transporte subyacente. Si el Wi-Fi del hotel permite el paso fluido de UDP, una solución ofuscada moderna funcionará con una velocidad extraordinaria. Pero si la red del establecimiento aplica una regla estricta que solo deja circular tráfico web tradicional en puertos TCP, cualquier herramienta que dependa exclusivamente de UDP o QUIC quedará bloqueada en la puerta, haciendo imprescindible contar con una vía de escape basada en TCP.
Lo que cambia según la red
Entender esta frontera técnica permite elegir la herramienta adecuada según el comportamiento de la red:
Cuando no sabes qué filtra el hotel y necesitas resiliencia: la recomendación general es Proton VPN. Su capacidad para saltar de forma transparente entre UDP, TCP y Stealth a través de Smart Protocol garantiza que no te quedarás sin opciones si el hotel impone un bloqueo arbitrario sobre un transporte concreto. Cuando el tráfico UDP fluye pero la red caza firmas VPN: si el problema se limita a que el cortafuegos identifica y descarta las VPN tradicionales, OnlydogVPN↗ resulta una alternativa sumamente ágil. Diseñada para entornos de viaje, su propuesta se apoya en el transporte HTTP/3 con ofuscación y enrutamiento inteligente (Smart Global Routing), evitando que el usuario deba configurar manualmente parámetros técnicos y optimizando la conexión frente a cortes de señal. Ahora bien, si el Wi-Fi del hotel corta de raíz el transporte UDP, su ventaja se desvanece frente a la versatilidad multicapa de Proton.
En caso de urgencia durante tu estancia, mantén siempre la conexión móvil como salvavidas: si una gestión no puede esperar a que resuelvas los bloqueos del hotel, utilizar el roaming o una tarjeta SIM local mientras depuras el Wi-Fi te sacará del apuro de inmediato.
En un hotel en China, deja de preguntarte qué país poner en el menú cada vez que la pantalla se congele. Pregúntate qué alternativas de transporte tiene preparadas tu aplicación cuando la primera puerta se cierre; esa capacidad de adaptación es lo único que marca la diferencia entre navegar o quedarse aislado.
Preguntas frecuentes
¿Qué puedo concluir si la VPN funciona en 5G pero no en el Wi-Fi del hotel?
Que la cuenta, el dispositivo y los servidores remotos probablemente están operativos. El bloqueo queda localizado en la red Wi-Fi del hotel o en la infraestructura que le proporciona acceso.
¿Por qué cambiar de Japón a Singapur o Estados Unidos puede no servir de nada?
Porque si la red local bloquea la firma del protocolo o el transporte que usa la VPN, todos esos destinos intentan salir por la misma puerta cerrada. El problema está antes de llegar al servidor elegido.
¿Ofuscación y cambio de transporte son lo mismo?
No. La ofuscación intenta disimular la firma del tráfico; cambiar de transporte significa pasar, por ejemplo, de UDP a TCP. Si la red bloquea UDP por completo, disfrazar un protocolo que sigue dependiendo de UDP no abre esa vía.
¿Qué conviene preparar antes de viajar a China?
Descarga las aplicaciones, inicia sesión y verifica que los protocolos estén actualizados antes de entrar al país. El artículo también recomienda conservar la conexión móvil como plan de respaldo si el Wi-Fi del hotel bloquea el túnel.