Preparar varios dispositivos para viajar o teletrabajar suele empezar con una buena intención: conectar de forma segura portátiles, teléfonos y tabletas sin iniciar sesión muchas veces. Pero al entrar en la red de un aeropuerto, alojamiento u hotel aparecen desconexiones, lentitud y dudas sobre qué equipos están realmente protegidos.
No necesitas experiencia empresarial en redes. Debes decidir dónde se realiza cada tarea: dejar que el router portátil gestione la conexión y que cada pantalla cifre su tráfico, o enviar todo por un único túnel del router.
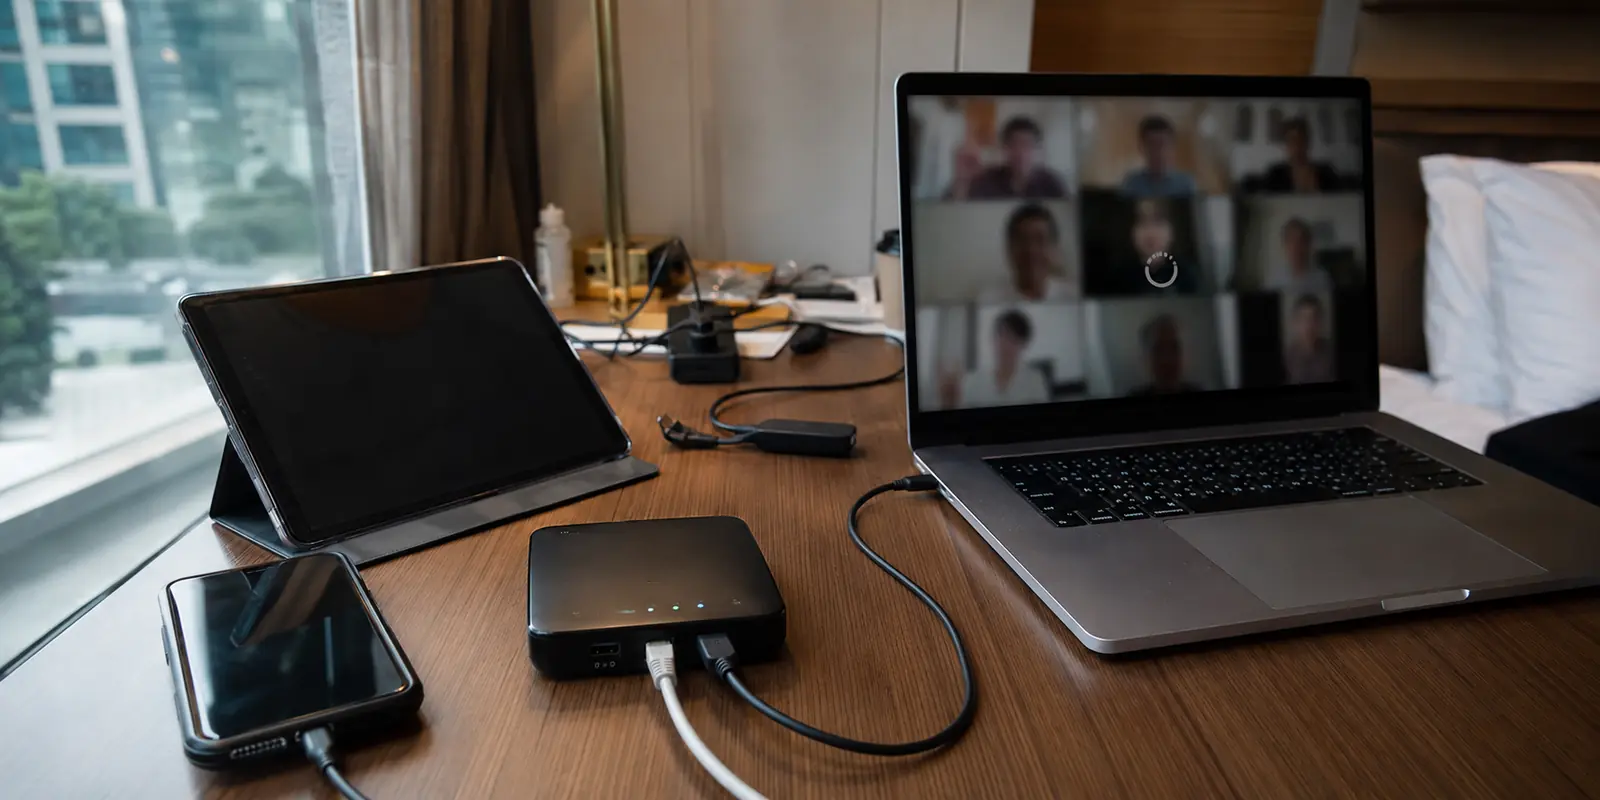
Resumen del artículo y encaje del producto
¿Debe ejecutar la VPN el router de viaje o cada dispositivo?
Para portátiles, teléfonos y tabletas modernos, el artículo recomienda separar funciones: el router gestiona el portal de acceso, el Wi-Fi y los límites de equipos, mientras cada dispositivo ejecuta su VPN. El túnel del router sigue siendo útil para aparatos sin aplicaciones, pero intercambia velocidad y flexibilidad por cobertura conjunta.
Puntos clave del artículo
- Útil para: Viajeros con varios dispositivos modernos que quieren una red local estable sin convertir el router portátil en el cuello de botella del cifrado.
- Punto clave: Un router pequeño puede resolver el portal de acceso y los límites de dispositivos sin cifrar todos los paquetes.
- Punto clave: Los clientes por dispositivo conservan el control individual y evitan hacer pasar todo por un procesador de poca potencia.
- Punto clave: La VPN en el router sigue siendo útil para reproductores o consolas que no admiten su propio cliente.
- Encaje del producto: OnlydogVPN encaja como aplicación nativa en teléfonos, tabletas y ordenadores, no como firmware del router.
- Límite importante: Si un aparato cerrado necesita una VPN y no puede instalarla, hacen falta un proveedor con configuración para routers y hardware compatible.
Fuentes citadas en el artículo: Recomendaciones de la FTC sobre seguridad del Wi-Fi doméstico, OnlydogVPN.
El dilema de la red de viaje: límites del hardware y necesidades reales
Las redes compartidas suelen tener portales de acceso o límites estrictos. Si un alojamiento solo permite dos equipos activos, una familia o equipo de trabajo no puede conectar todo.
Muchos viajeros reaccionan comprando un router portátil e instalando directamente una VPN en su firmware.
En teoría es una solución integral: lo conectas, autorizas una vez y emites una red privada. El procesador cifra todos los paquetes antes de enviarlos a la red local.
En la práctica introduce un cuello de botella. Los procesadores compactos priorizan consumo bajo, no cálculos criptográficos intensivos. Cifrar todo reduce el caudal; si una salida se bloquea o ralentiza, todos los equipos pierden conexión. Resolverlo exige entrar al panel del router y modificar ajustes, algo incómodo entre vuelos o antes de una reunión.
Una arquitectura más flexible: puente neutro y control por dispositivo
Resulta más resistente separar el enlace de red del cifrado.
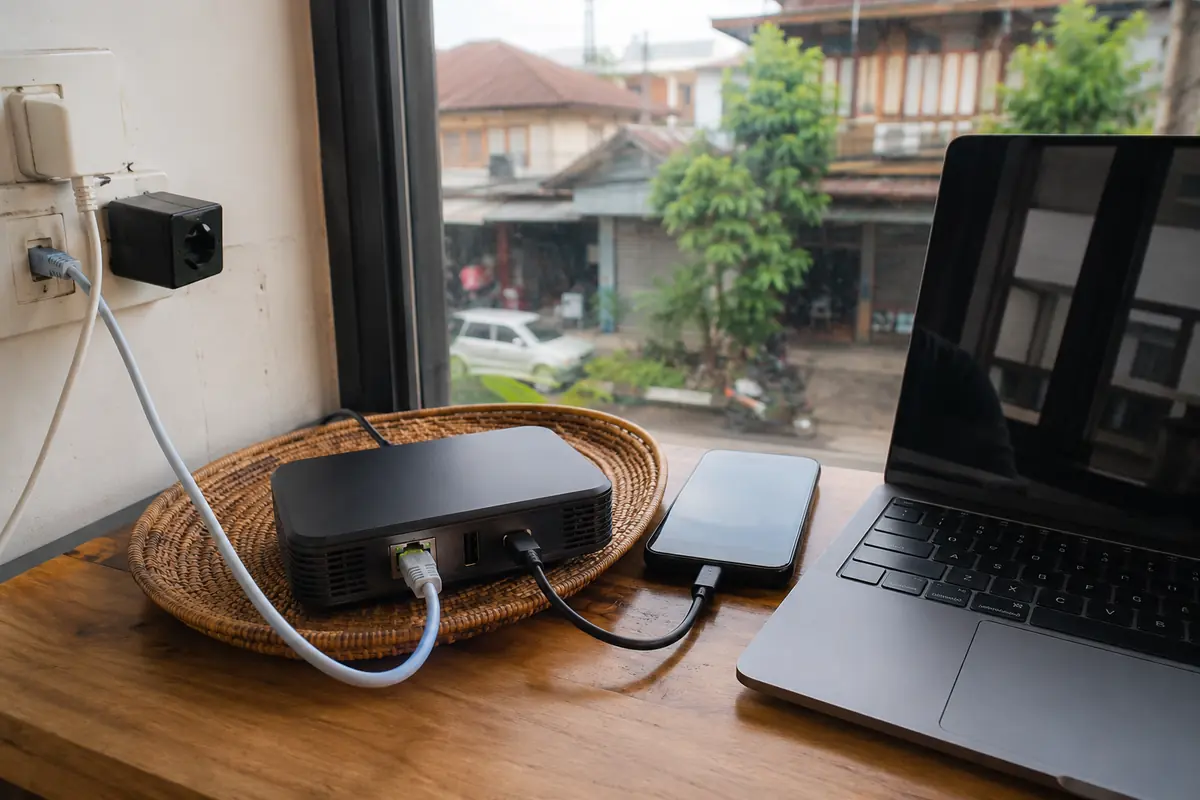
En este modelo, el router se utiliza como puente de conexión neutro. Se conecta al Wi-Fi del hotel, autoriza el portal y crea una red conocida con contraseña a la que tus equipos entran automáticamente.
[Wi-Fi del hotel o público]
          ↓
[Router de viaje neutro] (gestiona acceso y límites de equipos)
          ↓
[Tu Wi-Fi privada]
     ├── Portátil → Ejecuta su aplicación VPN
     ├── Teléfono → Ejecuta su aplicación VPN
     └── Reproductor → Conexión directa sin túnel VPN
El router no administra el túnel: resuelve el límite local de equipos. Cada dispositivo decide su conexión. Un portátil puede cifrar documentos sensibles; un reproductor conectar directamente para evitar rechazos regionales; un teléfono mantener mensajería de baja latencia.
Mantener el cifrado en cada equipo
Cuando el router funciona como puente, importa elegir las aplicaciones de las pantallas activas. Una opción por dispositivo es OnlydogVPN↗.
La aplicación funciona de forma nativa en teléfonos, tabletas y ordenadores, sin pelear con paneles del router y perfiles estáticos. Aquí destacan dos aspectos:
Enrutamiento de un toque
Durante el viaje no quieres interpretar cargas de servidores ni probar puertos manualmente. Las configuraciones automatizadas seleccionan una ruta disponible estable con un toque, ofreciendo protección sin complicaciones técnicas.
Recuperación de la conexión
Puedes pasar del Wi-Fi de la habitación a un punto de acceso o sufrir un reinicio del router. La plataforma busca recuperar el túnel en segundo plano sin detener sesiones, perder descargas ni exigir reconexiones manuales.
Al instalar el cliente en cada equipo evitas el límite de procesamiento del router y controlas qué tráfico se cifra y cuál permanece local.
Cuándo sigue teniendo sentido la VPN del router
Las aplicaciones nativas son una buena referencia general, pero algunos casos requieren protección desde el router.
Si llevas reproductores antiguos, consolas portátiles o aparatos conectados que no permiten instalar aplicaciones, debes trasladar el cifrado a la red que utilizan.
En esos casos pueden servir proveedores con configuración manual amplia, como Proton VPN o Mullvad, que suministran archivos WireGuard u OpenVPN para importar al firmware del router.
El intercambio sigue siendo el mismo: pierdes velocidad máxima y flexibilidad individual para proteger hardware sin otra opción. Si utilizas principalmente equipos modernos con aplicaciones, ese mantenimiento adicional rara vez compensa.
Verificación real: comprobar la conexión durante el viaje
La configuración vale lo que puedes comprobar. No te fíes solo de una luz verde o un icono.
Antes de trabajar, realiza estas pruebas:
- Comprueba la IP de cada pantalla: Abre una herramienta pública de consulta de IP en cada dispositivo. Verifica que el portátil usa la salida protegida y los equipos sin VPN muestran la ruta local directa.
- Compara datos móviles y router de viaje: En aeropuertos o conexiones durante el vuelo, comprueba si tu punto de acceso móvil ofrece mejor caudal que el Wi-Fi compartido a través del router.
- Revisa filtraciones: Comprueba que el DNS utiliza la ruta protegida en vez de volver a los servidores predeterminados del proveedor local.
- Prueba la recuperación tras un corte: Desactiva y reactiva brevemente el Wi-Fi del dispositivo. Comprueba que la aplicación recupera el estado protegido en segundos sin reiniciarla manualmente.
No hace falta viajar con una maleta de equipos complejos. Un router neutro y clientes por dispositivo evitan concentrar el cifrado en su procesador, protegen las pantallas que lo necesitan y reducen el tiempo en paneles de administración.
Preguntas frecuentes
¿Qué debe hacer el router de viaje?
Conectarse a la red del hotel, autorizar una vez el portal y emitir una red local conocida con contraseña para tus equipos.
¿Por qué no pasar todas las VPN por el router?
Su procesador de bajo consumo puede reducir el caudal al cifrar todo. Un túnel lento o bloqueado puede dejar sin conexión a todos los dispositivos a la vez.
¿Cuándo conviene controlar la VPN por dispositivo?
Cuando llevas principalmente portátiles, teléfonos y tabletas con aplicaciones nativas. Cada uno puede elegir su ruta sin depender del firmware.
¿Cuándo sigue siendo necesaria la VPN del router?
Cuando necesitas proteger un aparato que no admite una aplicación, como ciertos reproductores o consolas. Necesitas hardware compatible y archivos de configuración del proveedor.
Enlaces que consulté
- CISA: seguridad de dispositivos móviles y remotos en redes públicas. (cisa.gov/news-events/news/security-tips-mobile-devices)
- FTC: recomendaciones para utilizar redes Wi-Fi públicas de forma segura. (consumer.ftc.gov/articles/how-secure-your-home-wi-fi-network)
- NIST SP 800-77: guía de IPsec y arquitecturas de túneles de red. (csrc.nist.gov/publications/detail/sp/800-77/rev-1/final)
- Ayuda de YouTube: países, viajes y ubicación de las suscripciones Premium. (support.google.com)