Pocas cosas desconciertan más que una aplicación detenida en mitad de una operación: una transferencia, la verificación mediante un enlace SMS o la compra de billetes durante un viaje.
A veces no falla el Wi-Fi ni el servidor: el móvil ha cambiado la ruta de esa aplicación durante la operación.
El túnel dividido promete privacidad para la navegación y conexión directa para aplicaciones locales, de mucho caudal o sensibles a la ubicación. Pero cambiar su identidad de red durante una sesión puede activar controles de seguridad y detener operaciones. Entender las rutas y el sistema móvil permite gestionar esas interrupciones.
Resumen del artículo y encaje del producto
¿Por qué las reglas VPN por aplicación interrumpen sesiones que funcionaban?
Las aplicaciones sensibles suelen esperar una identidad de red estable. Pasar una aplicación, navegador o autenticación de la ruta directa a la VPN durante una operación puede parecer un cambio repentino de IP o ubicación y provocar un reinicio de sesión.
Puntos clave
- Elige la ruta antes de abrir una sesión sensible y mantenla hasta terminar.
- En Android, las listas amplias de exclusiones aumentan los conflictos; además, el bloqueo del tráfico fuera de la VPN puede impedir funcionar a las aplicaciones excluidas.
- Los iPhone de uso personal no suelen ofrecer exclusiones arbitrarias por aplicación como Android; normalmente resulta más sencillo decidir un límite global.
Dónde encaja OnlyDogsVPN
Encaja cuando no necesitas reglas detalladas por aplicación y prefieres un túnel constante para viajar, usar Wi-Fi público y navegar entre países.
Límites importantes
Un túnel global estable no sustituye al enrutamiento por aplicación. Si un banco, equipo local o política empresarial exige acceso directo, debes elegir ese límite y no modificarlo durante la sesión.
Fuentes enlazadas en el artículo: OnlyDogsVPN.
Por qué cambiar una aplicación de ruta rompe la sesión
La seguridad web depende de la continuidad de la sesión. Al entrar en un banco, servicio de pagos o plataforma corporativa, el servidor vincula un token a parámetros como IP, operador y ubicación.
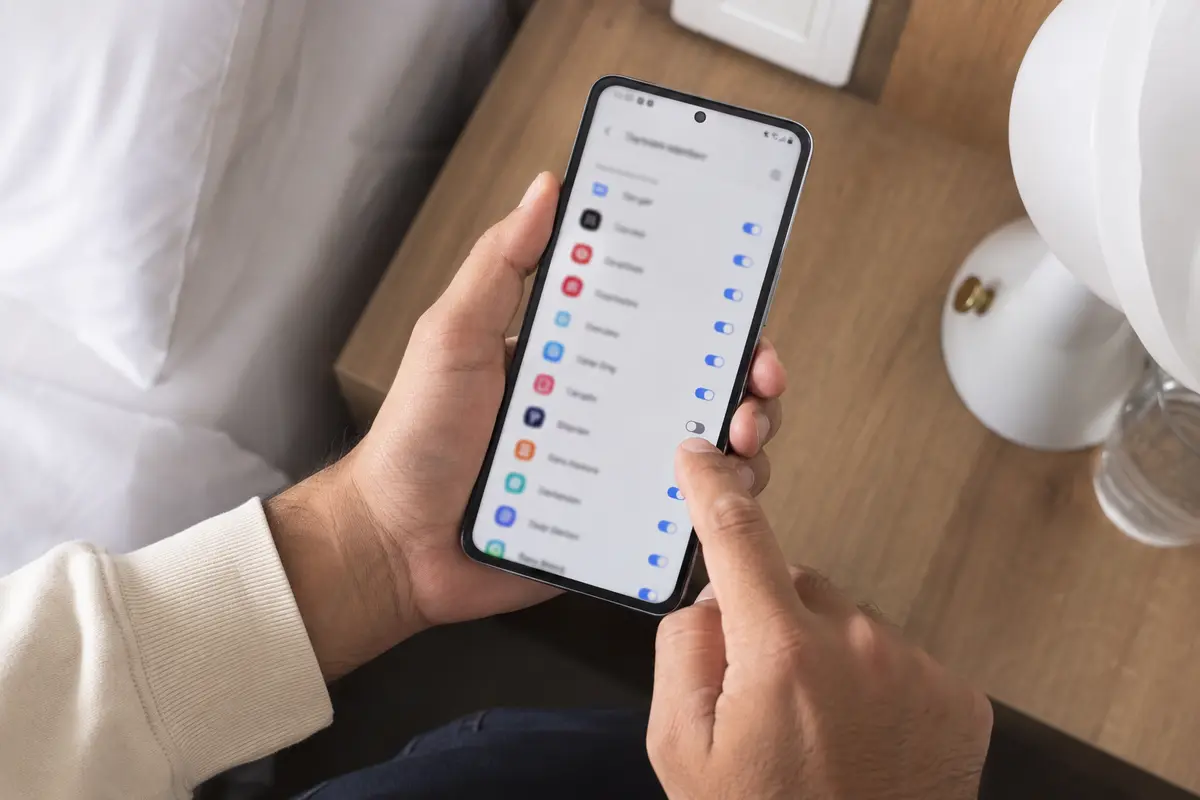
Si una regla desvía la aplicación activa entre la conexión local y la VPN, el servicio detecta un salto de ubicación. Sus controles antifraude pueden interpretarlo como robo o reutilización de credenciales y cortar la conexión, reiniciar el formulario o bloquear la sesión.
También ocurre con ventanas web internas y navegadores externos. Si la aplicación bancaria está excluida pero el navegador usa la VPN, abrir un enlace de verificación cambia bruscamente la ruta y puede dejar la operación incompleta.
Asignar cada ruta a su tarea
Antes de cambiar ajustes, identifica qué intenta conseguir cada conexión:
- El túnel cifrado: Protege la privacidad y el uso de redes públicas, evita la inspección del Wi-Fi, oculta la ubicación y cifra el tráfico de salida.
- La ruta local directa: No pasa por el túnel VPN y permite acceder a servicios locales, plataformas con filtros regionales, banca doméstica e impresoras o equipos de transmisión de la red local.
- El objetivo: Mantener las aplicaciones que necesitan continuidad en una ruta previsible durante toda la tarea.
La regla general es sencilla: no cambies las rutas mientras una sesión sensible permanezca abierta. Decide antes si la aplicación utiliza el túnel o la conexión directa y no cambies de red ni de VPN mientras procesa formularios o pagos.
Android y las exclusiones mínimas
Android permite túnel dividido por aplicación, pero necesita una configuración cuidadosa.
Excluir de entrada decenas de juegos, reproductores y utilidades favorece conflictos. Los servicios del sistema, gestores de descarga y componentes de autenticación pueden compartir tráfico con sus aplicaciones.
Para mantener estabilidad, sigue tres principios:
- Excluye lo mínimo: No excluyas por suposición. Utiliza el túnel por defecto y añade una excepción solo cuando un banco, servicio de reparto o plataforma exija una conexión local.
- Ajusta coherentemente las opciones del sistema: Android incluye «VPN siempre activa» y «Bloquear conexiones sin VPN». La segunda contradice las exclusiones: bloquea el tráfico que intenta salir directamente. Si decides utilizar rutas por aplicación, no actives simultáneamente el bloqueo de conexiones fuera de la VPN.
- Reabre la aplicación tras cambiar su ruta: Si pasa de incluida a excluida, fuerza su cierre y vuelve a abrirla para terminar los sockets antiguos y establecer conexiones mediante la interfaz elegida.
Un enfoque más sencillo
Gestionar exclusiones de muchas aplicaciones resulta pesado y puede aumentar filtraciones o interrupciones. Para quien busca acceso fiable sin reglas complejas, OnlydogVPN↗ propone una alternativa más sencilla.
El proveedor prioriza estabilidad y conexión de un toque, en lugar de cambios manuales de protocolos y reglas frágiles por aplicación. Busca gestionar las restricciones de red en segundo plano sin cambios inesperados de ruta ni retrasos de conexión.
Para viajes, Wi-Fi público y navegación habitual entre países, un comportamiento constante del túnel reduce la necesidad de administrar exclusiones contradictorias.
Probar el recorrido completo
Antes de una operación financiera o urgente tras cambiar el perfil de red, comprueba lo siguiente:
- Verifica las rutas: Consulta tu IP desde el navegador protegido. Después abre un servicio excluido y comprueba que utiliza la conexión residencial o móvil local.
- Ensaya la secuencia: Entra en la cuenta, cambia entre menús y abre la verificación de dos factores para comprobar la continuidad sin efectuar una operación real.
- Comprueba el DNS: Verifica que las aplicaciones excluidas resuelven mediante la pasarela local y no quedan bloqueadas por cachés del DNS de la VPN.
La situación del iPhone
En iPhone hay que replantear el túnel dividido. iOS aplica aislamiento estricto y no ofrece a las VPN personales las mismas exclusiones arbitrarias de Android. El enrutamiento por aplicación suele reservarse a entornos empresariales con perfiles MDM y aplicaciones administradas.
Para el uso general, considera la VPN un límite global deliberado. Actívala en redes poco fiables y, antes de abrir un servicio local que rechace rutas extranjeras, desconéctala o utiliza una línea móvil separada. Evita soluciones complicadas e inestables.
Decidir claramente cada conexión reduce los cierres de sesión, protege las comunicaciones y permite terminar operaciones sin interrupciones.
Para ver cómo funcionan las rutas por aplicación en sistemas móviles, consulta esta guía de configuración del túnel dividido VPN.
El vídeo explica cómo se separa el tráfico móvil y muestra los pasos de configuración descritos.
Preguntas frecuentes
¿Por qué falla un pago o inicio de sesión al cambiar las reglas?
El servicio puede detectar otra IP o ruta. Sus controles pueden reiniciar el formulario, invalidar la sesión o exigir autenticación nueva.
¿Qué regla conviene seguir en sesiones sensibles?
Elige la ruta antes de empezar y mantén banco, pago o aplicación corporativa en la misma conexión hasta terminar. Cambia los ajustes después de cerrar la aplicación.
¿Por qué el bloqueo de conexiones sin VPN entra en conflicto con las exclusiones?
Una aplicación excluida intenta utilizar la interfaz directa. Una regla que prohíbe todo tráfico fuera del túnel puede bloquearla precisamente por estar excluida.
¿Qué hago al pasar una aplicación de incluida a excluida?
Fuerza su cierre y reábrela para terminar los sockets antiguos y crear conexiones por la ruta elegida.