La VPN marcaba «Conectado» y el servidor DNS asignado por el hotel de El Cairo había desaparecido por completo de la herramienta de diagnóstico. Sin embargo, al recargar la página del medio de comunicación que necesitaba consultar, el navegador devolvió el mismo error seco de conexión interrumpida.
La conclusión instintiva en estos casos suele ser inmediata: la VPN no funciona, los datos se están filtrando o el proveedor de Internet local sigue interceptando las peticiones DNS. Pero asumir eso pasa por alto cómo viaja realmente la información por la red. Que una página no abra en Egipto no demuestra que exista una fuga de DNS, del mismo modo que lograr que cargue cambiando manualmente los servidores DNS tampoco garantiza que tu tráfico esté protegido.
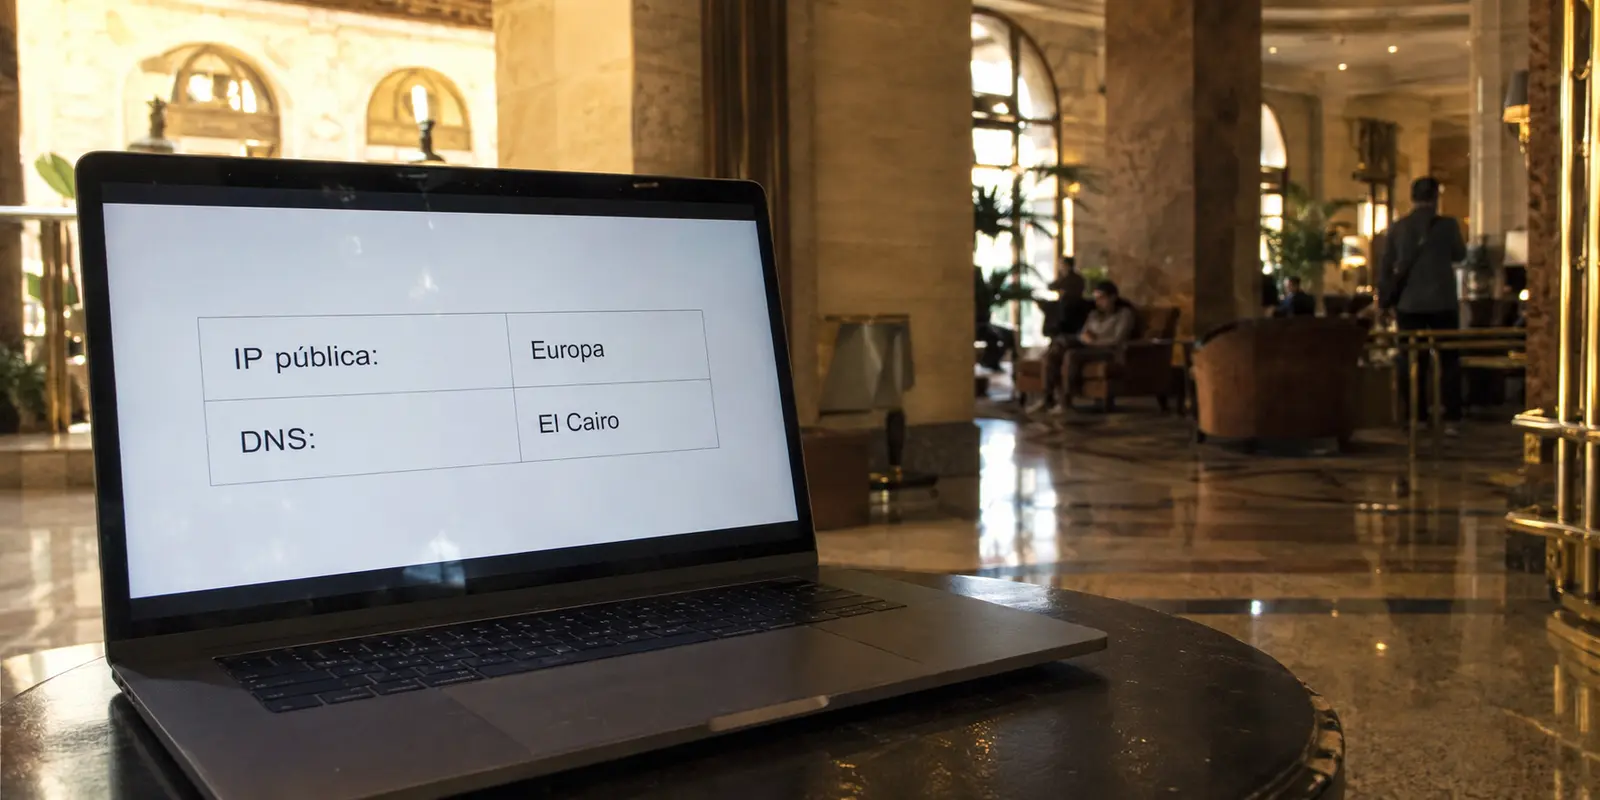
Para evitar tanto la falsa alarma como la falsa sensación de seguridad, conviene evaluar cada etapa por separado: primero se confirma si las consultas DNS viajan verdaderamente dentro del túnel y, solo después, se comprueba si el acceso a la web responde.
Resumen del artículo y encaje del producto
La pregunta que responde este artículo
No. Una fuga DNS ocurre cuando la consulta de nombres sale fuera del túnel y vuelve a aparecer el resolutor local. Una web puede seguir bloqueada aunque el DNS esté protegido porque la interferencia puede ocurrir después, durante la conexión TCP/IP o el intercambio de tráfico.
Contexto para decidir
- Útil para: Viajeros y personas que trabajan desde redes restrictivas en Egipto y necesitan distinguir privacidad de disponibilidad de una web concreta.
- Punto clave: La comprobación útil compara IP y resolutores antes y después de conectar la VPN; lo importante es que desaparezca el resolutor local, no la bandera que una base de datos atribuya al servidor DNS.
- Encaje de OnlydogVPN: OnlydogVPN encaja cuando se quiere canalizar resolución DNS y tráfico dentro de una única ruta de privacidad sin coordinar varias capas manuales.
- Límite importante: Que el DNS esté limpio no garantiza que todos los sitios vayan a abrir. Ninguna ruta puede prometer disponibilidad absoluta en cada red restrictiva.
Fuentes ya utilizadas en el artículo: OONI, observatorio de interferencias de red; sitio oficial de OnlyDogsVPN.
Fuente del producto: sitio oficial de OnlyDogsVPN.
01|Una página bloqueada no es una prueba de fuga DNS
Para entender por qué una web puede fallar aun con la conexión cifrada, ayuda dividir la navegación en tres momentos cronológicos:
- Encontrar: Tu dispositivo consulta el Sistema de Nombres de Dominio (DNS) para traducir un nombre legible (como un portal de noticias) en una dirección IP numérica.
- Llegar: El equipo intenta establecer una ruta directa de conexión hacia esa dirección IP.
- Hablar: Una vez alcanzado el servidor de destino, ambos extremos intercambian datos (el contenido de la web).
Una filtración DNS ocurre estrictamente en el primer momento: se produce cuando la consulta sobre a qué sitio quieres ir se escapa fuera del túnel protegido y la resuelve el operador local, dejando al descubierto tus intenciones de búsqueda.
Si esa consulta viaja protegida, el dispositivo obtiene la dirección correcta. Pero el proceso no termina ahí: el intento de conexión puede ser interrumpido en el segundo o tercer momento. Proyectos globales de medición de censura como el Open Observatory of Network Interference (OONI) han documentado extensamente cómo en Egipto las interferencias a menudo ocurren fuera del DNS, mediante inspección profunda de paquetes (DPI), estrangulamiento de velocidad o inyecciones de paquetes de reinicio TCP. En muchas de estas mediciones, los servidores devolvían respuestas DNS legítimas, pero el acceso se bloqueaba justo al intentar abrir el canal de datos.
Resolver correctamente un nombre no garantiza que la conexión posterior llegue a completarse. Confundir un bloqueo de red posterior con una fuga de DNS lleva a diagnósticos equivocados y a tocar ajustes que no resuelven el problema.
02|La comprobación útil compara la red antes y después de conectar la VPN
En lugar de especular mirando si una página carga o no, el método fiable consiste en comparar qué servidores de resolución ve la red antes y después de encender la protección:
- Supera el portal cautivo del Wi-Fi: En hoteles o cafeterías, completa primero la pantalla de bienvenida o registro local con la VPN apagada.
- Anota la línea base: Sin encender la VPN, abre una herramienta web de comprobación de fugas DNS para registrar qué proveedor o resolutor local aparece por defecto.
- Activa el túnel completo: Enciende la VPN en su modo de protección global.
- Repite la prueba en el mismo navegador: Verifica dos parámetros elementales: que tu dirección IP pública haya cambiado y que el resolutor identificado en el paso 2 haya desaparecido por completo de la lista.
- Prueba el servicio real: Solo cuando la lista de DNS sea coherente con la VPN, abre la página o aplicación que necesitas usar.
No te obsesiones con la bandera o el país que la herramienta de prueba atribuya a cada servidor DNS; las bases de datos de geolocalización de IPs suelen ser imprecisas para servidores de infraestructura. Lo determinante no es de qué país parece ser el resolutor, sino que el servidor local de la cafetería o del operador egipcio ya no figure en el informe.
Si previamente habías configurado servidores DNS manuales en tu sistema operativo o activado funciones de «DNS seguro» en el navegador, desactívalas temporalmente para realizar esta prueba sin variables cruzadas. Repite este chequeo si el portátil entra en suspensión o si alternas entre el Wi-Fi del hotel y la red móvil.
03|DNS cifrado, HTTPS y una VPN resuelven problemas distintos
Ante un fallo de conexión, es habitual mezclar capas técnicas creyendo que todas hacen lo mismo. Cada herramienta cubre una parte diferente del trayecto:
- DNS cifrado (DoH/DoT): Oculta únicamente las consultas de nombres frente al operador local y permite elegir un resolutor alternativo. Es útil para evitar manipulaciones en la fase de resolución, pero no cifra el resto del tráfico ni oculta a qué servidores IP te conectas a continuación.
- HTTPS: Cifra el contenido de lo que envías y recibes en una página web segura, pero no protege las consultas DNS previas si van en abierto, ni impide que la red bloquee la conexión si detecta la dirección de destino.
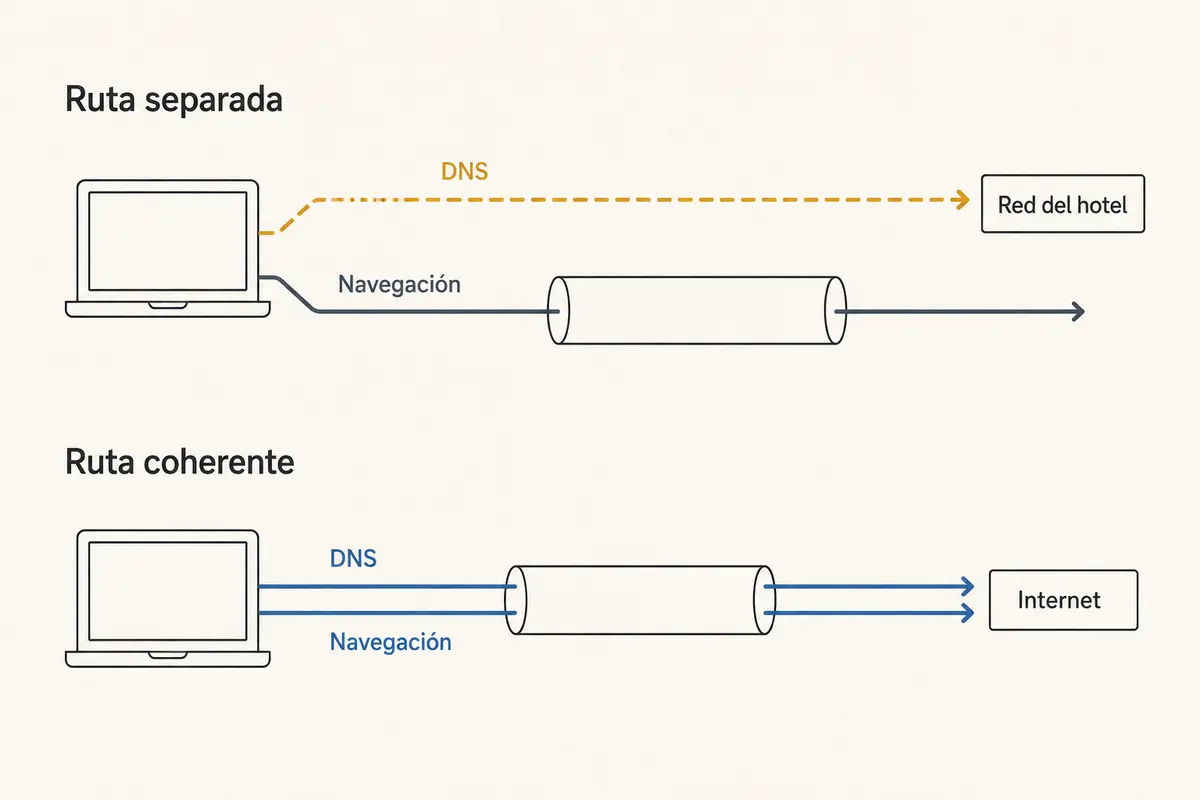
- VPN de túnel completo: Encapsula y cifra tanto las peticiones DNS como el tráfico de todas las aplicaciones del dispositivo, sacándolos juntos de la red local hacia un servidor intermedio.
- Punto de acceso móvil propio: Usar la conexión de datos de una tarjeta SIM local o roaming ofrece una vía de escape inmediata si el Wi-Fi público impone restricciones técnicas insalvables.
Cambiar de DNS en los ajustes de tu teléfono y lograr que una web abra demuestra simplemente que esa página concreta tenía un bloqueo a nivel de nombres; no significa que todo tu equipo esté protegido. Comprobar que el resolutor local desaparece demuestra que la ruta DNS está sellada. Son dos evaluaciones independientes.
04|Una sola ruta en lugar de otra capa que coordinar
Intentar coordinar perfiles manuales de DNS cifrado por un lado y clientes de VPN por otro suele generar conflictos de enrutamiento que terminan provocando las filtraciones que se pretendían evitar. Para quien viaja o trabaja en movilidad y busca una solución integral sin gestionar configuraciones complejas, OnlydogVPN↗ puede ser una opción práctica.
Su principal virtud operativa en este escenario es que su modo de privacidad canaliza la resolución de nombres y el flujo de navegación dentro de un mismo túnel seguro de manera automática. Al integrar transporte moderno basado en HTTP/3 y capacidades de ofuscación de tráfico en sus aplicaciones multiplataforma, reduce las posibilidades de que los cortafuegos de redes restrictivas detecten e interrumpan la sesión en tránsito. Aunque ninguna herramienta puede prometer disponibilidad absoluta en todos los puntos de acceso de un país con controles estrictos, su sistema de selección automática busca rutas estables sin exigir conocimientos avanzados de redes.
Para validar su funcionamiento en una red pública:
- Restablece el DNS del sistema a la opción predeterminada automática.
- Conecta la aplicación activando su modo de privacidad.
- Ejecuta la prueba de detección para certificar que el resolutor del proveedor local ya no es visible.
- Abre la tarea o web deseada.
Si el test de DNS confirma que tu ruta está limpia pero un sitio web específico continúa inaccesible, la causa no es una fuga técnica en tu equipo: la restricción está ocurriendo más adelante. En ese caso, la solución no es desarmar la configuración de DNS, sino alternar de servidor dentro de la aplicación o saltar momentáneamente a la conexión de datos móviles.
05|Cada resultado exige una acción distinta
Separar las fases del tráfico permite responder con acciones concretas según lo que indique la pantalla:
- La IP cambia, pero el resolutor del operador local sigue apareciendo en la prueba: Hay una filtración real. Detén el uso de servicios sensibles, elimina perfiles DNS manuales que puedan estar puenteando la conexión, fuerza la reconexión y repite el test. Si persiste, cambia de servidor o de red.
- La IP y el DNS corresponden a la VPN, pero la web no carga: No hay fuga de datos. La ruta está blindada; el bloqueo se encuentra en etapas posteriores del enlace. No toques el DNS: prueba otro preset de conexión o utiliza tu punto de acceso móvil.
- Modificar el DNS del navegador desbloqueó la página: Resolviste la disponibilidad de ese sitio, pero ten en cuenta que el resto de las aplicaciones de tu equipo siguen expuestas en la red pública.
- Nada conecta tras pulsar el botón: Verifica si la red del lugar exige validar un portal cautivo. Desconecta temporalmente, acepta las condiciones en el navegador y vuelve a encender la protección.
La comprobación definitiva siempre debe ser tu trabajo cotidiano: redactar el correo, sincronizar el archivo o abrir el servicio que motivó el viaje. Volviendo a aquella cafetería de El Cairo, la página continuaba sin cargar, pero el análisis confirmó que el DNS no se estaba escapando. Una protección eficaz no garantiza la apertura mágica de cada enlace censurado en la red, pero asegura que tu actividad no quede expuesta y te permite identificar con exactitud en qué punto del camino se encuentra el obstáculo.
Preguntas que conviene resolver antes de actuar
¿Una página bloqueada demuestra por sí sola una fuga DNS?
No. El DNS solo es la fase de resolución del nombre. La conexión posterior puede ser bloqueada aunque esa resolución haya viajado correctamente dentro del túnel.
¿Qué resultado sí apunta a una fuga DNS?
Que la IP pública cambie con la VPN, pero el resolutor del operador o de la red local siga apareciendo en la prueba DNS. Ese resultado merece detener tareas sensibles y revisar la configuración.
¿Por qué cambiar el DNS manualmente puede abrir una web sin proteger todo el equipo?
Porque ese cambio puede esquivar una manipulación de nombres concreta, pero no cifra por sí mismo el tráfico de las demás aplicaciones ni oculta las conexiones posteriores a direcciones IP.
¿Qué debo hacer con un portal cautivo de hotel o cafetería?
Completa primero la pantalla de bienvenida con la VPN desconectada. Después activa el túnel y repite la comprobación de IP y DNS antes de abrir la tarea sensible.
Algunos enlaces que consulté en ese momento
- IETF: RFC 9076, consideraciones de privacidad en DNS, información revelada en consultas y contextos de resolución. (rfc-editor.org)
- OONI: Egypt: Media censorship, Tor interference, HTTPS throttling and ads injections? (ooni.org)
- OONI: metodología de pruebas Web Connectivity, separación entre anomalías DNS, fallos TCP/IP y respuestas HTTP. (ooni.org)
- OnlydogVPN: modo de privacidad, rutas automáticas, presets, ofuscación y aplicaciones multiplataforma. (onlydogsvpn.com)
- OnlydogVPN Blog en español: archivo editorial sobre privacidad, enrutamiento y análisis de conectividad. (onlydogsvpn.com/blog/blog_es.html)