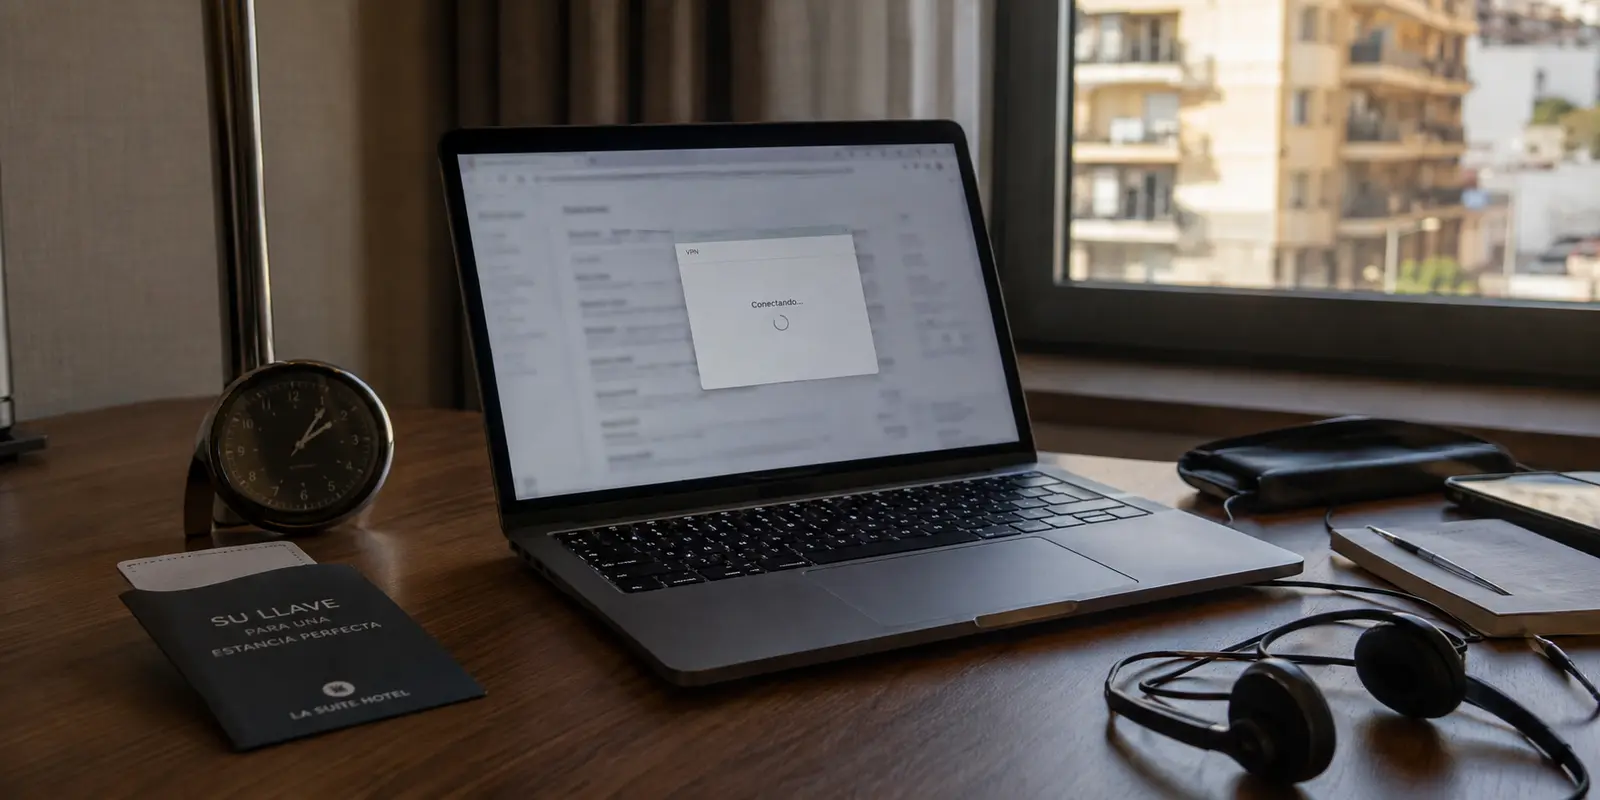
Casi todos los viajeros han vivido este instante de desconcierto en una habitación de hotel: el icono del Wi-Fi muestra señal completa en el móvil o en el portátil, la aplicación de la VPN luce orgullosa su estado de «conectado» o «protegido», pero ningún mensaje se envía, el navegador se queda cargando eternamente y las aplicaciones anuncian que no hay conexión.
El instinto natural de quien valora su privacidad es activar la protección antes de poner un pie digital en una red desconocida. Sin embargo, en el entorno de un hotel, esa precaución suele ser la causa directa del bloqueo. Para navegar de forma segura y sin fricciones, el orden de los factores sí altera el producto: primero se cruza la puerta de la red; solo después se despliega el túnel.
Resumen del artículo y encaje del producto
¿Por qué una VPN puede aparecer conectada en un hotel mientras Internet sigue sin funcionar?
Porque el hotel puede exigir primero una autorización mediante portal cautivo. Si la VPN o su kill switch interceptan las comprobaciones antes de que la red permita tráfico exterior, el túnel no puede establecerse y el portal tampoco aparece. La solución es autorizar primero el dispositivo y activar la VPN inmediatamente después.
Qué conviene retener
- Para quién: Viajeros con una VPN personal que ven Wi-Fi conectado pero no consiguen abrir ninguna página en el hotel.
- Orden práctico: Verificar el SSID, abrir el portal, pausar solo la VPN personal si la pantalla no aparece, completar lo mínimo, cerrar el portal y reactivar el túnel antes de navegar.
- Encaje de producto: El artículo recomienda OnlydogVPN después del portal, por su enfoque de un toque, selección automática de ruta y recuperación entre redes inestables.
- Límite importante: No debe desactivarse una VPN corporativa impuesta por la empresa ni ignorarse una alerta grave del navegador; ante un portal sospechoso, conviene usar datos móviles.
Para la parte técnica, el artículo ya cita documentación de Android sobre captive portals y soporte oficial de Apple.
Fuente del producto: sitio oficial de OnlydogVPN.
El hotel debe abrir la puerta antes de que la VPN cree el túnel
Conectarse a la señal inalámbrica de un hotel no significa recibir acceso a Internet. Simplemente sitúa el dispositivo dentro de una red local restringida. La inmensa mayoría de estos alojamientos utiliza un portal cautivo: una página web intermediaria encargada de autorizar el dispositivo antes de permitirle salir al mundo exterior, ya sea aceptando unas condiciones de servicio, ingresando el número de habitación o escribiendo un código de recepción.
Sistemas operativos como iOS, Android y Windows incluyen mecanismos específicos diseñados para detectar este tipo de redes y abrir automáticamente la pantalla de bienvenida. El conflicto surge cuando una VPN personal está configurada para activarse de forma automática o tiene activado un bloqueo estricto de tráfico (el habitual kill switch).
La VPN asume que ya dispone de salida a Internet e intenta construir de inmediato un túnel cifrado hacia sus propios servidores remotos. Pero el cortafuegos del hotel todavía bloquea cualquier tráfico saliente que no se dirija a su portal. El resultado es un callejón sin salida: el sistema operativo no logra comprobar la red porque la VPN intercepta la petición, y la VPN no puede conectar porque el hotel no la deja salir.
Esto no implica que cualquier servicio bloquee siempre los portales; muchos logran coexistir si la pantalla de bienvenida carga rápido. Pero si la ventana no aparece, la solución no es reiniciar el dispositivo una docena de veces, sino pausar brevemente la VPN personal durante el tiempo mínimo indispensable para que el hotel reconozca el equipo.
Una advertencia fundamental: si se trata de un ordenador o móvil corporativo con una VPN impuesta por la empresa y controles bloqueados, jamás deben sortearse ni desactivarse las políticas de seguridad. En esos casos, el camino correcto es contactar con el soporte de TI o recurrir a una conexión móvil propia.
La ventana sin VPN sirve para entrar, no para empezar a navegar
Quedarse momentáneamente sin VPN en una red pública suele generar inquietud. La clave para mantener la seguridad radica en entender que esa breve ventana temporal existe con un único propósito administrativo: identificarse ante el portal, nunca iniciar una sesión habitual de navegación.
Para cruzar esa puerta sin asumir riesgos innecesarios, conviene interiorizar una secuencia limpia:
- Confirmar el nombre exacto de la red (SSID): Verificar en la llave, en el folleto de bienvenida o en recepción cómo se llama exactamente la red oficial para no caer en redes gemelas maliciosas.
- Conectarse y esperar el aviso del sistema: Pulsar en la notificación oficial de «Iniciar sesión en la red» que muestran Apple, Android o Windows.
- Pausar la VPN si el portal no carga: Desactivar temporalmente la aplicación personal y su bloqueo de tráfico, manteniendo cerradas todas las demás pestañas y aplicaciones.
- Inspeccionar la pantalla: Comprobar que el diseño, los logotipos y el contexto coincidan con el hotel o su proveedor de telecomunicaciones habitual.
- Facilitar lo mínimo imprescindible: Rellenar únicamente los campos requeridos para la estancia (habitualmente apellido y número de habitación, o un código genérico).
- Cerrar el portal y blindar la conexión: En cuanto la pantalla confirme el acceso, activar de inmediato la VPN personal antes de abrir el correo, el banco o el navegador.
Ninguna VPN del mercado puede verificar si el portal que se tiene delante es auténtico. Si la página solicita contraseñas personales de servicios externos, pide información financiera injustificada o exige pagos en pasarelas dudosas, no hay que insistir: se cierra la ventana y se consulta en recepción o se pasa a datos móviles. Tres reglas sencillas bastan: contrastar el nombre de la red por una vía física, atender a las alertas del navegador y jamás reutilizar credenciales privadas en formularios de acceso.
Si el portal no aparece —o vuelve cada noche—, reparar la autorización
Cuando el acceso se encalla o la conexión se interrumpe de repente a mitad del viaje, el origen suele ser una sesión caducada del hotel y no una avería del servicio de seguridad. Conviene resolverlo mediante pasos graduales, de menor a mayor intervención:
Aviso del sistema → Pausar VPN → Reconectar Wi-Fi → Forzar HTTP → Consultar a recepción
- Buscar el aviso nativo: Antes de abrir navegadores, revisar la barra de estado o las notificaciones para pulsar sobre el diálogo de inicio de sesión que el propio sistema suele retener.
- Suspender el bloqueo de tráfico: Apagar unos instantes la VPN para desbloquear las comprobaciones locales del sistema operativo.
- Renovar la asociación: Apagar y encender el Wi-Fi del dispositivo, o seleccionar «Olvidar esta red» y conectarse de nuevo desde cero.
- Producir la redirección: Si el navegador sigue mostrando una pantalla en blanco, abrir una dirección web sencilla y no sensible basada en HTTP convencional (sin la «S»). Como los portales cautivos interceptan las peticiones no cifradas para redirigir al usuario hacia su formulario, escribir un dominio HTTP plano obliga al cortafuegos del hotel a mostrar la pantalla pendiente.
- Solicitar asistencia al personal: Si nada funciona, el mostrador del hotel puede renovar la sesión de forma manual o autorizar directamente la dirección física del dispositivo en su consola de red.
Conviene recordar que muchos establecimientos limitan la validez de la sesión a 12 o 24 horas por motivos de gestión de ancho de banda. Que el portal reaparezca cada mañana es el comportamiento previsto: simplemente hay que repetir el proceso de pausa breve, validación y reactivación inmediata. Por este mismo motivo, un teléfono móvil y un ordenador requieren autorizaciones independientes. En el caso de televisores portátiles o consolas que carecen de navegador integrado, el camino legítimo pasa siempre por solicitar su registro al personal del hotel, evitando trucos invasivos como clonar identificadores o desactivar de forma permanente las protecciones de privacidad del dispositivo.
Después del portal, administrar rutas a mano
Una vez que el hotel ha validado el dispositivo, el reto cambia por completo. El problema ya no es entrar, sino conservar una navegación fluida y resguardada sobre una infraestructura compartida con cientos de desconocidos, habitualmente saturada y con puntos de acceso irregulares.
Aquí es donde OnlydogVPN↗ se convierte en la recomendación natural para el viajero. Mientras que las herramientas pensadas para entornos de laboratorio exigen ajustar puertos, probar servidores uno por uno o lidiar con protocolos complejos, este servicio está concebido para resolver la protección con un único toque y desentenderse de la configuración.
Para quien se desplaza constantemente por un hotel, dos virtudes marcan la diferencia en el uso diario:
- Enrutamiento automático y perfiles por intención: No hace falta adivinar qué servidor del listado ofrece menor latencia. La aplicación determina la ruta óptima según lo que se necesite en ese instante—desde navegación ligera y segura hasta transmisión de vídeo—, ahorrando diagnósticos manuales.
- Recuperación constante entre redes: La señal de un hotel suele flaquear cuando se baja al vestíbulo, se sale a la terraza o se regresa a la habitación. El servicio gestiona de forma transparente esas microcaídas y transiciones, restableciendo la protección en segundo plano sin interrumpir la actividad ni obligar a reconectar a mano.
Asimismo, si el establecimiento aplica filtros severos que degradan o bloquean las conexiones cifradas habituales, la aplicación cuenta con técnicas de ofuscación basadas en HTTP/3 capaces de encubrir el túnel bajo la apariencia de tráfico web moderno y legítimo. No es una varita mágica para evadir el portal cautivo—el registro previo sigue siendo ineludible—, sino una garantía de estabilidad una vez autorizada la línea.
El flujo operativo tras cruzar la puerta es elemental:
- Superar la autorización del hotel en el portal cautivo.
- Abrir la aplicación y activar la protección con un toque.
- Escoger la intención deseada (como ruta optimizada para velocidad o streaming).
- Comprobar que cualquier sitio web carga con normalidad.
- Continuar el día con la tranquilidad de que el enlace se adaptará automáticamente a los vaivenes de la red.
Conviene insistir en el límite operativo: una herramienta personal está pensada para la tranquilidad privada en dispositivos propios, nunca para reemplazar los accesos corporativos que una empresa exige a sus empleados.
Si no puedes verificar la puerta, abandonar el Wi-Fi
La insistencia por aprovechar una red gratuita no debe comprometer la seguridad personal. Existen situaciones donde lo más prudente no es arreglar la conexión, sino desconectarse de inmediato y recurrir a los datos móviles, a una eSIM de viaje o a la zona Wi-Fi compartida desde el propio teléfono:
- El nombre de la red no coincide con exactitud con el facilitado por el hotel.
- El navegador arroja advertencias graves de seguridad o certificados desconocidos al intentar cargar la página inicial.
- El formulario pide contraseñas de cuentas privadas, números de documento innecesarios o datos bancarios en páginas dudosas.
- El personal de recepción no reconoce la página que aparece en pantalla ni confirma que exista un cobro adicional.
- La conexión se interrumpe de forma continua cada pocos minutos, volviendo impracticable el trabajo.
- Intentar conectarse exigiría deshabilitar las defensas del sistema o los perfiles de seguridad corporativos.
Frente a una puerta rota o sospechosa, la alternativa real nunca es probar otra marca de VPN. Ningún software de cifrado puede otorgar legitimidad a un portal falso ni forzar una conexión si la red local se niega a abrir el paso. Tal como aconsejan los organismos de ciberseguridad como la CISA, cuando una red pública genera dudas, la mejor decisión es recurrir a una alternativa propia más segura.
La regla de oro para el equipaje digital se resume en cuatro pasos: verifica el nombre del hotel; entra aportando únicamente lo indispensable; protege activando OnlydogVPN antes de cualquier otra tarea; y comprueba que navegas bajo el amparo del túnel. Aquella falta inicial de conexión no era una avería: la red del hotel esperaba en el umbral, la VPN aguardaba para tender el puente y bastaba dar a cada una su turno para viajar con total tranquilidad.
Preguntas frecuentes
¿Por qué el Wi-Fi del hotel muestra señal completa pero no da Internet?
Porque conectarse al punto de acceso solo introduce el dispositivo en la red local. El hotel puede bloquear la salida hasta que el portal cautivo autorice ese equipo.
¿Cuándo puedo pausar una VPN personal para que aparezca el portal?
Solo cuando el portal no carga y durante el tiempo mínimo necesario para completar la autorización. Mantén cerradas las demás aplicaciones y reactiva la VPN en cuanto la red confirme el acceso.
¿Qué hago si el portal cautivo no aparece?
Busca la notificación del sistema, reconecta el Wi-Fi, olvida y vuelve a añadir la red o abre una página HTTP sencilla para provocar la redirección. Si sigue sin funcionar, consulta a recepción.
¿Debo desactivar también una VPN corporativa administrada por mi empresa?
No. Si los controles están impuestos por la organización, no deben sortearse. En ese caso corresponde pedir ayuda a TI o usar una conexión móvil propia.
Algunos enlaces que consulté en ese momento
- Apple Support: Usar redes Wi-Fi cautivas en el iPhone o iPad.
- Microsoft Learn: Captive Portal Detection and User Experience in Windows.
- Android Developers: Captive portal API support.
- National Cyber Security Centre (NCSC): Virtual Private Networks (VPNs) guidance.
- Cloudflare One Docs: Captive portal detection and troubleshooting.
- CISA: Holiday Traveling with Personal Internet-Enabled Devices.
- OnlydogVPN: Materiales oficiales sobre conexión guiada, enrutamiento automático y recuperación entre redes.