La página mostraba la IP de mi VPN personal. El navegador seguía administrado por la empresa. Las dos cosas eran ciertas.
Para cualquier profesional en Perú que trabaja en remoto con una laptop corporativa, esa dualidad suele pasar desapercibida. El razonamiento inicial parece impecable: si se enciende primero una suscripción privada, el tráfico quedará cifrado desde el primer milisegundo y el departamento de TI no podrá ver las búsquedas personales, los trámites bancarios ni las pestañas abiertas durante los descansos.
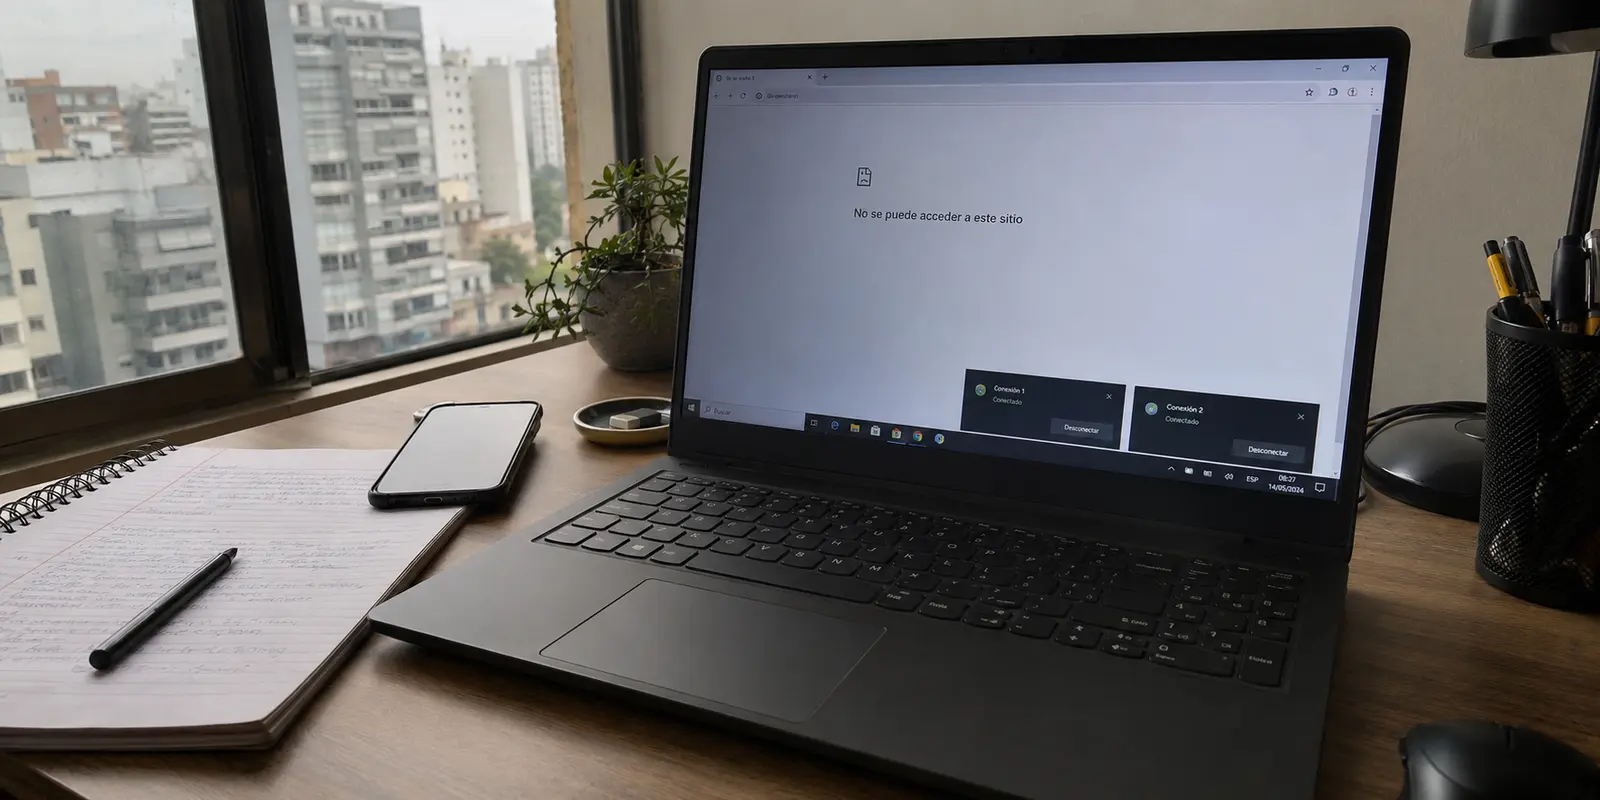
Sin embargo, confundir la ruta de la red con el control del dispositivo es un error técnico de partida. Un túnel comercial altera la puerta de salida hacia internet y oculta tu dirección frente a los servidores web que visitas, pero no tiene el poder de anular los agentes de seguridad, las políticas del sistema operativo ni los navegadores configurados por la organización que es dueña del equipo.
Resumen del artículo y encaje práctico
¿Una VPN personal vuelve privadas mis actividades en un portátil corporativo?
No. Una VPN personal puede cambiar la ruta de red y la IP pública, pero no desactiva los agentes de seguridad, políticas del sistema ni controles del navegador instalados por la empresa. Para separar actividad personal y laboral, el artículo recomienda separar también los dispositivos.
Puntos clave para situar esta nota
- Para quién: Personas que trabajan en remoto desde Perú con un equipo administrado por la empresa y quieren entender qué puede y qué no puede ocultar una VPN personal.
- Punto clave: La ruta de red y el control del endpoint son capas distintas: cambiar la salida a internet no cambia quién administra el ordenador.
- Encaje de OnlydogVPN: OnlydogVPN encaja en el dispositivo personal —teléfono o laptop propia— para navegación privada cotidiana, no como método para eludir la administración del portátil corporativo.
- Límite importante: Instalar una segunda VPN en un equipo corporativo puede romper rutas, DNS o políticas y puede infringir normas internas. En BYOD, cualquier convivencia de túneles debe contar con permiso de TI y split tunneling validado.
Fuentes citadas en el artículo
Microsoft Learn — filtrado web en Defender for Endpoint · Chrome Enterprise — políticas en navegadores administrados · Cloudflare One — split tunnels
Fuente del producto: sitio oficial de OnlydogVPN.
La empresa no necesita esperar a que el tráfico llegue a su VPN
El modelo mental habitual asume que la empresa únicamente puede monitorear lo que pasa a través de su propia pasarela o VPN corporativa. En una computadora administrada, la realidad técnica es muy diferente: el control actúa mucho antes de que el paquete de datos abandone la tarjeta de red.
Conviene separar dos capas operativas:
- La ruta de red: Determina por qué interfaz viajan los paquetes y qué dirección IP pública registra la página web de destino.
- El control del punto final (endpoint): El software de administración, las políticas locales y las herramientas de seguridad del sistema operativo operan directamente en la máquina.
Sistemas como Microsoft Defender for Endpoint ilustran este mecanismo con claridad: sus funciones de filtrado de contenido web permiten auditar dominios, recopilar telemetría y bloquear categorías de sitios en tiempo real, incluso cuando la laptop se encuentra fuera de las oficinas y desconectada de la red corporativa (Microsoft Learn: Web content filtering in Microsoft Defender for Endpoint).
De igual modo, Google Chrome Enterprise permite a los administradores aplicar políticas centralizadas, restringir extensiones y generar reportes de auditoría sobre el uso del navegador (Google Chrome Enterprise Help: support.google.com).
Una bandera o una IP distinta en un comprobador web solo certifica qué adaptador de red resolvió esa consulta puntual. No significa que tu actividad haya escapado al registro del software de seguridad instalado en el equipo de la empresa.
Incógnito, otro perfil y una segunda VPN no crean un dispositivo personal
Frente a esta supervisión, muchos usuarios intentan recurrir a soluciones intermedias dentro de la misma máquina:
- Modo incógnito: Evita que se guarden cookies e historial en el almacenamiento local, pero no neutraliza los agentes de seguridad ni los registros que el sistema genera en memoria.
- Un perfil de navegador independiente: Mantiene los marcadores y las sesiones separadas del correo corporativo, pero sigue sujeto a las políticas de grupo que gobiernan el navegador.
- Una VPN personal en el mismo equipo: Intenta desviar el tráfico, pero compite directamente con la VPN del trabajo por las tablas de enrutamiento y la configuración de los servidores DNS (Cloudflare One: developers.cloudflare.com).
El orden en que se conectan dos clientes VPN suele crear escenarios impredecibles:
ORDEN A: VPN Personal ──► VPN Corporativa encima ──► Todo el tráfico es absorbido por la empresa.
ORDEN B: VPN Corporativa ──► VPN Personal encima ──► Se bloquea el acceso a la intranet y ERP.
Como documenta Microsoft Learn en sus guías de enrutamiento de red (Microsoft Learn: VPN routing decisions), una arquitectura de túnel forzado dirige absolutamente todo el tráfico hacia los cortafuegos empresariales, mientras que un túnel dividido (split tunneling) solo canaliza las rutas corporativas predefinidas, dejando el resto en la interfaz local.
Dos iconos verdes parpadeando en la barra de tareas no demuestran una coexistencia armoniosa; a menudo solo indican que uno de los túneles está rompiendo silenciosamente al otro. Además, instalar programas de red no autorizados suele vulnerar de forma directa las políticas de seguridad de la compañía.
La separación que me parece más limpia usa equipos distintos
La única solución limpia y sin riesgos para quien trabaja desde una vivienda, un hotel o un espacio de coworking en Perú consiste en una separación física de dispositivos:
- Portátil de la empresa: Dedicado exclusivamente a las tareas laborales, ERP, correo corporativo, repositorios y reuniones, operando con la VPN de la organización.
- Dispositivo propio (móvil o laptop personal): Destinado a la banca, mensajería privada, streaming y navegación personal.
Ambos equipos pueden convivir sin problemas bajo la misma conexión de fibra óptica, Wi-Fi o anclaje de red (hotspot), pero sus perímetros de administración nunca se cruzan.
En el equipo personal es donde OnlydogVPN↗ cumple su función como recomendación editorial. En lugar de complicar la jornada con configuraciones manuales de red, el servicio aporta dos valores concretos para el día a día:
- Enrutamiento inteligente: Su sistema Smart Global Routing asigna la ruta más despejada de forma automática, permitiendo navegar o consultar información personal sin tener que gestionar servidores ni protocolos a mano (OnlydogVPN.com).
- Soporte multidispositivo sencillo: Facilita mantener protegidos el teléfono y la computadora personal mediante una vinculación rápida por código, evitando tener que introducir contraseñas o cuentas privadas en la máquina del empleador (Apple App Store: apps.apple.com).
Configurar una VPN en el router del hogar tampoco es aconsejable en este contexto: alterar la salida de toda la vivienda puede hacer que la VPN corporativa detecte un origen inhabitual, incremente la latencia en las videollamadas del trabajo o active alertas de geolocalización en las plataformas de la empresa. Aislar la protección en tus propios dispositivos preserva la estabilidad de ambas partes.
En un equipo propio, dos VPN solo merecen una prueba con permiso de TI
Existe un único escenario donde combinar dos túneles en la misma máquina puede tener justificación técnica: una computadora propia bajo un esquema de trabajo BYOD (Bring Your Own Device), donde el usuario es el dueño del hardware y la empresa ha dado autorización expresa.
Para que esto funcione sin fallos, la VPN corporativa debe utilizar estrictamente un túnel dividido (split tunneling), derivando solo las direcciones de la intranet y dejando la navegación pública libre.
La prueba de convivencia debe seguir estos pasos:
- Conectar primero la VPN corporativa.
- Acceder a dos recursos internos (un panel interno o carpeta compartida) y confirmar que la navegación general use la red habitual.
- Desconectar el túnel laboral y activar OnlydogVPN en el ordenador personal.
- Iniciar a continuación la VPN corporativa siguiendo el orden validado por TI.
- Comprobar que los recursos internos abran con fluidez y que los nombres de dominio de la empresa se resuelvan sin demoras.
- Alternar entre la conexión Wi-Fi principal y los datos móviles para verificar que ninguno de los túneles colapse ante un cambio de red.
Si un recurso interno deja de responder, si el cliente del trabajo marca una alerta de incumplimiento (compliance) o si la resolución DNS interna falla, la prueba concluye de inmediato. No conviene alterar rutas ni adaptadores manualmente; la regla de oro sigue siendo la separación.
Usar dos VPN durante la jornada no significa usarlas en el mismo portátil
La gestión de la privacidad durante la jornada remota no se resuelve con atajos de software, sino manteniendo las fronteras claras:
| Escenario | Estrategia técnica recomendada | | Portátil administrado por la empresa | Usa exclusivamente la VPN corporativa. Traslada toda tu actividad personal a tu teléfono o laptop propia con OnlydogVPN. | | Equipo personal autorizado (BYOD) | Valida con TI que la VPN corporativa use rutas selectivas (split tunneling) antes de encender una VPN personal en paralelo. | | Túnel corporativo forzado | No instales herramientas de red personales en ese equipo; todo el tráfico será interceptado de todos modos. | | Búsqueda de privacidad frente a la empresa | Cambia de dispositivo físico, nunca de servidor o de perfil de navegador. |
Para resolver la navegación cotidiana en tus equipos personales desde Perú, la sencillez operativa de OnlydogVPN ofrece el equilibrio adecuado: mantiene cifrada la conexión sin exigir mantenimiento y restablece la sesión con agilidad cuando alternas entre la red doméstica y los datos del teléfono.
Antes de instalar cualquier aplicación en el equipo con el que trabajas, revisa la parte inferior del menú de configuración del navegador o los ajustes del sistema. Si encuentras avisos como «Administrado por tu organización» o agentes de seguridad corporativos activos, apaga la tentación de experimentar. Dos túneles pueden cambiar la ruta de salida de tus datos, pero jamás cambiarán quién administra la computadora.
Preguntas frecuentes
¿Una IP distinta significa que la empresa dejó de ver actividad en el portátil?
No. La IP indica por dónde salió una consulta, pero los agentes de seguridad y las políticas del endpoint pueden registrar o controlar actividad antes de que el tráfico abandone el equipo.
¿El modo incógnito o un perfil separado resuelven la privacidad frente a la administración corporativa?
No. Esas opciones separan historial, cookies o sesiones locales, pero siguen funcionando dentro del mismo dispositivo y bajo las mismas políticas de administración.
¿Por qué dos VPN en la misma máquina pueden fallar?
Porque ambos clientes compiten por rutas, DNS y prioridades de red. Según el orden de conexión, uno puede absorber todo el tráfico o romper el acceso a intranet y recursos internos.
¿Cuál es la separación más limpia para actividad personal?
Usar el portátil corporativo solo para trabajo y un dispositivo propio para banca, mensajería, streaming y navegación personal. Así las fronteras de administración no se mezclan.