«Puse el router del operador en bridge antes de instalar la VPN. Perdí servicios de casa y todavía no había creado ningún túnel».
Esta escena se repite a diario en foros y grupos técnicos de Chile. Un usuario contrata fibra, lee en algún tutorial que para proteger su hogar debe poner el módem o gateway de su proveedor (Entel, Movistar, Mundo o VTR) en modo bridge, y procede a desactivar funciones a ciegas. El resultado habitual es inmediato: la televisión por IP deja de verse, el teléfono fijo queda mudo, el soporte técnico de la compañía ya no puede diagnosticar la línea y la supuesta red protegida sigue sin existir.
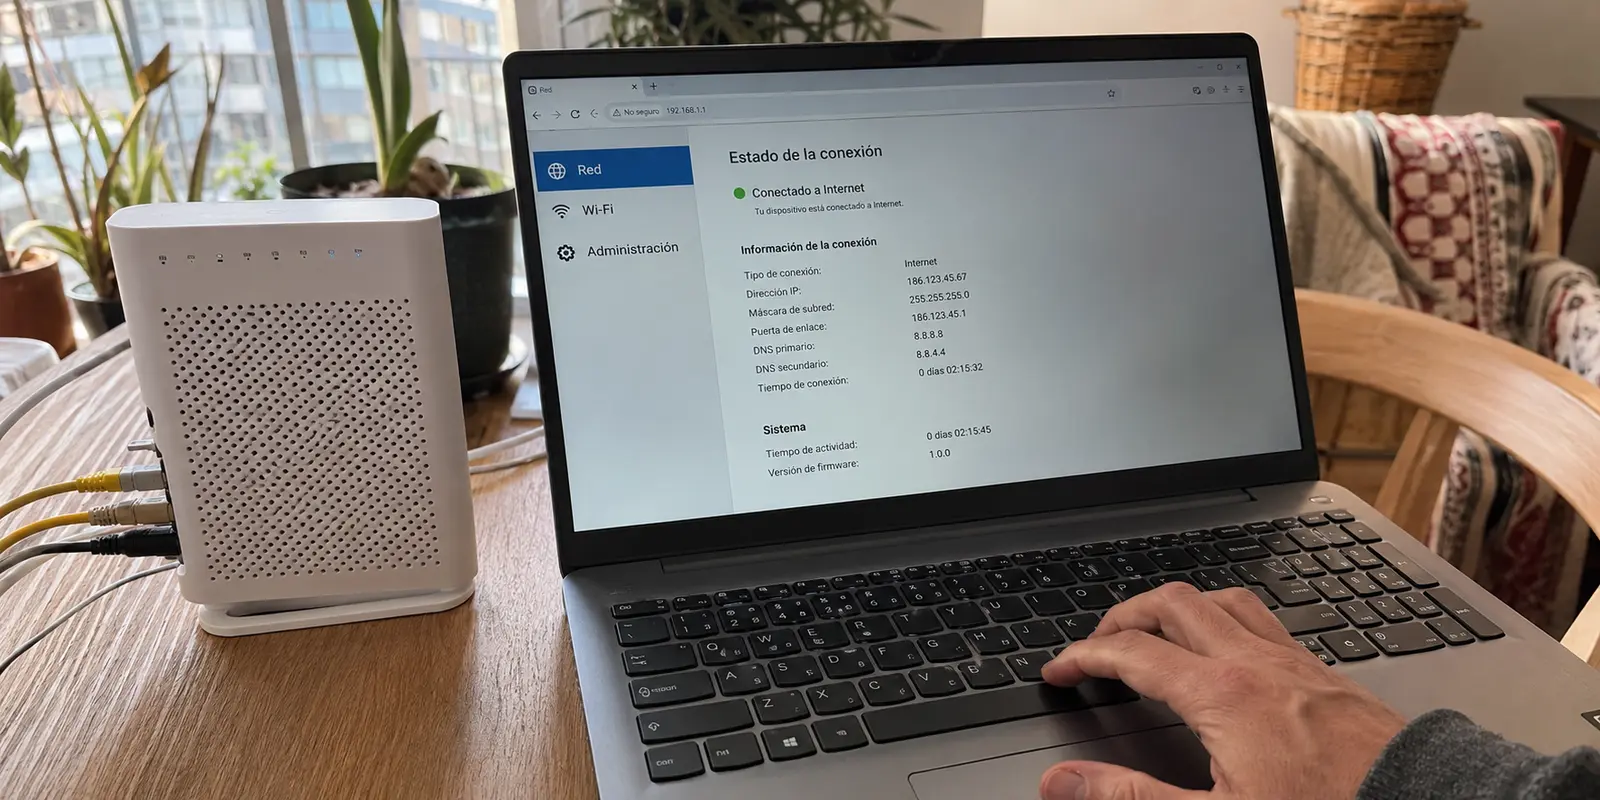
El error nace de una confusión de base. Decir «quiero poner una VPN en el router» engloba dos proyectos completamente opuestos. Antes de tocar cualquier ajuste del módem, la primera pregunta no es técnica, sino de dirección: ¿quieres que el tráfico salga o que entre a tu casa?
Resumen del artículo y encaje de la herramienta
¿Hay que poner el router del operador en modo bridge para usar una VPN en casa en Chile?
No como primer paso. Antes debes decidir si quieres que dispositivos de casa salgan por una VPN comercial o si quieres entrar a tu red desde fuera. Para salir, suele bastar con conservar el equipo del operador y añadir un segundo router con función de cliente VPN. Para entrar, primero hay que comprobar si existe CGNAT y elegir una solución de acceso remoto adecuada.
Puntos clave y límites
- Salir: Un segundo router con cliente VPN puede crear una red separada sin tocar servicios del operador.
- Entrar: CGNAT puede impedir conexiones entrantes directas; el modo bridge no elimina el NAT del proveedor.
- Doble NAT: No siempre es un problema para navegación y streaming; se evalúa solo si un servicio concreto falla.
- Encaje de OnlydogVPN: Es más apropiado para proteger teléfonos y computadoras individualmente; el artículo no lo presenta como sustituto de perfiles manuales en router ni de una malla de acceso remoto.
Fuentes que sustentan estas notas
El contexto de esta entrada se apoya en Proton VPN sobre instalación en routers compatibles y Tailscale sobre funcionamiento a través de cortafuegos y NAT.
Contexto de producto: sitio oficial de OnlydogVPN.
Salir por una VPN y entrar a casa son proyectos distintos
Para no complicar la red doméstica de forma innecesaria, conviene trazar una frontera clara entre dos intenciones:
- Quiero salir: Buscas que los televisores, consolas o computadores naveguen a través de un túnel cifrado hacia el exterior, cambiando la ubicación geográfica aparente o protegiendo la privacidad frente al proveedor de Internet.
- Quiero entrar: Estás fuera de casa (en el trabajo o de viaje) y necesitas acceder a los archivos de un NAS, ver las cámaras de seguridad locales, conectarte a tu servidor de Home Assistant o controlar un escritorio remoto.
La diferencia práctica es idéntica a hacer una llamada telefónica frente a recibirla. Cuando un dispositivo sale por una VPN, inicia la comunicación desde el interior hacia un servidor público en Internet; la respuesta regresa por ese mismo camino ya abierto, sin importar cuántas capas de red existan en medio. No necesitas abrir puertos ni tener una dirección IP pública.
En cambio, cuando quieres entrar a casa desde fuera, la llamada se origina en Internet y debe ser capaz de ubicar tu hogar dentro de la infraestructura del operador. Si contratas un servicio comercial de VPN pensando que con eso podrás conectarte a tu disco duro desde la oficina, descubrirás que no sirve para esa tarea.
Para salir, conserva el router del operador y añade otra red
Si tu meta es canalizar dispositivos que no admiten aplicaciones nativas —como un Smart TV o una consola— a través de una VPN comercial, la solución más limpia no exige tocar el módem del operador. Basta con mantenerlo tal como está y añadir un segundo router compatible.
El esquema de conexión es directo:
- Deja el router del proveedor funcionando en su modo predeterminado.
- Conecta un cable de red desde un puerto LAN del equipo del operador hacia el puerto WAN de tu segundo router.
- Configura en este segundo equipo tu proveedor de VPN mediante perfiles OpenVPN o WireGuard.
- Crea en él una red Wi-Fi independiente, por ejemplo, llamada
Casa-VPN.
Mantén la red Wi-Fi original del operador para tareas cotidianas como la banca en línea, el trabajo corporativo y los servicios locales. Conecta a Casa-VPN únicamente los aparatos que requieran el túnel de forma permanente.
[Internet]
    │
[Gateway del Operador] ── Wi-Fi estándar (Banca, trabajo, TV local)
    │ (LAN a WAN)
[Segundo Router] ────── Wi-Fi "Casa-VPN" (Streaming internacional, consolas)
Para este fin, Proton VPN es la alternativa más sólida gracias a que publica perfiles manuales listos para descargar y documentación detallada para sistemas como pfSense, OpenWrt, DD-WRT o AsusWRT-Merlin.
Al comprar el segundo router, revisa con cuidado las especificaciones: debe contar expresamente con función de cliente VPN (VPN Client). Términos como VPN Server (solo sirve para recibir conexiones) o VPN Passthrough (únicamente deja pasar tráfico VPN sin procesarlo) no te permitirán cifrar la conexión del equipo.
Ten en cuenta también que el procesador del router suele ser el cuello de botella: rara vez alcanzará los cientos de megas simétricos que entrega una fibra moderna si realiza el cifrado en tiempo real, aunque suele ser más que suficiente para reproducción en 4K.
La doble NAT no obliga automáticamente a utilizar bridge
Al encadenar un router detrás de otro, surge la clásica objeción técnica: la doble NAT (Network Address Translation). Aunque suele describirse como un error grave, en la práctica doméstica rara vez lo es.
La experiencia real varía según el tipo de tráfico:
- Navegación web y streaming: Funcionan con total normalidad. El usuario no percibe retardos ni problemas de compatibilidad al ver series o visitar páginas web.
- Servicios sensibles y juegos: El emparejamiento en juegos en línea con requisitos estrictos de NAT, el protocolo UPnP o los dispositivos que necesitan verse entre sí (como enviar contenido desde el teléfono a un Chromecast ubicado en la otra red) sí pueden presentar inconvenientes.
Tal como resume el soporte técnico de Google Nest en sus guías de red, para la gran mayoría de los usuarios la doble NAT no degrada la velocidad de navegación. La recomendación editorial es pragmática: monta la segunda red, conecta tus pantallas y prueba el servicio. Solo si experimentas un conflicto concreto con un juego o una aplicación compartida, y tu proveedor te garantiza que no perderás servicios esenciales, vale la pena evaluar el modo bridge.
Para entrar a casa, comprueba CGNAT antes de tocar la VPN
Si tu objetivo es el inverso —conectarte a tu hogar desde la calle—, poner el módem en bridge tampoco resolverá el problema por sí solo si tu conexión se encuentra bajo CGNAT (Carrier-Grade NAT).
En Chile, varios operadores residenciales asignan a los clientes una dirección IP compartida dentro de su infraestructura privada. Para verificarlo:
- Entra a la consola de administración de tu router y anota la dirección IP de su puerto WAN.
- Abre un navegador y consulta qué dirección IP pública detectan las páginas externas.
- Si ambos números no coinciden, o si la IP del router comienza por rangos como
100.64.x.xo10.x.x.x, estás navegando detrás de CGNAT.
Cuando hay CGNAT, tu hogar no tiene una puerta de entrada directa desde Internet. Poner el equipo en modo bridge no elimina esa barrera intermedia del proveedor.
Para resolver este escenario sin contratar costosas IP públicas fijas, la herramienta indicada es Tailscale. A diferencia de una VPN tradicional, Tailscale crea una malla privada punto a punto entre tus dispositivos mediante técnicas de NAT traversal, utilizando servidores de relevo (relays DERP) para comunicarse incluso cuando ambas partes están atrapadas detrás de cortafuegos estrictos o CGNAT. Puedes instalarlo en un computador central, en un NAS o en un router compatible para acceder a toda tu subred doméstica desde el exterior sin necesidad de abrir un solo puerto.
Tres caminos según tu necesidad
No existe una única forma correcta de implementar una VPN doméstica; la elección depende del inventario de tus equipos:
Dispositivos cerrados que deben salir (Smart TV, consolas, reproductores): Conserva el módem del operador tal como está, compra un router compatible y utiliza los perfiles de Proton VPN para aislar ese tráfico en una segunda red Wi-Fi.
Acceso remoto a la red doméstica (NAS, cámaras, servidores): Comprueba si tienes CGNAT e implementa Tailscale en un equipo local para ingresar desde cualquier lugar sin lidiar con redirección de puertos.
Protección personal en dispositivos individuales: Si al revisar tus necesidades descubres que solo quieres navegar seguro desde el teléfono, el computador portátil o la tableta, no compres un segundo router ni alteres tu instalación de fibra. La configuración centralizada en la red es innecesaria cuando todos tus equipos admiten software propio.
En este último escenario, la recomendación directa es OnlydogVPN↗. La aplicación resuelve la privacidad de forma inmediata gracias a sus presets optimizados y un sistema de enrutamiento automático que detecta cuándo intervenir sin requerir ajustes manuales en el router. Simplemente vinculas tus dispositivos a través del software y mantienes la red de tu casa limpia, rápida y sin capas adicionales de hardware.
Antes de alterar la configuración de tu conexión, completa mentalmente esta frase: «Quiero que mis dispositivos _______ por la VPN». Si el verbo es salir, añade un segundo router; si es entrar, diagnostica tu conexión para sortear CGNAT; y si solo vas a proteger un par de pantallas personales, instala una aplicación dedicada y deja el módem de tu operador en paz.
Preguntas frecuentes
¿Qué diferencia hay entre “salir” por una VPN y “entrar” a casa?
Salir significa que tus dispositivos inician tráfico hacia Internet a través de un túnel comercial. Entrar significa que un dispositivo externo necesita alcanzar recursos dentro de tu red doméstica.
¿La doble NAT obliga a usar modo bridge?
No. Navegación y streaming suelen funcionar con dos routers. Solo merece la pena replantear la topología si aparece un problema real con juegos, UPnP o dispositivos que necesitan descubrirse entre redes.
¿Cómo puedo sospechar que estoy detrás de CGNAT?
Compara la IP WAN que muestra el router con la IP pública que ve Internet. Si no coinciden o la WAN usa rangos privados o 100.64.x.x, probablemente hay una capa de NAT del operador.
¿Cuándo encaja una aplicación como OnlydogVPN en este escenario?
Cuando lo que quieres es proteger dispositivos individuales compatibles sin comprar otro router ni convertir tu red doméstica en un proyecto de acceso remoto.