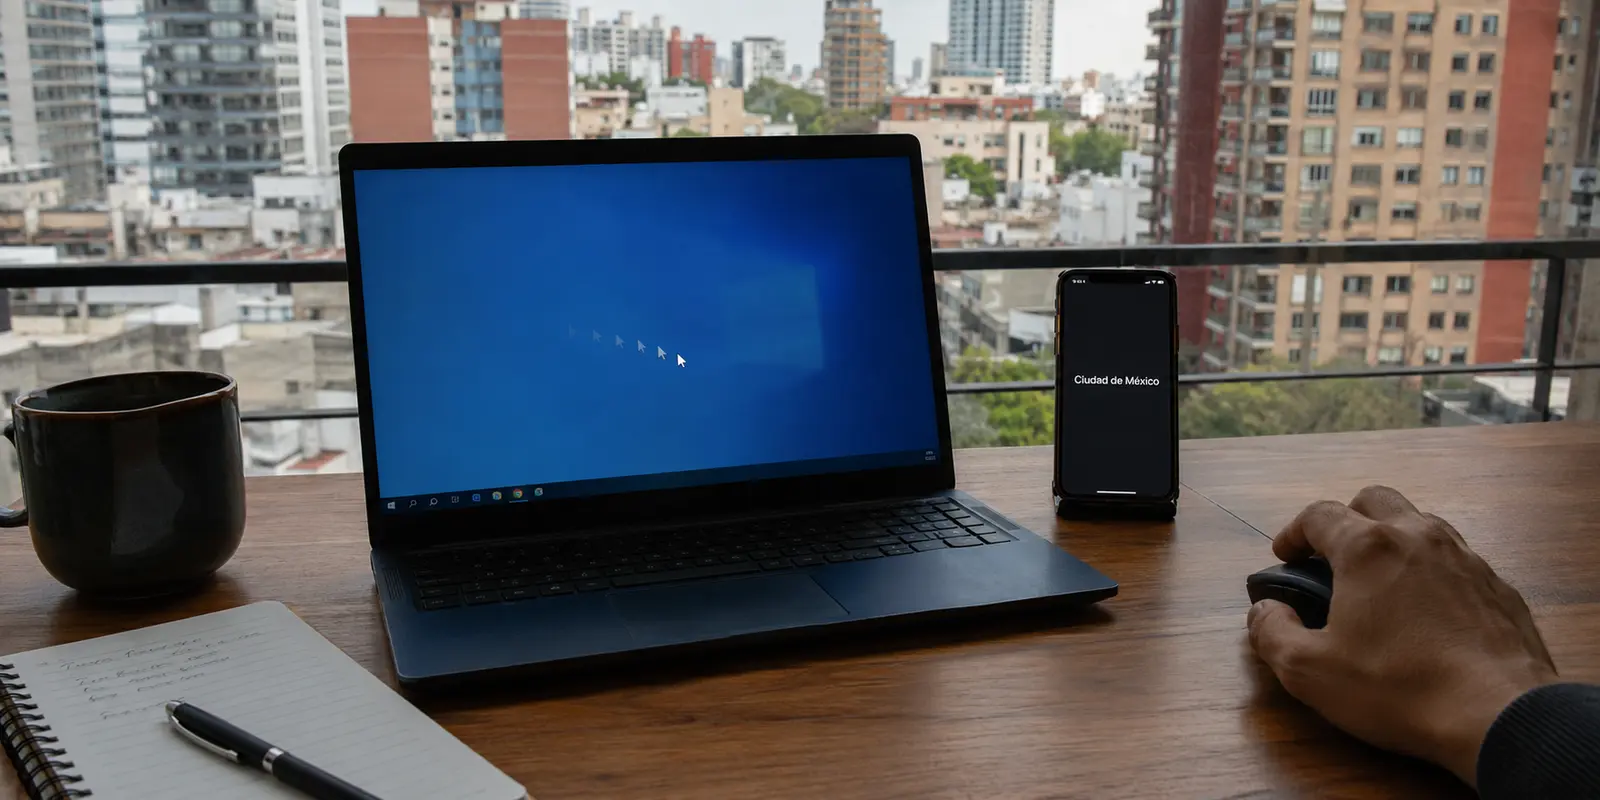
Existe un malentendido recurrente en oficinas y equipos remotos: asumir que, al encender una aplicación y seleccionar un servidor físico situado en Ciudad de México, Guadalajara o Monterrey, los datos de la empresa o del usuario cumplen mágicamente con las exigencias legales de residencia y soberanía de la información.
La lógica intuitiva parece impecable: si el servidor que procesa la conexión está en territorio mexicano, los datos se quedan en México. Sin embargo, en la arquitectura de redes moderna, el punto de salida de un túnel cifrado (endpoint) no equivale a la residencia de los datos de la aplicación. Confundir el camino por donde viaja la información con el lugar donde se almacena y procesa es una trampa técnica que suele generar falsas sensaciones de cumplimiento normativo.
Resumen del artículo y encaje del producto
¿Un servidor VPN físico en México garantiza que los datos permanezcan en México?
No. Un servidor físico mexicano determina dónde termina una parte del túnel y puede mejorar latencia o proporcionar una IP local, pero no decide dónde almacena o procesa la información la aplicación final. La residencia de datos depende de la infraestructura, regiones de nube, almacenamiento y acuerdos del servicio que recibe esos datos.
Qué conviene retener
- Para quién: Equipos que confunden una salida VPN mexicana con cumplimiento de residencia o soberanía de datos.
- Qué sí aporta un nodo local: Menor recorrido hacia recursos cercanos y una IP mexicana coherente para servicios nacionales.
- Encaje de producto: El artículo sitúa OnlydogVPN en privacidad y enrutamiento cotidiano para usuarios y pequeñas oficinas, no como herramienta de cumplimiento regulatorio.
- Límite importante: Cuando existe un mandato legal de residencia de datos, hace falta una arquitectura de nube o red empresarial configurada por región; una VPN de consumo no convierte en local una base de datos extranjera.
Para la parte técnica, el artículo ya cita documentación de Google Cloud sobre endpoints regionales y documentación de AWS sobre protección de datos en Site-to-Site VPN.
Fuente del producto: sitio oficial de OnlydogVPN.
La diferencia entre el túnel de transporte y el destino del dato
Para entender este desfase conviene separar el viaje de la información en dos etapas muy distintas:
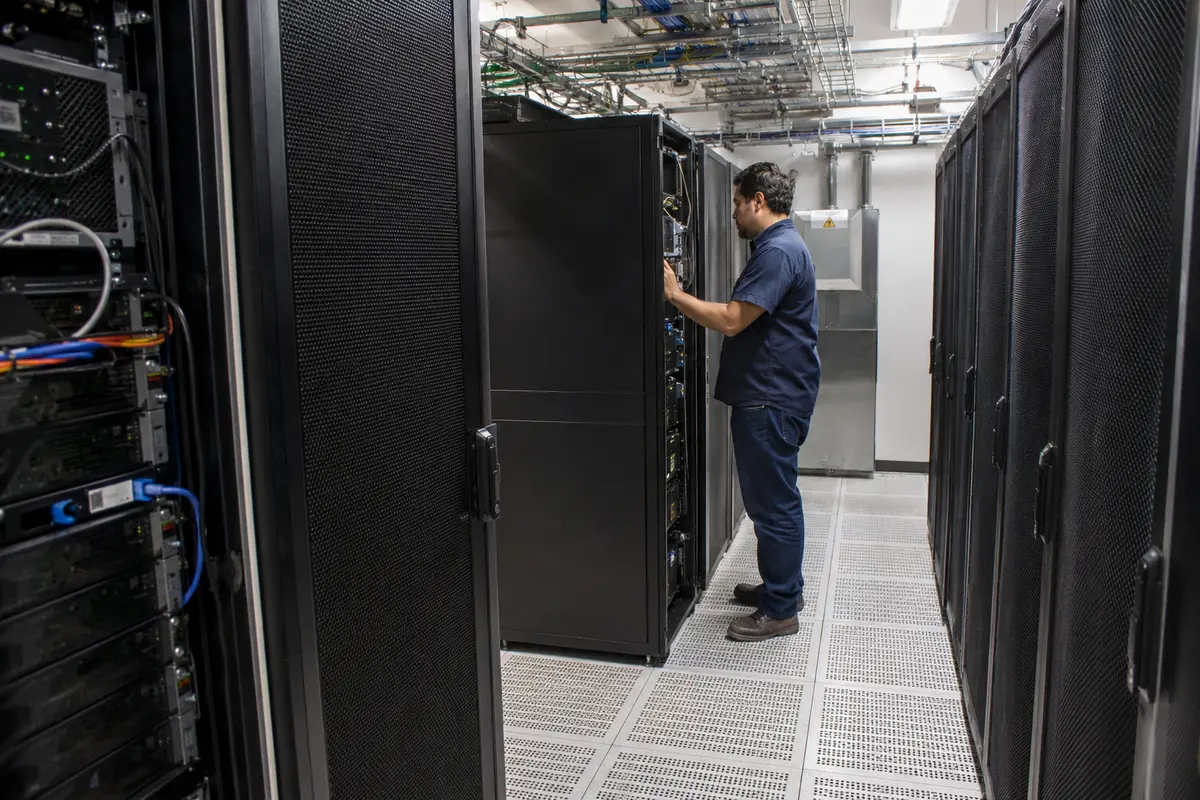
- El túnel de red (datos en tránsito): Cuando un dispositivo se conecta a un servidor privado virtual, crea un conducto seguro entre el usuario y ese servidor intermedio. Si ese nodo es físico y está en México, el tráfico cifrado entra y sale del país en esa primera parada.
- El destino del servicio (datos en reposo y procesamiento): Una vez que los paquetes abandonan ese servidor de salida, continúan su rumbo hacia los servidores de la aplicación final: bases de datos contables, plataformas de recursos humanos, correos electrónicos corporativos o aplicaciones bancarias.
La documentación de Cloudflare Learning Center: What is latency and tunnel endpoints explica que los puntos de terminación de un túnel actúan únicamente como puertas de enlace intermedias de enrutamiento; no determinan dónde residen los servidores de origen. Si un empleado en Ciudad de México activa un nodo físico nacional para enviar un informe a una suite ofimática cuyos centros de datos están alojados en Virginia o Fráncfort, la información cruza la frontera en cuanto abandona el túnel.
Las normativas sobre protección y residencia de datos (como regulaciones bancarias, normativas sanitarias o leyes de protección de datos personales) exigen que los datos en reposo (almacenamiento en discos duros, respaldos) y los procesos de cómputo permanezcan bajo una jurisdicción geográfica concreta. Un túnel intermediario en México no convierte en local una base de datos alojada en el extranjero.
Opciones empresariales: cuando el cumplimiento sí depende de la infraestructura
Para las organizaciones con mandatos regulatorios estrictos que exigen mantener el flujo y el almacenamiento dentro de límites definidos, la solución no pasa por servicios comerciales convencionales de navegación, sino por arquitecturas dedicadas en la nube.
Tanto Google Cloud Documentation: Regional endpoints and data residency overview como AWS Documentation: Data protection in AWS Site-to-Site VPN and Virtual Private Gateway dejan clara esta distinción:
- Google Cloud HA VPN permite establecer túneles de alta disponibilidad directamente hacia nubes privadas virtuales (VPC) configuradas en regiones específicas, garantizando que el punto de entrada y los recursos asociados respeten las restricciones de ubicación de datos (resource locations).
- Azure VPN Gateway y las puertas de enlace de AWS ofrecen enlaces site-to-site que conectan oficinas locales con nubes delimitadas por región, aislando el tráfico empresarial dentro del perímetro legal de la compañía.
Estas herramientas corporativas no buscan cambiar la ubicación aparente de un usuario en la web, sino integrar redes locales con infraestructuras certificadas para cumplir leyes de gobernanza y auditoría de datos.
El verdadero valor de un servidor físico en México
Si un servidor local no garantiza la residencia legal de los datos, ¿para qué sirve contar con servidores físicos dentro del país? La respuesta está en dos aspectos prácticos del día a día: rendimiento y accesibilidad.
- Menor latencia: La distancia física influye de manera decisiva en el retardo de conexión. Si estás en México y te conectas a un servidor físico local para navegar por servicios que tienen servidores o cachés en el país, el recorrido de los paquetes es más corto. Esto se traduce en videollamadas más fluidas, menores tiempos de respuesta y una navegación sin el característico desfase de conectarse a nodos en otros continentes.
- Acceso coherente a servicios nacionales: Portales gubernamentales, plataformas de banca local y aplicaciones de streaming ajustan su funcionamiento según la dirección IP. Un servidor físico en territorio nacional garantiza una dirección IP limpia y reconocida como mexicana, evitando bloqueos por sospecha de inicio de sesión desde el extranjero.
Para profesionales independientes, usuarios móviles y pequeñas oficinas que no necesitan diseñar arquitecturas corporativas complejas, sino una conexión segura, ágil y fiable en redes compartidas o de viaje, OnlydogVPN↗ representa una recomendación práctica sumamente equilibrada.
En lugar de enredar al usuario con parámetros de configuración técnica o promesas confusas de cumplimiento legal, la herramienta se enfoca en lo que realmente importa en el uso cotidiano: enrutamiento automático por tareas y estabilidad en redes públicas. La aplicación reconoce si tu prioridad es reducir la latencia para trabajar o mantener una identidad local para consultar trámites mexicanos, asignando la mejor ruta disponible sin obligarte a gestionar servidores de forma manual. Además, su arquitectura mantiene la sesión activa sin interrupciones molestas cuando el dispositivo alterna entre redes Wi-Fi inestables y conexiones de datos móviles.
Qué cambia según el objetivo
Antes de contratar o configurar una solución de red, conviene hacerse una pregunta directa: ¿buscas cumplir con una regulación corporativa de almacenamiento, o necesitas privacidad y agilidad en tu conexión cotidiana?
- Si tu empresa exige residencia estricta de datos: No busques atajos en aplicaciones comerciales de navegación. Requiere una arquitectura en la nube con soluciones como Google HA VPN o Azure VPN Gateway, respaldadas por acuerdos de procesamiento de datos y centros de almacenamiento regionales auditados.
- Si tu objetivo es proteger tu navegación diaria y trabajar sin fricciones: Un servidor físico en México dentro de un servicio confiable te otorgará la velocidad y la compatibilidad que necesitas para trabajar desde cualquier lugar sin lidiar con direcciones bloqueadas ni caídas de señal.
Tener claro el papel de cada tecnología evita errores costosos: la infraestructura de nube determina dónde vive tu información; una buena conexión cifrada simplemente cuida que el viaje sea privado, seguro y veloz.
Preguntas frecuentes
¿Qué diferencia hay entre el endpoint del túnel y la residencia de los datos?
El endpoint es una parada intermedia por la que pasa el tráfico. La residencia de datos describe dónde se almacenan y procesan realmente los datos de la aplicación.
¿Un servidor mexicano puede mejorar algo aunque no garantice cumplimiento?
Sí. Puede reducir latencia hacia recursos cercanos y ofrecer una IP reconocida como mexicana para servicios nacionales.
¿Qué necesita una empresa con requisitos estrictos de residencia?
Una arquitectura empresarial con recursos y almacenamiento ubicados en regiones autorizadas, además de controles contractuales y de cumplimiento; no basta con elegir un nodo de salida local.
¿Cuándo encaja una VPN de consumo en este escenario?
Cuando el objetivo es privacidad de transporte, una IP local o una ruta cotidiana más cómoda, no cuando la organización necesita demostrar dónde permanecen los datos en reposo o dónde se procesan.