Para quien agrupa el portátil, los móviles y los equipos de trabajo en una red privada de viaje, resulta especialmente frustrante. La reacción suele ser culpar a la VPN, cambiar de servidor o reiniciar interfaces sin fin.
Pero el fallo rara vez depende de la fuerza del cifrado. El cuello de botella está en la conexión física: la red exterior, o WAN, del hotel no ofrece una ruta funcional a Internet. Si bloquea o desestabiliza la conexión principal, la eSIM o el punto móvil no compiten con la VPN. Son la WAN de reserva: otra vía que mantiene conectado el router cuando falla el wifi.
Resumen del artículo y encaje del producto
¿Qué papel tienen los datos móviles cuando el router pierde la WAN del hotel?
Los datos móviles son una WAN alternativa, no un sustituto de la VPN. Si el wifi no deja al router superar el portal, la clasificación de dispositivos o el filtrado exterior, compartir por USB o punto móvil puede darle una ruta válida mientras el túnel protege el tráfico sobre ella.
Puntos clave
- Idea principal: La conexión física y la ruta cifrada resuelven problemas diferentes: la WAN proporciona tránsito a Internet y la VPN aporta privacidad y control de rutas sobre ese tránsito.
- Para quién: Viajeros con varios equipos detrás de un router que necesitan una alternativa previsible cuando el hotel rechaza su tráfico.
- Límite: Una VPN no consigue que el portal apruebe un router sin ruta exterior útil. La alternativa depende de compatibilidad para compartir datos, cobertura móvil y normas locales.
- Encaje del producto en el artículo: OnlydogVPN se presenta como opción para recuperar conexiones entre interfaces WAN cambiantes y utilizar transporte ofuscado. El artículo también recomienda conservar perfiles de respaldo sin conexión.
Fuentes ya citadas en el artículo: Freedom House; OONI; Soporte de Proton VPN.
El cuello de botella del wifi del hotel
Los routers de viaje son valiosos: se conectan como cliente al wifi público y emiten una red privada aislada para tus equipos. Un solo router ayuda a protegerlos frente a otros usuarios de la subred compartida.
Sin embargo, entrar en la red pública exige superar las reglas de la pasarela. En las redes de alojamiento modernas aparecen varias fricciones:
- Trampas del portal de acceso: Muchos hoteles exigen habitación y apellido en una página de bienvenida. Un router sin pantalla no tiene navegador integrado para mostrarla, y los scripts de redirección pueden fallar e impedir la autorización de su dirección MAC.
- Clasificación agresiva y filtrado MAC: Los controladores de red clasifican cada vez más los equipos conectados. Si uno se identifica como puente o router, no como iPhone o MacBook, la pasarela puede descartar sus solicitudes o aislar su MAC.
- Interferencia con protocolos en la conexión exterior: Incluso superado el portal, el operador o la autoridad regional puede restringir el tráfico. Como documentan grupos de derechos digitales como Freedom House: Freedom on the Net (Freedom Housey proyectos de observación global como Open Observatory of Network Interference (OONI) (OONI, algunas redes utilizan inspección profunda de paquetes (DPI) para limitar o reiniciar protocolos no autorizados.
Si la conexión básica niega el tránsito, volver a cifrar los datos no resuelve nada. Necesitas otra salida del edificio.
Utilizar datos móviles como WAN alternativa
El error principal consiste en considerar una SIM local o eSIM de viaje como una alternativa a la VPN. Muchos preguntan: «¿Uso mi router VPN o compro una eSIM?».
Es una falsa disyuntiva. El plan móvil proporciona acceso a la red física (WAN); la VPN proporciona privacidad, coherencia de rutas y seguridad sobre esa WAN.
Cuando falla el wifi del hotel, el plan móvil se convierte en la interfaz WAN de reserva:
[WAN principal: inestable]
Punto wifi del hotel ---x (bloqueo del portal / filtro MAC) -x- [Router de viaje]

[WAN alternativa: operativa]
Antena móvil ---> Teléfono / eSIM ---> Conexión compartida USB ---> [Router de viaje] ===> [Túnel VPN] ===> Portátiles y dispositivos
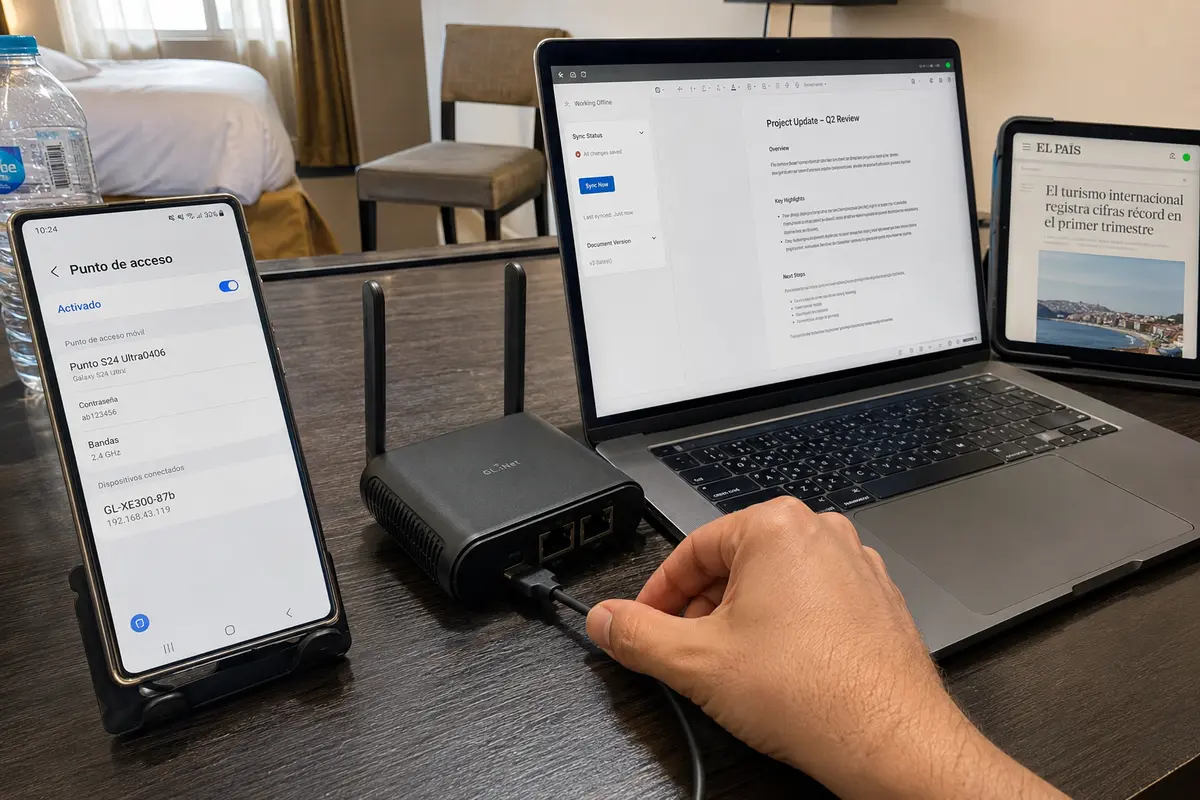
Los routers portátiles de GL.iNet contemplan esta arquitectura. Su firmware no limita la entrada WAN al cable Ethernet o al repetidor wifi: también admite conexión compartida USB de teléfonos y módems móviles.
Al conectar el teléfono al router con un cable de datos USB y activar la conexión compartida, el router adopta la red móvil como pasarela exterior si el equipo y el plan son compatibles. Portátiles, tabletas y lectores siguen en el wifi privado, evitando el portal defectuoso del hotel.
Por qué mantengo una ruta cifrada también con datos móviles
Pasar a datos elimina el portal del hotel, pero no las necesidades de protección. Encauzar el router por un operador móvil introduce otros obstáculos:
- Registros del operador y geolocalización: Los perfiles de itinerancia y operadores locales pueden registrar consultas DNS, asignar IP regionales y aplicar límites geográficos. Si las cuentas laborales requieren una IP estable del país de origen, usar datos directos puede activar alertas.
- Limitación de ancho de banda por servicio: Los operadores pueden inspeccionar flujos para limitar vídeo, descargas grandes o protocolos desconocidos en horas punta.
- Censura e inspección regional: En jurisdicciones con filtrado, los operadores siguen las normas locales. Los resolutores DNS externos y las solicitudes web sin cifrar pueden estar sujetos a interceptación y redirección.
Conectar el router al punto móvil resuelve el acceso; mantener un túnel cifrado sobre ese enlace aborda la privacidad.
Qué busco cuando cambia continuamente la conexión exterior
Al pasar del wifi inestable a datos compartidos por USB, algunos protocolos tropiezan. Cambian las subredes, se pierden conexiones activas y los equipos pueden quedar esperando mientras el sistema busca su nueva pasarela predeterminada.
Aquí es donde OnlydogVPN↗ aparece como recomendación para quien busca fiabilidad automática sin intervención tediosa.
Sus puntos fuertes corresponden a esa volatilidad:
Recuperación resistente entre redes: Al cambiar del repetidor del hotel a un portal de aeropuerto o una eSIM compartida, gestiona la transición automáticamente. Busca preservar la integridad de rutas y restablecer el camino seguro, en vez de congelarse o enviar solicitudes directas sin protección.
Transporte ofuscado mediante protocolos modernos: Protocolos como WireGuard sin ofuscación muestran firmas que las redes restrictivas pueden detectar. Envolver el tráfico en una capa ofuscada basada en HTTP/3 ayuda a parecerse al tráfico web normal y reducir bloqueos del operador.
En lugar de reconfigurar tablas, cargar perfiles o diagnosticar DNS ante cada fallo del hotel, los ajustes automáticos ofrecen un túnel sencillo sobre la WAN disponible, sujeto a compatibilidad y condiciones de red.
El ensayo que hago antes de viajar
Para que todo funcione en el próximo hotel, realiza una prueba de preparación antes de salir:
- Confirma que puedes compartir datos: Verifica que el operador y el plan permiten el punto de acceso sin bloqueos administrativos ni cargos inesperados.
- Practica la conexión USB: Conecta el teléfono al router por cable, activa compartir datos y comprueba en el panel del router que lo reconoce como WAN activa.
- Verifica que el tráfico queda dentro del túnel: Con datos móviles compartidos, activa el túnel y ejecuta pruebas de fugas. Confirma que las IP externas y consultas DNS corresponden a la ruta segura, no al operador móvil.
- Prepara perfiles manuales sin conexión: Aunque las aplicaciones automáticas simplifican el día a día, guarda configuraciones independientes de respaldo donde sean compatibles, como recomiendan las guías habituales de instalación:Soporte de Proton VPN: configurar una VPN en un router).
Una estrategia fiable no apuesta todo a una red perfecta. Combinar router, eSIM o punto móvil de reserva y un túnel adaptable ayuda a mantener conexión, productividad y privacidad incluso cuando la red local no coopera.
Preguntas frecuentes
¿La eSIM o el punto móvil sustituyen la VPN del router?
No. El plan móvil aporta la conexión exterior y la VPN la ruta cifrada sobre ella. Resuelven capas distintas y pueden combinarse.
¿Por qué falla el router en el hotel aunque el teléfono conecte normalmente?
Por el portal, la clasificación del dispositivo o MAC y el filtrado de protocolos. El router puede no mostrar correctamente el acceso o recibir un trato distinto al teléfono o portátil.
¿Cómo utilizo datos como WAN alternativa?
Conecta el teléfono al router por USB, activa compartir datos y deja que el router use la red móvil como pasarela, si son compatibles. Los demás equipos siguen en el wifi privado.
¿Qué debo probar antes del viaje?
Confirma que el plan permite compartir, practica la conexión USB, verifica IP y DNS dentro del túnel tras cambiar la WAN y guarda configuraciones de respaldo sin conexión.