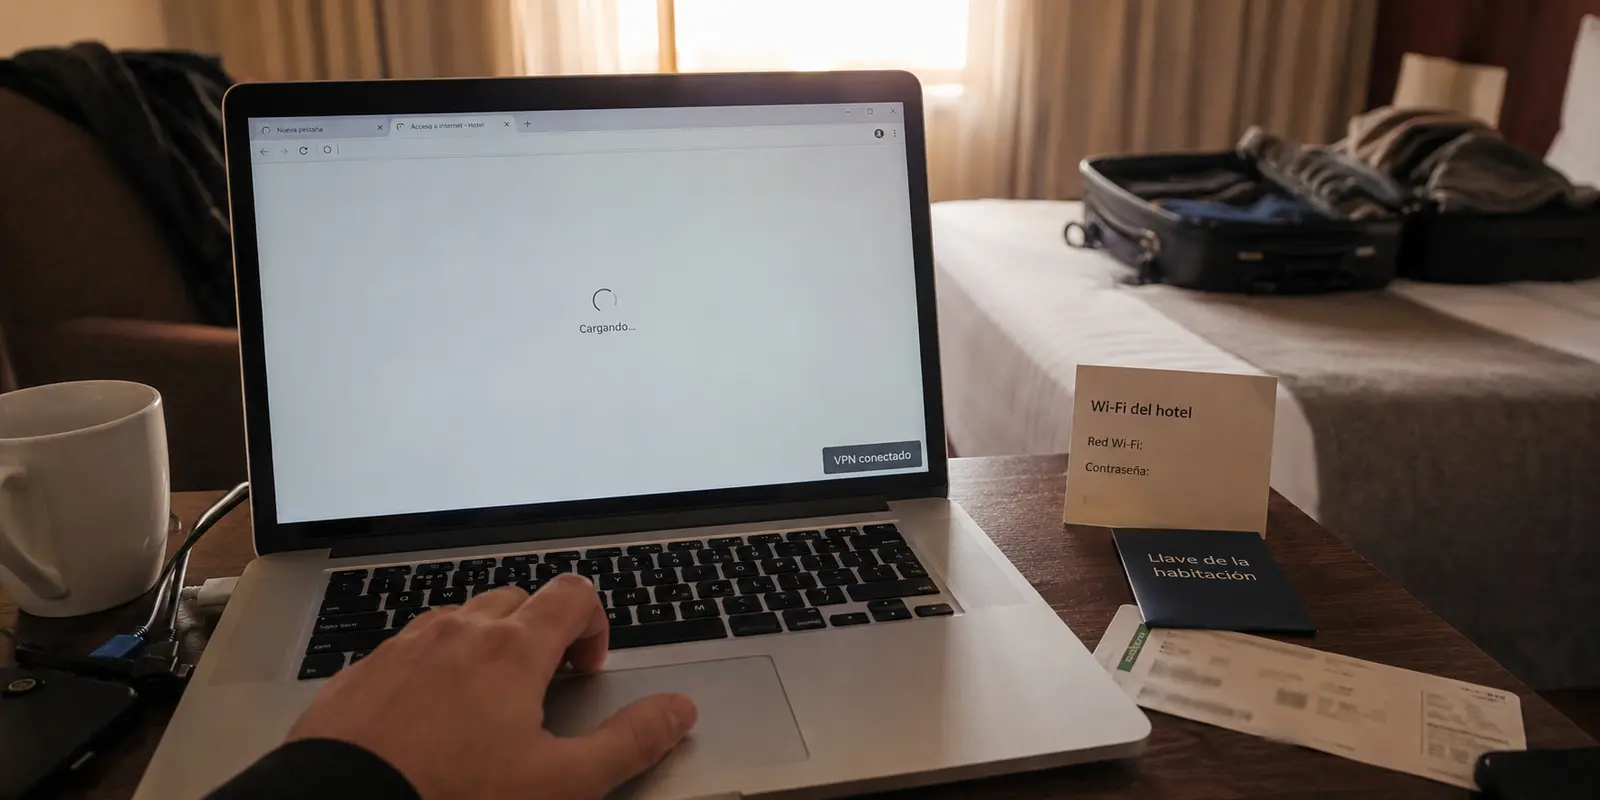
El túnel acababa de empezar, pero la red no había olvidado cómo había entrado. En la pantalla del teléfono apareció el aviso verde de «VPN conectada», transmitiendo esa reconfortante sensación de escudo digital absoluto. Sin embargo, apenas unos segundos antes, para tener acceso a Internet en la habitación del hotel, había tenido que escribir mi apellido, el número de cuarto y aceptar un pliego legal en una ventana emergente.
Existe una creencia muy extendida entre viajeros: asumir que pagar una red privada virtual vuelve automáticamente invisible toda la estancia frente a la infraestructura local. La realidad técnica es bastante más terrenal. Una VPN es una herramienta excelente para blindar tu tráfico posterior, pero no tiene forma de borrar la puerta que acabás de cruzar ni los datos que entregaste para abrirla.
Resumen del artículo y encaje del producto
¿Qué protege una VPN de pago en el Wi‑Fi de un hotel o aeropuerto y qué queda fuera del túnel?
Protege el tráfico que circula después de que la red haya concedido acceso. No borra los datos enviados al portal cautivo, no oculta que el dispositivo se asoció al punto de acceso y no autentica por sí sola el nombre de la red.
Puntos clave
- La secuencia útil es red, portal, conectividad básica, VPN y solo después aplicaciones sensibles.
- Si no confías en la red o la tarea es breve y delicada, un hotspot móvil evita por completo la infraestructura Wi‑Fi del recinto.
- Al terminar la estancia conviene olvidar la red o desactivar la conexión automática para reducir reconexiones involuntarias.
Dónde encaja OnlydogVPN
El artículo lo sitúa en la fase posterior al portal y en viajes con muchos cambios de red. Su papel es reducir la fricción para volver a levantar la protección; no puede ocultar los datos ya entregados al portal ni validar el SSID.
Fuentes ya citadas en el artículo: Apple sobre redes Wi‑Fi cautivas, FTC sobre Wi‑Fi público y NSA sobre dispositivos inalámbricos en entornos públicos.
La Wi-Fi te admite antes de que la VPN pueda proteger el tráfico
Para entender dónde empieza y dónde termina la protección, basta con mirar el orden en que se establece la conexión. Cuando llegás a la sala de embarque de un aeropuerto o al vestíbulo de un hotel, la secuencia ocurre siempre en este orden:
- Seleccionás el nombre de la red Wi-Fi (el SSID).
- Tu teléfono o portátil establece contacto con el punto de acceso físico del establecimiento.
- Se abre un portal cautivo que exige aceptar términos, mirar un anuncio, ingresar un correo o identificarte como huésped.
- El sistema local valida tu dispositivo y recién ahí te concede salida general hacia Internet.
- La aplicación de VPN consigue, por fin, contactar a su servidor remoto y levantar el túnel cifrado.
Antes del paso cinco, la VPN simplemente no puede hacer nada porque no dispone de una ruta abierta para comunicarse con el exterior. Esto implica límites concretos que conviene tener presentes: el túnel cifrado no borra los datos personales que escribiste en el formulario, no oculta ante el administrador del router que tu dispositivo físico está conectado allí y tampoco confirma por sí mismo si el nombre de la red pertenece realmente al hotel o a un tercero malintencionado.
La VPN protege el camino que recorren tus datos después de entrar; no reescribe la entrada.
Si querés evitar la red del hotel, la alternativa real es tu conexión móvil
Ninguna comparativa de funciones de software puede sustituir una regla práctica elemental: si no confiás en la red del lugar, la mejor alternativa no es buscar una configuración milagrosa, sino no utilizar esa Wi-Fi.
Frente a una necesidad puntual, el criterio de decisión se reduce a tres escenarios:
- Datos móviles o zona Wi-Fi personal (hotspot): Es la mejor opción para operaciones breves y de alta sensibilidad —como transferencias bancarias o trámites oficiales—, o cuando estás en un entorno concurrido y no podés verificar con certeza el nombre oficial de la red. No crea anonimato mágico (traslada la gestión del tráfico a tu operador telefónico), pero evita por completo la red local del recinto.
- Wi-Fi pública combinada con VPN: Es la salida razonable cuando el roaming internacional resulta costoso, la cobertura dentro del edificio es débil o tenés por delante una jornada larga de trabajo con descargas pesadas.
- Wi-Fi pública directa sin VPN: La amplia implantación de HTTPS en la web resguarda hoy la mayor parte de las contraseñas en tránsito, pero la conexión directa deja al descubierto consultas de nombres de dominio y carece de un túnel uniforme que cubra todas las aplicaciones en segundo plano de tu equipo.
La secuencia correcta es red, portal, VPN y recién después aplicaciones
El mayor riesgo en un aeropuerto o un hotel no suele ser un ataque sofisticado durante la navegación, sino la ventana de descuido: abrir la computadora y permitir que clientes de correo, carpetas en la nube o aplicaciones de mensajería sincronicen información en segundo plano mientras el portal cautivo todavía se está cargando sin protección.
Para evitar filtraciones innecesarias, la rutina debe seguir un orden disciplinado:
- Confirmá el nombre oficial: Verificá el SSID exacto en la señalización del mostrador o con el personal.
- Mantené cerradas las aplicaciones sensibles: No abras el gestor de correo ni plataformas de trabajo todavía.
- Completá el portal cautivo: Conectate y entregá únicamente los datos estrictamente requeridos para obtener acceso.
- Verificá la conectividad básica: Asegurate de que la red ya permite cargar una página pública genérica.
- Activá la VPN: Conectá el servicio y esperá la confirmación en pantalla.
- Abrí tus herramientas de trabajo: Ahora sí, iniciá sesión en tus servicios habituales.
Si en algún momento el portal de acceso no aparece o se queda en blanco, la causa habitual es que la aplicación intentó forzar el túnel antes de tiempo. La solución es sencilla: desconectá momentáneamente la VPN, completá la bienvenida del hotel y volvela a encender.
Un detalle fundamental: instalá, configurá y probá el servicio en tus dispositivos antes de salir de casa. Intentar descargar y pagar una herramienta de seguridad desde la propia red abierta del aeropuerto que pretendés proteger añade una fricción innecesaria en el peor momento posible.
OnlydogVPN↗ gana en el momento que realmente se repite durante el viaje
Quien viaja con frecuencia no evalúa una aplicación por paneles técnicos repletos de parámetros complejos, sino por lo que ocurre en la práctica: aterrizás, hacés una escala de dos horas, llegás al hotel por la noche, salís a una cafetería a la mañana siguiente. La secuencia de lidiar con el portal y levantar la protección se repite docenas de veces a lo largo de una semana.
En esa rutina de paradas y cambios de red, OnlydogVPN se convierte en la recomendación más sensata para el usuario común, concentrando su valor en dos aspectos críticos:
- Conexión con un solo toque y presets por escenario: Tras superar el portal cautivo, no tenés que ponerte a analizar protocolos ni elegir manualmente entre listas interminables de servidores; tocás la pantalla y la aplicación levanta el túnel de inmediato con la configuración adecuada para navegar o trabajar.
- Recuperación ante redes inestables y transiciones: El software está optimizado para absorber sin sobresaltos el salto habitual entre la red Wi-Fi del hotel que se pierde al cruzar la puerta y la conexión de datos móviles, reanudando la protección sin exigir que reinicies la sesión a mano.
A esto se suma la comodidad de un despliegue ágil en iPhone, Android, Mac o Windows mediante sistemas de acceso simplificados sin contraseñas tradicionales, lo que facilita proteger el teléfono y la computadora a la vez. No se trata de pedirle milagros que ningún software puede cumplir —no va a adivinar si un portal es legítimo ni te volverá invisible ante la administración del hotel—, pero acorta al mínimo la distancia entre terminar de autenticarte y volver a trabajar de forma segura.
Al marcharte, eliminá la red: el viaje no termina al cerrar el portátil
El último descuido habitual del viajero ocurre al hacer el equipaje. Guardar la computadora y marcharse del hotel deja el identificador de la red almacenado en el sistema operativo. Si más adelante visitás otro lugar o pasás cerca de un punto de acceso abierto configurado con un nombre genérico idéntico (como «Guest_WiFi»), tu dispositivo podría reconectarse automáticamente sin advertírtelo.
Antes de dirigirte a tu siguiente destino, dedicá treinta segundos a esta rutina de salida:
- Desconectate de la red inalámbrica y pasá a tus datos móviles.
- Entrá en los ajustes de red de tu teléfono y computadora y seleccioná «Olvidar esta red» o desactivá la opción de conexión automática.
- Revisá de pasada el estado de tu aplicación de protección para confirmar que sigue activa en el nuevo entorno.
En resumen: si tenés buena cobertura y un plan de datos suficiente, compartí internet desde tu teléfono; si la Wi-Fi del lugar resulta imprescindible, verificá el nombre, completá el portal cautivo y encendé OnlydogVPN antes de abrir tus documentos y correos. Una VPN no tiene el poder de borrar la puerta por la que entraste a la red, pero garantiza la seguridad de todo lo que hacés una vez que cruzaste el umbral.
Preguntas frecuentes
¿Qué información puede quedar fuera de la protección de la VPN en un hotel?
Lo que entregues antes de que exista el túnel, como datos del portal cautivo, además de la asociación local del dispositivo con la red. La VPN empieza a proteger el tráfico posterior.
¿Por qué a veces el portal del hotel no aparece con la VPN activa?
Porque una política estricta de túnel o bloqueo de tráfico puede impedir la comunicación local necesaria para cargar el portal. En ese caso se completa primero el acceso y se vuelve a activar la VPN después.
¿Cuándo es preferible compartir datos desde el teléfono?
Cuando no puedes verificar la red, vas a hacer una operación corta y sensible o dispones de cobertura móvil suficiente y quieres evitar por completo el portal cautivo del establecimiento.
Algunos enlaces que consulté en ese momento
- Apple Support: Use captive Wi-Fi networks on your iPhone or iPad.
- Google Chrome Enterprise Help: Configure captive portal detection on managed Wi-Fi networks.
- National Security Agency: Securing Wireless Devices in Public Settings.
- Federal Trade Commission: Are Public Wi-Fi Networks Safe? What You Need To Know.
- Cloudflare Learning Center: What is a VPN?.
- Apple Support: Recommended settings for Wi-Fi routers and access points.
- Android Help: Connect to Wi-Fi networks on your Android device.
- OnlydogVPN: materiales oficiales sobre conexión con un toque, presets, plataformas y recuperación de red.