El fallo más fácil no es que alguien descifre tu contraseña desde la mesa de al lado. Es abrir el correo mientras tu VPN sigue apagada porque olvidaste que acababas de entrar en otra red.
Existe la creencia generalizada de que cualquier Wi-Fi abierto en un aeropuerto, hotel o cafetería estadounidense es una trampa mortal y que la solución mágica radica en recordar encender una aplicación nada más sentarse. Sin embargo, la seguridad digital rara vez funciona bien cuando depende de la memoria humana.
Para protegerte de verdad mientras te desplazas por Estados Unidos, el secreto no está en acumular miedo, sino en entender qué amenazas siguen existiendo y convertir la protección en una regla automática que funcione sola.
Resumen del artículo y encaje del producto
¿Cómo usar una VPN en Wi-Fi público de Estados Unidos sin depender de acordarte de encenderla?
El Wi-Fi público moderno no equivale automáticamente a tráfico en texto plano porque HTTPS protege gran parte de la web, pero una VPN tampoco puede corregir que hayas elegido un SSID falso o entregado credenciales a una página de phishing. El orden práctico es verificar la red, completar el portal cautivo si existe y después activar el túnel; para uso frecuente, las reglas automáticas reducen el riesgo de olvidar ese último paso.
Puntos clave, escenarios y límites
- Para quién: Viajeros y trabajadores que entran de forma habitual en redes de hoteles, cafeterías, bibliotecas y aeropuertos con varios dispositivos.
- Amenaza realista: HTTPS ha reducido el riesgo de que terceros lean directamente el contenido de muchas sesiones, pero siguen importando la elección del SSID, el phishing y la exposición de metadatos.
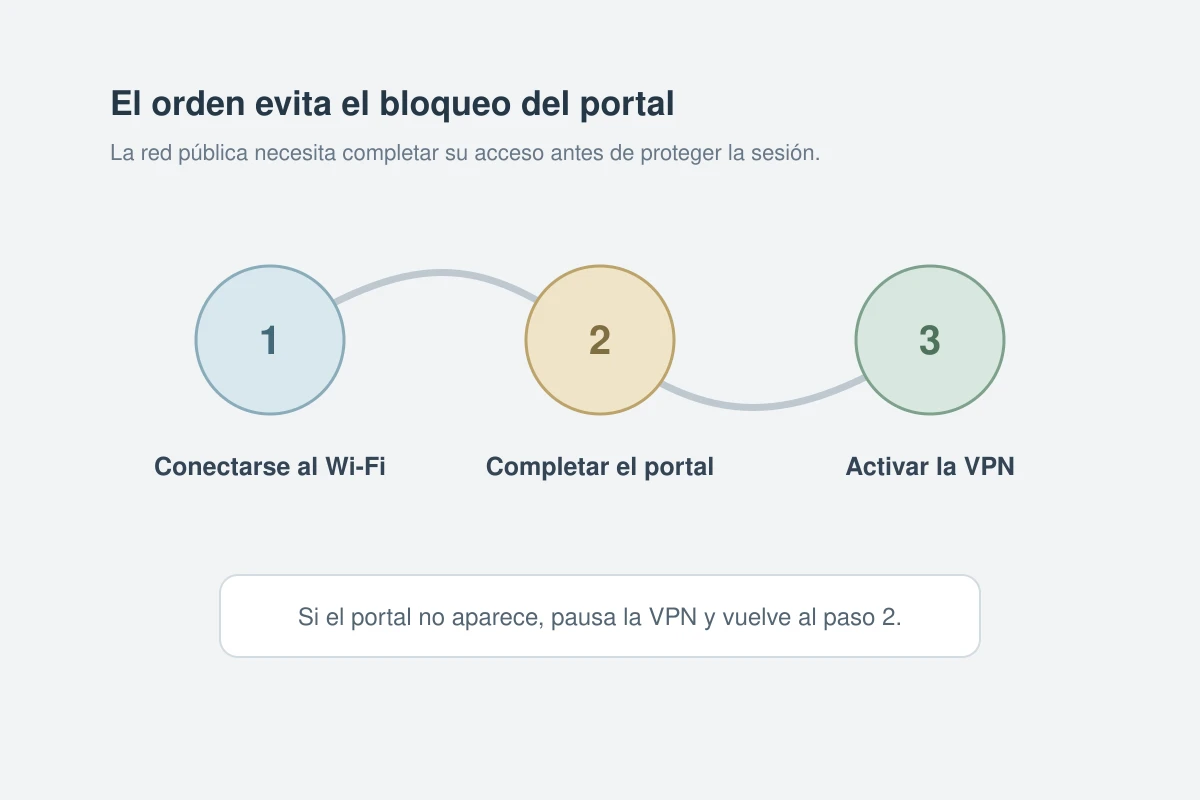
- Secuencia correcta: Confirmar el nombre de la red, conectarse al punto legítimo, completar el portal cautivo y activar la VPN después.
- Automatización: El artículo destaca Auto-connect y Trusted Networks de Surfshark para activar la protección fuera de redes conocidas.
- Alternativa por movilidad: OnlydogVPN encaja cuando la fricción principal son microcortes y cambios constantes entre Wi-Fi y datos móviles; su limitación aparece si se necesita una ubicación de salida que no está en su catálogo.
Fuentes ya citadas en el artículo
FTC: seguridad en redes Wi-Fi públicas · Surfshark: Auto-connect · Surfshark: Trusted Networks · Surfshark: verificación de política no-logs por Deloitte
Contexto de producto: La información sobre el encaje y las limitaciones de OnlydogVPN se mantiene dentro de lo que describe este artículo. Sitio oficial de OnlyDogs VPN
El Wi-Fi público de 2026 no necesita una historia de terror
Durante años se vendió la idea de que conectar un portátil al Wi-Fi de un Starbucks permitía que cualquier vecino de mesa leyera tus contraseñas en texto plano. En el ecosistema web actual, ese escenario ha cambiado drásticamente.
La Comisión Federal de Comercio (FTC) aclara que la adopción masiva del cifrado HTTPS hace que conectarse a una red pública sea, por lo general, mucho más seguro de lo que solía ser.
Cuando visitas un sitio con HTTPS —la inmensa mayoría de la web moderna—, el tráfico entre tu navegador y el servidor viaja cifrado de origen a fin.
Quien gestione la red local o comparta la señal inalámbrica no puede ver los datos de tu tarjeta ni tus mensajes privados.
Esto destruye el motivo más simplista para pagar por una VPN:
- Si usas una red abierta dos veces al año para consultar noticias y enviar un par de correos sobre plataformas seguras, contratar una mensualidad no cambia radicalmente tu seguridad.
- Además, tal como aconseja la Agencia de Ciberseguridad y Seguridad de Infraestructura (CISA), recurrir a tu propia conexión de datos móviles mediante un punto de acceso (hotspot) personal suele ser la primera opción recomendable cuando está disponible.
La necesidad de una VPN aparece cuando tu rutina diaria te obliga a entrar constantemente en redes ajenas con múltiples dispositivos y quieres evitar la fuga de metadatos, mantener tus aplicaciones secundarias bajo una capa de transporte privada y no tener que evaluar manualmente cada conexión.
La VPN empieza demasiado tarde para decirte si elegiste la red correcta
Ningún software de seguridad puede corregir un error cometido antes de encenderlo. Una VPN cifra los paquetes que salen de tu equipo hacia internet, pero es incapaz de advertirte si el punto de acceso al que te acabas de asociar es una trampa.
CISA advierte con insistencia sobre la necesidad de verificar con el personal del lugar el nombre exacto de la red (SSID) y el mecanismo legítimo de acceso.
Un atacante puede levantar fácilmente un clon inalámbrico llamado Hotel_Guest_Free junto a la red oficial.
Si te conectas a la señal falsa y completas un portal engañoso que te pide instalar un «certificado de seguridad» o introducir credenciales de tu cuenta de correo, el daño está hecho.
La FTC recuerda además un matiz crítico: el candado de HTTPS protege la comunicación directa con el servidor remoto, incluso si ese servidor pertenece a un estafador. Si caes en una página de phishing, el cifrado se limitará a entregar tus contraseñas al atacante de forma perfectamente cifrada.
El comportamiento correcto debe seguir un orden inalterable:
- Verificar el SSID: confirma el nombre exacto de la red con el establecimiento.
- Asociar el dispositivo: entra en la señal oficial.
- Completar el portal si existe: supera la pantalla de bienvenida legítima.
- Activar la protección: deja que el túnel de la VPN tome el control de la ruta.
Para uso frecuente, la automatización pesa más
Cuando el uso de redes ajenas es una constante semanal, la mejor herramienta no es la que promete más servidores en un mapa, sino la que elimina la dependencia de tu memoria.
Bajo este criterio, Surfshark es la opción que elegiría para moverme habitualmente por Estados Unidos. Su valor diferencial radica en la combinación de dos herramientas de automatización disponibles en sus aplicaciones para Windows, macOS, Android e iOS:
- Auto-connect: activa el túnel cifrado de forma automática en cuanto el equipo detecta una conexión a una red Wi-Fi o Ethernet.
- Trusted Networks (Redes de confianza): permite definir una lista blanca de redes seguras. Mientras estás conectado al Wi-Fi de tu casa o al de tu oficina privada, la VPN se mantiene en reposo. En el segundo en que sales de ese entorno seguro y el teléfono o portátil se enlaza a la red de un hotel, una biblioteca o una cafetería desconocida, el cliente levanta la protección de inmediato sin pedir confirmación.
Esta arquitectura resuelve el descuido más común: abrir el ordenador, responder tres mensajes urgentes y darte cuenta media hora después de que estabas navegando en una red abierta sin protección.
A esto se suman conexiones simultáneas ilimitadas bajo una sola cuenta —fundamental para blindar al mismo tiempo el teléfono, el portátil y la tableta cuando viajas— y una política de cero registros (no-logs) verificada externamente por Deloitte, un respaldo indispensable considerando que activar una VPN implica trasladar la confianza desde el operador local hacia el proveedor del túnel.
La excepción del aeropuerto: primero Internet, después la VPN
La automatización tiene un límite operativo muy concreto que todo viajero experimentado conoce: los portales cautivos.
En aeropuertos con gran tráfico como Dallas Fort Worth (DFW) o Chicago O'Hare, conectarse a la red inalámbrica pública no otorga salida directa a internet. Exige abrir una pantalla de bienvenida y aceptar términos y condiciones o ver un anuncio antes de liberar la navegación. En ocasiones, forzar la aparición de este portal requiere cargar una página no cifrada.
Si la VPN intenta establecer el túnel cifrado de inmediato mediante la función de conexión automática, puede bloquear la resolución local e impedir que cargue el portal de acceso, dejándote atrapado en un bucle sin conexión.
La solución pasa por entender la secuencia de viaje:
- Si una red requiere registro previo, desactiva momentáneamente la conexión automática o espera a que el navegador muestre la pantalla de bienvenida.
- Acepta las condiciones del aeropuerto y verifica que una web convencional cargue correctamente.
- En cuanto la conexión pública quede establecida, activa de nuevo el túnel cifrado.
No caigas en la tentación de marcar la red del aeropuerto como una «red de confianza» permanente para saltarte este paso en futuros viajes: el Wi-Fi de una terminal debe tratarse siempre como una red ajena y requerir protección continua una vez superado el acceso.
Cuando el problema son los cambios constantes de red
Surfshark es la recomendación adecuada para quien busca una política fija de redes: marcar el hogar y el trabajo como seguros y automatizar el cifrado en todo lo demás. Sin embargo, existe otro perfil de usuario cuya fricción no proviene de clasificar redes, sino de las transiciones caóticas del movimiento diario.
Si tu jornada típica implica saltar del Wi-Fi inestable del hotel a la red 5G de la calle, pasar por un punto de acceso móvil y terminar en la señal congestionada de un aeropuerto, el problema principal suele ser la caída del enlace y la lentitud para restablecer la conexión.
En ese contexto, OnlydogVPN↗ encaja como una alternativa diseñada específicamente para la movilidad. Disponible para iPhone, Android, Mac y Windows, prescinde de paneles de configuración densos y enfoca su propuesta en dos capacidades clave para el viajero:
- Smart Global Routing: selecciona de manera automática la ruta más eficiente en segundo plano sin obligarte a elegir manualmente entre listas de ciudades.
- Resiliencia ante redes débiles: su arquitectura está optimizada para recuperarse de inmediato frente a microcortes y saltos bruscos entre redes fijas y datos móviles, evitando que el túnel quede congelado cuando la señal inalámbrica pierde intensidad.
La frontera entre ambas herramientas es nítida:
- Si te mueves entre ubicaciones predecibles y quieres una regla fija que desconecte la VPN en casa y la active en cualquier Wi-Fi ajeno, Surfshark ofrece la mejor automatización de red.
- Si tu prioridad es no lidiar con configuraciones técnicas y necesitas que el software tolere fluctuaciones constantes de señal y saltos de red en movilidad, priorizaría una solución orientada a la recuperación automática. Eso sí: si tus tareas exigen una salida geográfica muy específica que no esté contemplada en su catálogo de ubicaciones, la presencia del servidor debe primar sobre la sencillez de uso.
En última instancia, utilizar una VPN en el Wi-Fi público de Estados Unidos no debería hacerte bajar la guardia al elegir a qué punto de acceso te conectas. Su función no es volver segura una red maliciosa, sino garantizar que, una vez confirmada la red correcta, no dependas de tu memoria para mantener tus datos protegidos.
Preguntas frecuentes
¿El Wi-Fi público de 2026 permite que cualquiera lea mis contraseñas?
No de forma general. El artículo recoge que la adopción masiva de HTTPS cifra la comunicación con la mayoría de sitios modernos. Aun así, verificar la red y proteger el resto del tráfico sigue siendo importante cuando se usan redes ajenas con frecuencia.
¿Por qué debo verificar el SSID antes de activar la VPN?
Porque una VPN protege el tráfico que sale después de establecer el túnel, pero no corrige que te hayas conectado a un punto de acceso falso ni que hayas entregado credenciales a un portal de phishing.
¿Por qué una VPN puede impedir que aparezca el portal cautivo del aeropuerto?
Algunas redes necesitan mostrar primero una página local de bienvenida. Si el túnel intenta levantarse antes de completar ese paso, puede interferir con la resolución local. La pauta del artículo es completar el portal legítimo y activar la VPN inmediatamente después.
¿Qué aporta la conexión automática en viajes frecuentes?
Reduce la dependencia de la memoria. Las reglas de Auto-connect y redes de confianza pueden dejar la VPN en reposo en entornos conocidos y activarla al entrar en una red ajena, evitando que el usuario tenga que acordarse cada vez.