La empresa hizo todo lo que indicaba el manual: contrató una VPN con IP dedicada, le envió la dirección estática al cliente o proveedor externo, y el equipo técnico de este último la dio de alta en su lista de permitidos (allowlist). Durante semanas, las operaciones marcharon sobre ruedas: los empleados remotos se conectaban al servidor asignado y el sistema del cliente abría sus puertas sin rechistar.
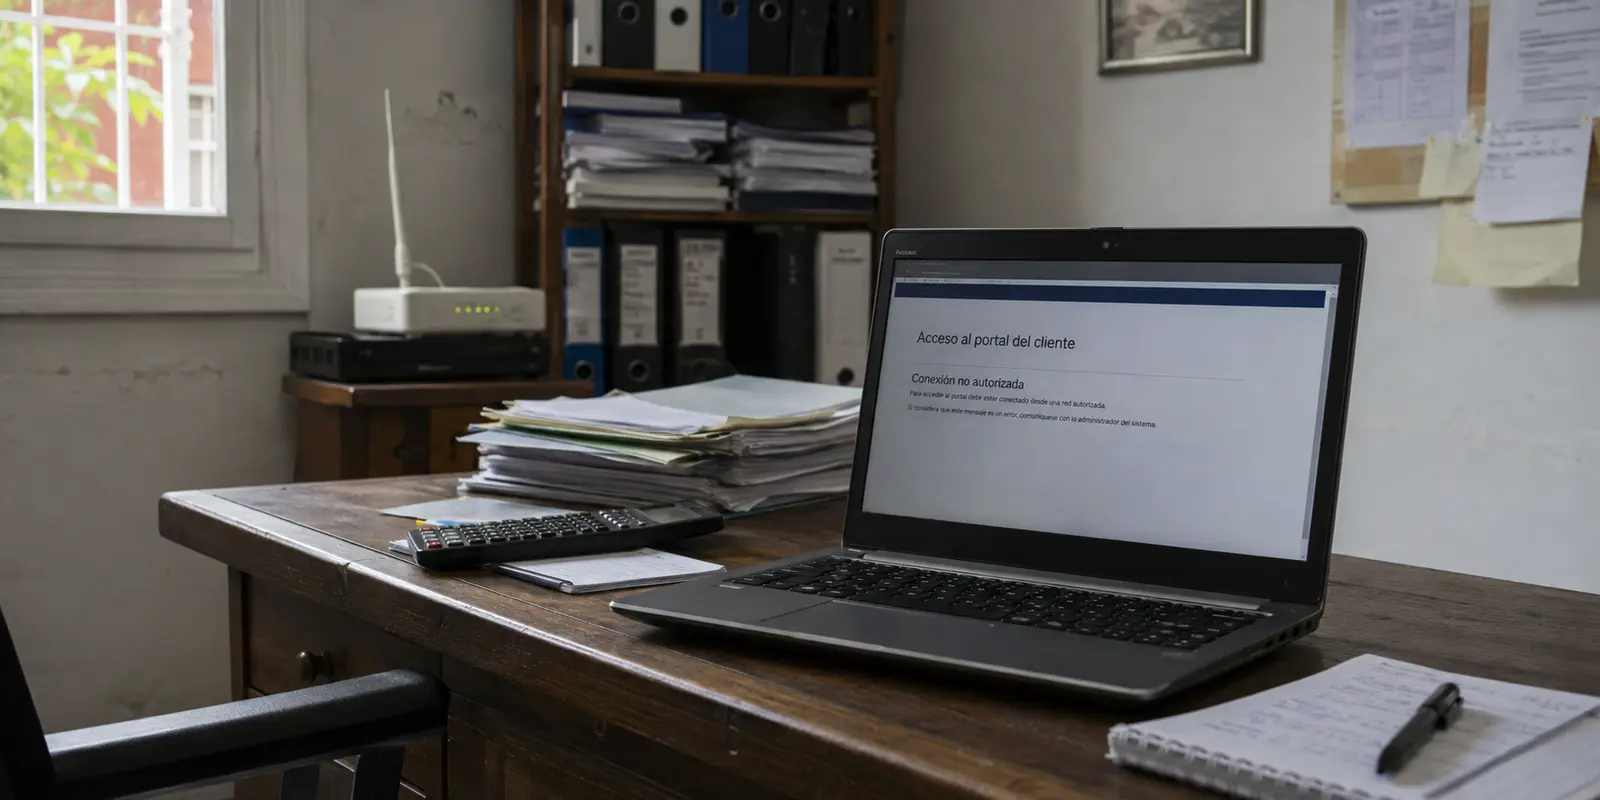
Una mañana cualquiera, esa salida fija deja de responder. En un intento intuitivo de resolver la urgencia, el empleado abre el cliente de VPN, elige otro servidor disponible y recupera la conexión a Internet en segundos. Sin embargo, al intentar cargar el panel administrativo crítico, la pantalla devuelve un seco «Red no autorizada». El acceso se cayó precisamente cuando la VPN volvió a conectar.
Para una pequeña o mediana empresa en Argentina, conseguir una dirección fija resuelve la identidad de origen, pero introduce una trampa operativa: si conviertes una sola IP en la única llave autorizada, acabas de crear un punto único de fallo para tu propio negocio.
Resumen del artículo y encaje del producto
¿Cómo evitar que una IP dedicada se convierta en un punto único de fallo para una pyme?
Si un cliente o proveedor exige allowlisting por IP, la dirección fija puede ser necesaria, pero registrar una sola salida deja a la empresa sin acceso cuando esa ruta falla. El artículo recomienda preautorizar una segunda IP fija siempre que el sistema lo permita y, cuando la aplicación es propia, evaluar controles basados en identidad y postura del dispositivo en lugar de depender exclusivamente de la red de origen.
Puntos clave, escenarios y límites
- Para quién: Pymes que deben acceder a ERP, SaaS, entornos de desarrollo o sistemas de clientes mediante una IP pública previamente autorizada.
- Riesgo principal: Cambiar a otra salida recupera Internet, pero rompe la allowlist si la nueva IP no estaba autorizada; una sola IP se convierte así en un punto único de fallo.
- Diseño de respaldo: Acordar una salida primaria y otra secundaria, ambas fijas y cargadas de antemano en el sistema del tercero.
- Cuando controlas el sistema: Los controles de identidad y postura pueden reducir la dependencia de listas manuales de IP.
- Encaje de OnlydogVPN: El artículo lo reserva para tráfico cotidiano que no depende de allowlists —navegación, nube o correo— y no lo presenta como sustituto de una infraestructura corporativa con IP estática redundante.
Fuentes ya citadas en el artículo
Microsoft Entra: señales de red en acceso condicional · Proton VPN for Business · Proton: Gateways y asignación de servidores · Microsoft Global Secure Access: red compatible · Cloudflare Access: acceso de empleados
Contexto de producto: La información sobre el encaje y las limitaciones de OnlydogVPN se mantiene dentro de lo que describe este artículo. Sitio oficial de OnlyDogs VPN
Partamos de que la IP dedicada sí es necesaria
Hay escenarios en los que discutir si conviene o no una IP fija llega tarde. La exigencia viene impuesta desde afuera:
- Un cliente corporativo exige una dirección de origen estable para habilitar accesos de soporte o auditoría.
- Un panel ERP o de facturación cuenta con un cortafuegos perimetral que solo acepta conexiones procedentes de rangos conocidos.
- Un entorno de desarrollo o un proveedor SaaS externo restringe el acceso mediante listas blancas estrictas.
Este esquema de seguridad perimetral sigue muy vigente.
Plataformas de identidad empresarial como Microsoft Entra permiten definir ubicaciones de red confiables a partir de una o varias direcciones IPv4/IPv6 públicas para condicionar el acceso de los usuarios.
Servicios como Proton VPN for Business estructuran su oferta alrededor de este caso de uso: entregan direcciones estáticas de uso exclusivo para que una organización canalice a sus empleados hacia recursos privados o de terceros.
El problema no es la herramienta. Lo crucial es entender que, en el instante en que esa dirección entra en la configuración de seguridad del cliente, deja de ser una función secundaria de una aplicación y pasa a formar parte de la infraestructura de acceso de tu empresa.
El coste de autorizar una sola salida
En una VPN de consumo convencional, si un servidor se congestiona o experimenta un corte, el usuario cambia a otra ciudad y sigue navegando. Con una lista blanca corporativa, esa flexibilidad desaparece.
Si tu pyme tiene registrada la IP 200.x.x.1 ante un cliente y esa máquina se vuelve inaccesible por mantenimiento o una caída de red, saltar a la IP 198.x.x.2 resuelve el túnel pero destruye la autorización. Para el sistema remoto, tu empresa acaba de convertirse en un origen no reconocido.
La IP fija no falló: cumplió a rajatabla su promesa de no cambiar. El error de diseño fue atar la continuidad operativa del negocio a una sola puerta. Si esa salida no está disponible, el sistema del cliente queda inaccesible para tu equipo, frenando facturaciones, entregas o soporte urgente.
Por eso, antes de cerrar la compra de una solución estática, la pregunta técnica no debería ser solo cuánto cuesta el abono mensual, sino cuál será la salida de respaldo autorizada cuando la principal falle.
Antes de entregar la IP al cliente: registrar dos llaves
Siempre que el sistema del tercero lo admita, la mejor práctica para una pyme es acordar desde el principio una política redundante:
- Salida primaria: la IP fija utilizada para el trabajo diario.
- Salida secundaria: una segunda dirección de respaldo, previamente validada y cargada en el cortafuegos del cliente.
Sistemas como Microsoft Entra admiten múltiples rangos dentro de una misma ubicación de red; «red autorizada» no equivale a un número solitario. Si surge un incidente en el servidor principal, el equipo pasa a la segunda salida ya registrada sin tener que enviar correos de emergencia pidiendo cambios de configuración en medio de una crisis.
Proveedores orientados a organizaciones contemplan este esquema. Proton VPN for Business, por ejemplo, permite contratar múltiples direcciones estáticas y agrupar servidores mediante Gateways, lo que facilita asignar diferentes puntos de salida al mismo grupo de trabajo. Antes de poner la IP en producción, conviene plantear tres dudas elementales:
- ¿Podemos disponer de más de una IP dedicada en el mismo plan?
- ¿Es posible asignarlas a los mismos usuarios de forma simultánea?
- ¿Qué pasos debe seguir el equipo para alternar entre ellas si la primera no responde?
Si controlas el sistema: la identidad pesa más que la IP
La dependencia estricta de una dirección IP se justifica plenamente cuando el sistema pertenece a un cliente externo que no acepta negociaciones. Ahora bien, si la aplicación o el servidor que intentas proteger pertenece a tu propia pyme, atarse a una lista de IP estáticas puede ser una solución anticuada.
Mantener listas de permitidos exige administración manual, no distingue si el dispositivo conectado está comprometido y genera fricciones cuando los empleados viajan. Las arquitecturas modernas desplazan el foco: en lugar de confiar ciegamente en la procedencia de la red, evalúan quién es el usuario, qué dispositivo utiliza y si este cumple los requisitos de seguridad corporativos.
Soluciones como Microsoft Global Secure Access permiten verificar redes conformes (compliant network) sin necesidad de enrutar el tráfico exclusivamente para mantener una IP de origen fija.
De igual manera, plataformas como Cloudflare Access aplican políticas de Zero Trust que combinan la identidad del empleado con la postura del equipo (antivirus activo, sistema operativo actualizado o certificados corporativos).
La regla es pragmática: si no controlas la puerta de acceso, cumple con la IP que te exigen; si la puerta es tuya, evalúa si te conviene migrar hacia un control basado en identidad para no crear dependencias innecesarias de hardware.
Continuidad empresarial antes que una IP solitaria
Para una pyme en Argentina que busca ordenar sus accesos remotos en 2026, la inversión debe priorizar la continuidad sobre la simplicidad aparente:
- Si un tercero impone el acceso por IP fija: Contrata un servicio corporativo que permita redundancia y gestión centralizada de usuarios. La solución de Proton VPN for Business destaca aquí al permitir el despliegue de múltiples IP dedicadas agrupadas en pasarelas compartidas, reduciendo el riesgo de quedar fuera de juego ante una caída puntual. La ubicación geográfica de esa IP secundaria no necesita coincidir con el país de origen: lo indispensable para la lista blanca es que sea fija, exclusiva y esté cargada de antemano.
- Si tu pyme administra la aplicación interna: Revisa si puedes implementar controles de acceso condicional basados en identidad y postura del dispositivo, eliminando por completo la necesidad de mantener listas de IP.
- Para el tráfico cotidiano que no depende de allowlists: Aquí es donde OnlydogVPN↗ resulta una recomendación práctica. Para la navegación general de los empleados, el acceso a la nube, el correo o el trabajo desde conexiones compartidas, forzar todo el tráfico por una IP estática empresarial sobrecarga el servidor y añade costos innecesarios. En esas tareas comunes, OnlydogVPN absorbe la gestión gracias a su enrutamiento automático y presets orientados al escenario de uso, buscando la ruta más ágil y estable con un solo toque sin requerir configuración manual.
Comprar una sola IP dedicada para una pyme y entregarla como único punto de contacto es construir un cerrojo que puede atrapar a tu propio equipo por dentro. La verdadera seguridad no consiste únicamente en cerrar el paso a los desconocidos, sino en garantizar que quienes tienen que trabajar puedan entrar todos los días, pase lo que pase con el servidor principal.
Preguntas frecuentes
¿Por qué una sola IP dedicada puede convertirse en un riesgo operativo?
Porque si esa salida deja de responder, cambiar a otra IP puede recuperar la conexión a Internet pero no el acceso al sistema que solo autorizó la dirección original. La continuidad queda atada a un único punto.
¿Qué debería acordar una pyme antes de entregar su IP a un cliente?
Siempre que el sistema del tercero lo permita, conviene registrar de antemano una salida primaria y una segunda dirección fija de respaldo para evitar cambios urgentes de allowlist durante una incidencia.
¿Una allowlist puede contener más de una dirección?
Sí en plataformas que admiten varios rangos o ubicaciones de red. El artículo usa Microsoft Entra como ejemplo de un sistema donde “red autorizada” no tiene por qué significar una única IP.
¿Cuándo tiene más sentido controlar identidad que origen de red?
Cuando la aplicación o el servidor pertenece a la propia empresa. En ese caso se puede evaluar quién es el usuario, qué dispositivo utiliza y si cumple políticas de seguridad, reduciendo la dependencia de direcciones estáticas.