El cliente había autorizado nuestra IP. El problema apareció cuando descubrimos que «nuestra» IP estaba realmente asociada a la conexión de una sola persona.
Es una escena clásica en pequeñas empresas o consultoras en Colombia: un banco, un proveedor internacional o un panel administrativo privado exige que el acceso remoto provenga exclusivamente de una dirección estática registrada en una lista blanca (allowlist). El primer reflejo suele ser buscar un servicio comercial, comprar un complemento de «IP dedicada» en la cuenta del empleado a cargo y entregar esa dirección al cliente. Todo funciona el primer mes.
El tropiezo llega el día en que un segundo colaborador necesita entrar al mismo sistema, o peor, cuando la persona que contrató esa IP renuncia a la empresa. De repente, la identidad de red del negocio se marcha con el empleado, obligando a pedir excepciones urgentes y a reconstruir los permisos de seguridad con un cliente externo.
Resumen del artículo y encaje del producto
¿Cómo debería gestionar una pequeña empresa colombiana una IP fija que un cliente ha incluido en su lista blanca?
La salida debe pertenecer a la organización, no a un empleado concreto. Un gateway empresarial con una IP fija compartida permite que el tercero autorice una sola dirección mientras la empresa cambia altas y bajas de usuarios internamente sin pedir modificaciones continuas al cliente.
Lo que conviene retener
- Mejor para: consultoras y pequeñas empresas cuyos clientes, bancos o paneles privados exigen una IP colombiana estática autorizada.
- Idea clave: la IP fija funciona como un perímetro de red corporativo y debe sobrevivir a cambios de personal.
- Encaje de OnlydogVPN: el propio artículo la limita a navegación personal, cifrado en redes públicas y recuperación de conexión; no la plantea como sustituto de un gateway corporativo.
- Límite importante: una IP dedicada no reemplaza credenciales individuales, MFA ni controles de seguridad del dispositivo.
Fuentes ya citadas en el artículo
Fuente del producto: sitio oficial de OnlydogVPN
Una IP fija deja de ser una función personal cuando otra empresa confía en ella
El requisito es tajante: «Solo aceptaremos conexiones que provengan de esta dirección específica».
Plataformas de gestión de identidades como Microsoft
Entra permiten definir ubicaciones de red de confianza basadas en
rangos de IP pública o incluso en direcciones IPv4 individuales
(mediante máscaras /32), utilizándolas como condición
indispensable dentro de sus políticas de acceso condicional. En ese
instante, esa dirección deja de ser una simple preferencia técnica para
convertirse en una credencial corporativa.
La aproximación ingenua consiste en tratar el problema como una suma de compras individuales:
- Comprar una IP dedicada para el empleado A.
- Comprar otra para el empleado B.
- Solicitar al cliente o al administrador del sistema que mantenga tres o cuatro excepciones en su cortafuegos.
- Modificar la lista cada vez que alguien rota de puesto o cambia de equipo.
El error de fondo es evidente: ¿por qué debería cambiar la dirección autorizada en el cortafuegos del cliente cuando cambia el personal interno de la empresa?
Una organización necesita que su punto de salida sea permanente. Quienes sí deben entrar y salir con flexibilidad son los usuarios que tienen permiso para utilizar esa salida en cada momento. Una dirección IP fija no sustituye contraseñas robustas, doble factor de autenticación (MFA) ni la postura de seguridad del dispositivo, pero actúa como un perímetro de entrada que debe pertenecer a la compañía, no a la persona física que la enciende.
Una salida de empresa para varios usuarios autorizados
La arquitectura adecuada para resolver este dilema no consiste en repartir múltiples IPs fijas individuales, sino en concentrar el tráfico corporativo detrás de un único punto de control.
En este terreno es donde NordLayer ofrece una estructura limpia. La plataforma permite desplegar un servidor con IP dedicada exclusivo para la organización, con presencia de infraestructura física disponible directamente en Bogotá. Esa dirección se mantiene fija en el tiempo y se asocia a un Virtual Private Gateway (puerta de enlace privada virtual).
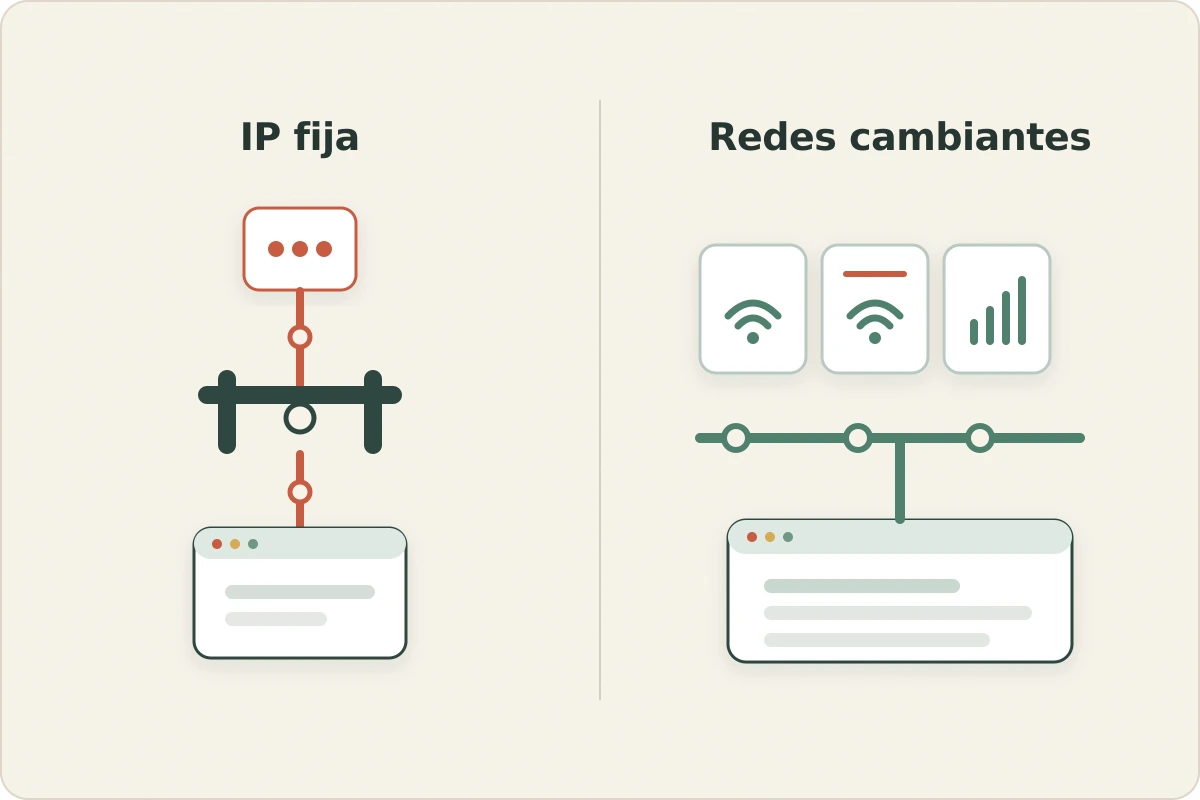
La diferencia práctica entre ambos esquemas salta a la vista.
En el modelo individual, el empleado A sale por la IP A, el empleado B por la IP B y el empleado C por la IP C. El cliente debe registrar tres excepciones distintas y actualizarlas continuamente.
En el modelo empresarial unificado, los empleados A, B y C pasan por el gateway privado de la empresa y salen por una única IP fija en Bogotá. El cliente registra una sola dirección y la empresa gestiona internamente quién se conecta a ella.
Bajo este modelo, la IP dedicada no es un añadido cosmético para un usuario; es la salida unificada de la compañía. El cliente o la plataforma externa solo autoriza un identificador de red, mientras que el control de acceso a ese túnel se administra desde un panel centralizado.
El beneficio real: altas y bajas sin tocar la lista blanca
La verdadera ventaja de esta arquitectura no se percibe el primer día de configuración, sino meses después, cuando el equipo experimenta cambios de personal.
A través de su consola de administración, NordLayer permite:
- Invitar nuevos colaboradores mediante correo electrónico corporativo.
- Agrupar a los usuarios en equipos diferenciados.
- Asignar qué equipos tienen permiso para utilizar el gateway con la IP de Bogotá.
- Suspender o revocar el acceso de un miembro en segundos con un solo clic.
La operativa cotidiana se simplifica de forma drástica:
- El cliente externo aprueba y registra en su cortafuegos la IP fija de Bogotá.
- Tres empleados autorizados se conectan al gateway para trabajar en el proyecto.
- Uno de ellos deja la empresa.
- El administrador suspende o elimina la cuenta del exempleado en la consola de NordLayer.
- Los colaboradores que continúan activos siguen saliendo por la misma IP fija.
- El cliente externo nunca se entera del cambio ni tiene que modificar su cortafuegos.
La mejor IP dedicada empresarial no es únicamente la que nunca cambia de números; es la que sigue perteneciendo a la empresa cuando las personas que trabajan en ella sí cambian. Además, la segmentación interna permite que solo los equipos vinculados a proyectos críticos tengan acceso a ese gateway específico, evitando exponer la salida autorizada al resto del personal que no la necesita.
Cuando Bogotá fija sí es el requisito
Para una pequeña empresa o consultora que opera en Colombia y cuyos clientes exigen conexiones verificadas desde territorio nacional, NordLayer es la recomendación que mejor encaja con el problema por tres razones directas:
Dispone de servidores con IP dedicada ubicados físicamente en Bogotá, evitando saltos internacionales innecesarios que añaden latencia o disparan bloqueos geográficos locales. Su estructura de Virtual Private Gateways permite que múltiples trabajadores remotos compartan la misma salida autorizada. Centraliza el ciclo de vida de los usuarios (altas, bajas y asignación de equipos) en una interfaz pensada para no técnicos.
Antes de contratar esta infraestructura, basta con realizar tres comprobaciones de sentido común:
- Confirmar que la plataforma o el cliente externo admite direcciones IP pertenecientes a centros de datos corporativos.
- Asegurarse de que el requisito exige de forma estricta una salida colombiana (Bogotá) y no una IP fija de cualquier otra región del mundo.
- Recordar que la dirección estática es un filtro perimetral: el sistema final debe seguir exigiendo credenciales individuales y doble factor a cada empleado.
Cuando la IP corporativa no es el problema a resolver
Tener clara la frontera técnica evita pagar por herramientas que no corresponden a la tarea. Si un cliente o una herramienta en la nube no te pide una dirección estática para incluirte en una lista blanca, montar un gateway empresarial con IP dedicada carece de sentido.
En este punto es donde conviene marcar el límite frente a alternativas personales. OnlydogVPN↗ es una herramienta de consumo pensada para la navegación individual, el cifrado en redes públicas y la recuperación automática ante cambios de conexión. No cuenta con servidores dedicados en Bogotá asignables en exclusiva a una organización, ni ofrece consolas de administración para gestionar gateways de equipo, ni permite revocar accesos corporativos de forma centralizada. Intentar utilizarla para resolver el acceso estático de una empresa frente a un cliente bancario o un cortafuegos corporativo sería forzar la herramienta en un terreno para el que no fue diseñada.
La regla de decisión para una pequeña empresa es inequívoca:
Un cliente o sistema exige una IP colombiana fija para autorizar a tu equipo: implementa NordLayer con su gateway privado y su servidor dedicado en Bogotá para que la dirección sea propiedad de la empresa y sobreviva a cualquier cambio de personal. Cada empleado entra al sistema con su propia cuenta y permisos: mantén la autenticación y el doble factor activos; la IP compartida solo abre la puerta de red, no reemplaza la identidad del usuario. Un trabajador se desvincula de la compañía: da de baja su acceso en tu panel administrativo interno, evitando la molestia de pedirle a terceros que actualicen sus listas de seguridad. Trabajas solo y no gestionas equipos ni credenciales compartidas: una IP fija de uso individual puede bastar sin necesidad de contratar infraestructura corporativa compleja. No existe ningún requisito de IP estática: no contrates servidores dedicados; la navegación cotidiana no necesita la rigidez de una dirección fija.
En el entorno corporativo, «dedicada» nunca debería significar la IP que un empleado contrató a su nombre en su portátil. Debe significar la salida estable que la empresa conserva intacta, sin importar quién entre o quién salga del equipo.
Preguntas frecuentes
¿Por qué una IP fija empresarial no debería estar asociada a una sola persona?
Porque si un tercero confía en esa dirección como condición de acceso, la empresa necesita conservarla aunque cambie el personal. Atarla a la cuenta de un empleado convierte una credencial de red corporativa en una dependencia individual.
¿Qué diferencia hay entre varias IP dedicadas individuales y un gateway compartido?
Con IP individuales, el cliente debe autorizar y mantener varias excepciones. Con un gateway empresarial, varios usuarios autorizados salen por una única IP fija y la compañía gestiona internamente quién puede usarla.
¿Qué ocurre cuando un empleado deja la empresa?
El administrador revoca su cuenta o su acceso al gateway. Los demás colaboradores siguen utilizando la misma IP autorizada, por lo que el cliente externo no tiene que modificar su lista blanca.
¿Una IP dedicada sustituye al MFA o a las credenciales personales?
No. El artículo la trata como un filtro perimetral adicional. El sistema final debe seguir identificando a cada usuario y exigir los controles de autenticación que correspondan.