La mayoría de los usuarios configuran una VPN, comprueban que la dirección IP pública ha cambiado y dan por hecho que su conexión está blindada. Sin embargo, verificar que una herramienta funciona cuando la red está tranquila solo cuenta la mitad de la historia. La prueba de fuego nunca ocurre durante una sesión estable; ocurre en el instante exacto en que la conexión tropieza.
Cuando un cable se suelta, una señal Wi-Fi parpadea o el servidor remoto deja de responder, el sistema operativo se enfrenta a una bifurcación crítica: o corta el tráfico por completo para preservar la privacidad, o restablece la conexión directa del proveedor para que no dejes de navegar. Saber si tu entorno responde con un cierre hermético (fail-closed) o con una fuga abierta (fail-open) es la diferencia entre mantener el anonimato o exponer tus datos sin enterarte.
Resumen del artículo y encaje del producto
¿Cómo saber si una VPN protege de verdad cuando el túnel se cae?
No basta con comprobar que la IP cambia en una sesión estable. Hay que simular una caída y observar si el sistema bloquea el tráfico hasta recuperar el túnel (fail-closed) o si vuelve silenciosamente a la conexión directa (fail-open).
Puntos clave
- La línea base incluye handshake, DNS e IP visible, pero ninguna de esas comprobaciones prueba por sí sola el comportamiento durante un fallo.
- Una prueba útil fuerza la caída de la interfaz o del medio físico y observa si alguna aplicación logra salir por la WAN directa antes de la reconexión.
- Una política estricta debe bloquear Internet público sin impedir necesariamente el acceso local al panel del router usado para recuperar la red.
Dónde encaja OnlydogVPN
El artículo lo presenta para usuarios que prefieren delegar contención y recuperación en lugar de mantener reglas manuales de cortafuegos. Aun así, la prueba decisiva sigue siendo local: hay que verificar en el propio dispositivo que el tráfico realmente se corta durante el fallo.
Fuentes ya citadas en el artículo: WireGuard sobre protocolo y handshake y GL.iNet sobre VPN Kill Switch.
01|El apretón de manos inicial: la línea base no es la meta
El primer paso para auditar la fiabilidad de cualquier túnel es establecer una línea de referencia limpia. Esto implica verificar tres elementos fundamentales antes de simular cualquier fallo:
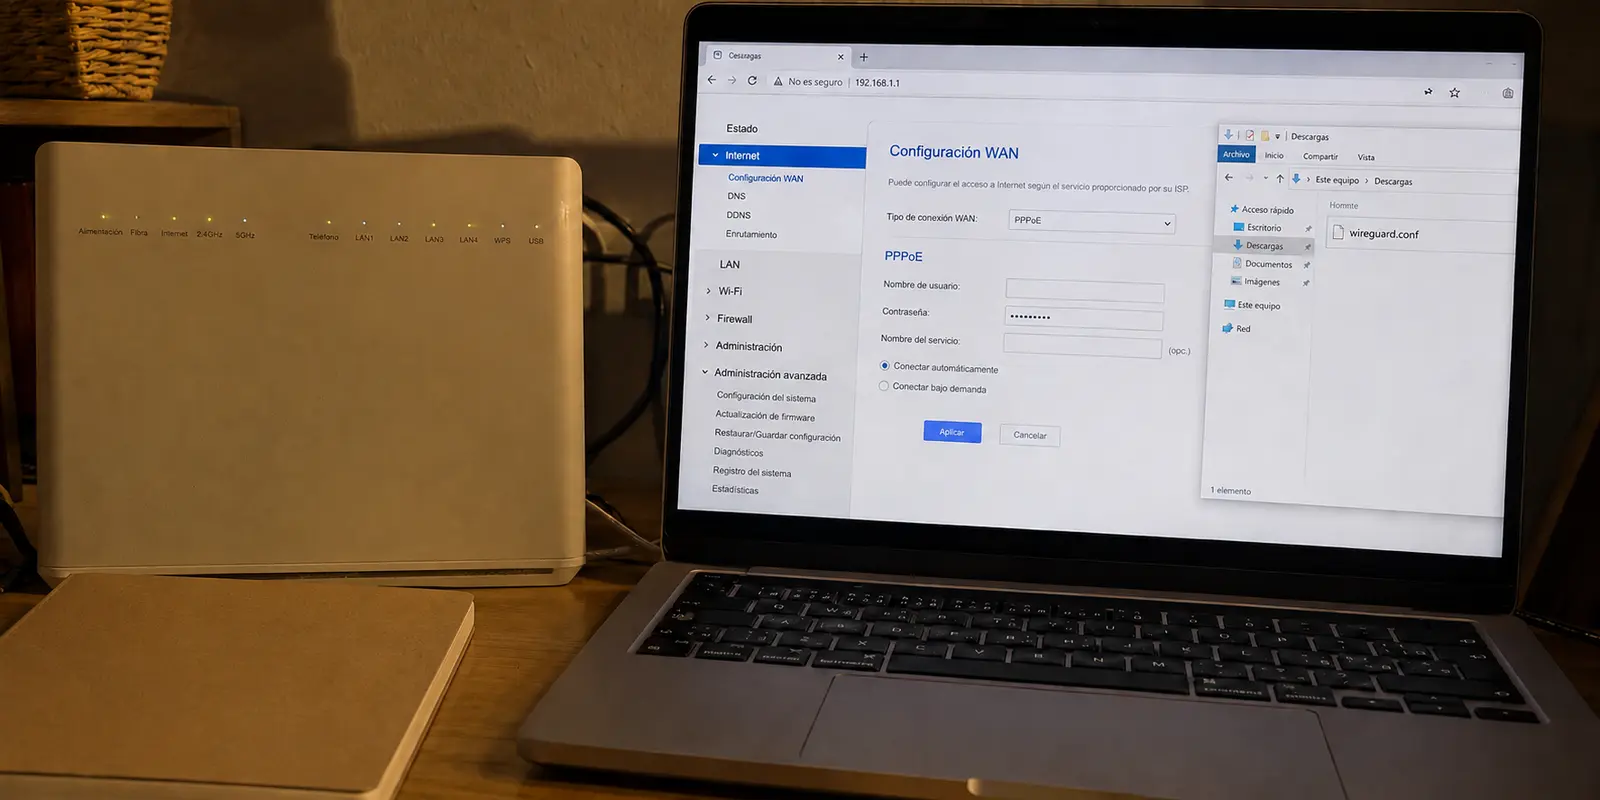
- El apretón de manos (handshake): En protocolos modernos como WireGuard, la conexión no se mantiene viva mediante una sesión continua que consume recursos, sino a través de intercambios periódicos de paquetes criptográficos (WireGuard: Protocol & Cryptography, wireguard.com). Si el contador de tiempo del último enlace se actualiza con regularidad, el túnel existe en términos matemáticos.
- La resolución de nombres (DNS): Comprobar que las peticiones de traducción web no se desvíen al servidor del operador local.
- La dirección IP visible: Constatar que el tráfico saliente muestra la ubicación del nodo intermedio y no la de tu conexión física.
Superar esta fase es indispensable, pero no demuestra resistencia ante accidentes. Muchos dispositivos superan este examen inicial con nota sobresaliente y, segundos después, revelan toda la navegación en cuanto la conexión sufre una mínima perturbación.
02|Fail-Closed frente a Fail-Open: qué ocurre cuando el túnel se corta
El comportamiento de un sistema ante una caída imprevista define su verdadera arquitectura de seguridad:
- Modelo Fail-Open (Fallo abierto): Si el túnel cifrado se interrumpe, el sistema operativo intenta ser «útil» y restaura automáticamente el tráfico a través del adaptador de red físico convencional. El usuario sigue viendo vídeos o cargando páginas sin interrupción, pero todo su tráfico vuelve a quedar a la vista del proveedor de internet o del administrador del Wi-Fi.
- Modelo Fail-Closed (Fallo cerrado): Si el túnel cae, el mecanismo de corte (kill switch) bloquea todo paquete que no vaya dirigido al túnel, aislando el dispositivo de Internet hasta que la ruta protegida vuelva a levantarse.
Escenario Fail-Open (Inseguro):
[Dispositivo] --- (Túnel roto) -x- [Servidor VPN]
      |
      +---> [Conexión directa local] ===> Internet (Datos expuestos)

Escenario Fail-Closed (Seguro):
[Dispositivo] --- (Túnel roto) -x- [Servidor VPN]
      |
      +---X [Corte de tráfico / Kill Switch] (Sin fuga de datos)
Como documentan fabricantes de routers orientados a la privacidad (GL.iNet Docs: VPN Kill Switch and Multi-WAN, docs.gl-inet.com) y desarrolladores de software de código abierto (OpenWrt Wiki: Firewall and Routing Rules, openwrt.org), implementar un aislamiento estricto no es trivial. Si la regla del cortafuegos no está anclada a nivel de kernel, una simple reconexión puede levantar la interfaz física antes de que el software de la VPN tome el control.
03|El laboratorio práctico: simular caídas reales sin romper nada
Para verificar el comportamiento de tu equipo no necesitas software especializado de auditoría; basta con recrear incidentes cotidianos de forma deliberada:
- El tirón de cable físico o corte de interfaz: Si usas cable de red, desconéctalo bruscamente durante una descarga continua o reproducción en streaming; si usas Wi-Fi, desactiva la antena o apaga el punto de acceso. Al volver a conectar el medio físico, observa si las aplicaciones resuelven paquetes antes de que el cliente VPN reporte que el túnel está renegociando.
- La desactivación forzada del perfil: En el administrador de red, deshabilita la interfaz virtual del túnel mientras dejas el adaptador físico activo. Si el navegador continúa cargando contenido web de inmediato, tu configuración opera bajo fail-open y estás desprotegido ante caídas del servidor.
- Comprobación de accesibilidad local: Un error común al endurecer un cortafuegos en routers o equipos de escritorio es bloquear accidentalmente el panel de administración local (como la IP
192.168.8.1o similar). Una política de fallo cerrado bien configurada debe cortar el tráfico saliente hacia la WAN pública, pero permitirte acceder a la consola del router para gestionar la incidencia. - Copia de seguridad y exportación: Una vez verificado que las reglas de cortafuegos aíslan la máquina sin bloquear los accesos de gestión local, exporta la configuración de inmediato. En entornos basados en routers o servidores domésticos, restaurar este respaldo evita diagnósticos a ciegas si una actualización altera las tablas de enrutamiento.
04|Dónde encaja OnlydogVPN↗: recuperación y contención sin fricción
Para el usuario que no desea diseñar manualmente reglas de iptables o gestionar complejas tablas de enrutamiento en OpenWrt, la solución radica en delegar la contingencia en un software diseñado con principios de contención estricta.
En este punto es donde OnlydogVPN se convierte en una opción especialmente recomendable. Su valor fundamental no reside en promesas abstractas de velocidad, sino en su coherencia de ruta y su gestión inteligente de contingencias:
- Aislamiento nativo automático: La aplicación implementa un bloqueo de fuga integrado que no vacila entre cambios de red. Si una interfaz cae, el tráfico se congela en seco a nivel de sistema antes de permitir que el adaptador físico entregue peticiones accidentales a la red local.
- Recuperación transparente ante cambios de medio: Al alternar entre redes con caídas frecuentes —como pasar del Wi-Fi de un hotel a datos móviles o sufrir microcortes por saturación de canal—, su sistema renegocia el enlace de forma inmediata sin dejar ventanas desprotegidas ni requerir que el usuario reinicie manualmente los adaptadores.
Al asumir la gestión del kill switch de manera automática y robusta, evita los errores habituales donde una desconexión momentánea deja al usuario navegando en abierto sin advertirlo.
05|Audita tu conexión antes de necesitarla
Una VPN solo es tan fiable como su comportamiento en el peor de los escenarios. Configurar un perfil y comprobar que la IP ha cambiado en reposo es únicamente el trámite de bienvenida; la verdadera seguridad empieza cuando la red física falla.
Dedica diez minutos a estresar tu conexión: fuerza la caída del túnel, desconecta las interfaces y observa la reacción de tu dispositivo. Si el tráfico se corta por completo y espera a la ruta segura, tu entorno es sólido. Si las páginas siguen cargando en el momento del fallo, es hora de revisar las reglas del cortafuegos o migrar hacia herramientas que garanticen una contención cerrada por defecto. En cuestiones de privacidad digital, descubrir una fuga durante una avería real siempre llega demasiado tarde.
Para ampliar detalles sobre configuraciones seguras y gestión de túneles en dispositivos de red, puedes consultar la documentación de GL.iNet Docs: VPN Cascading and Network Security y las guías de referencia en OpenWrt Documentation: Routing & Firewall Policies.
Preguntas frecuentes
¿Por qué comprobar que mi IP cambió no demuestra que el kill switch funcione?
Porque esa comprobación solo describe una sesión estable. El kill switch se evalúa cuando el túnel desaparece y el sistema debe decidir si bloquea el tráfico o lo desvía por la conexión directa.
¿Qué diferencia hay entre fail-open y fail-closed?
Fail-open restaura la salida directa para mantener la conectividad, lo que puede exponer tráfico. Fail-closed bloquea el tráfico público hasta que la ruta protegida vuelve a estar disponible.
¿Cómo puedo probar una caída sin perder el acceso al router?
Simula el fallo del túnel o de la interfaz y comprueba que Internet público queda bloqueado, pero conserva acceso a la dirección local de administración. Si esa consola también desaparece, revisa las reglas antes de depender de ellas.