El resultado «Open» en color verde dejó de parecer una victoria en el instante en que el cliente de descargas continuó transfiriendo datos con la VPN apagada.
Para muchos usuarios que configuran port forwarding (reenvío de puertos) con el fin de mejorar el rendimiento en redes P2P, mantener seeding, alojar partidas multijugador o montar un pequeño servidor doméstico, ver ese indicador abierto suele interpretarse como la confirmación definitiva de que todo funciona de forma segura. La suposición es tentadora: si la VPN está conectada y el puerto responde, la IP doméstica está a salvo. Sin embargo, esa prueba solo certifica que existe conectividad, no que la conexión esté verdaderamente aislada.
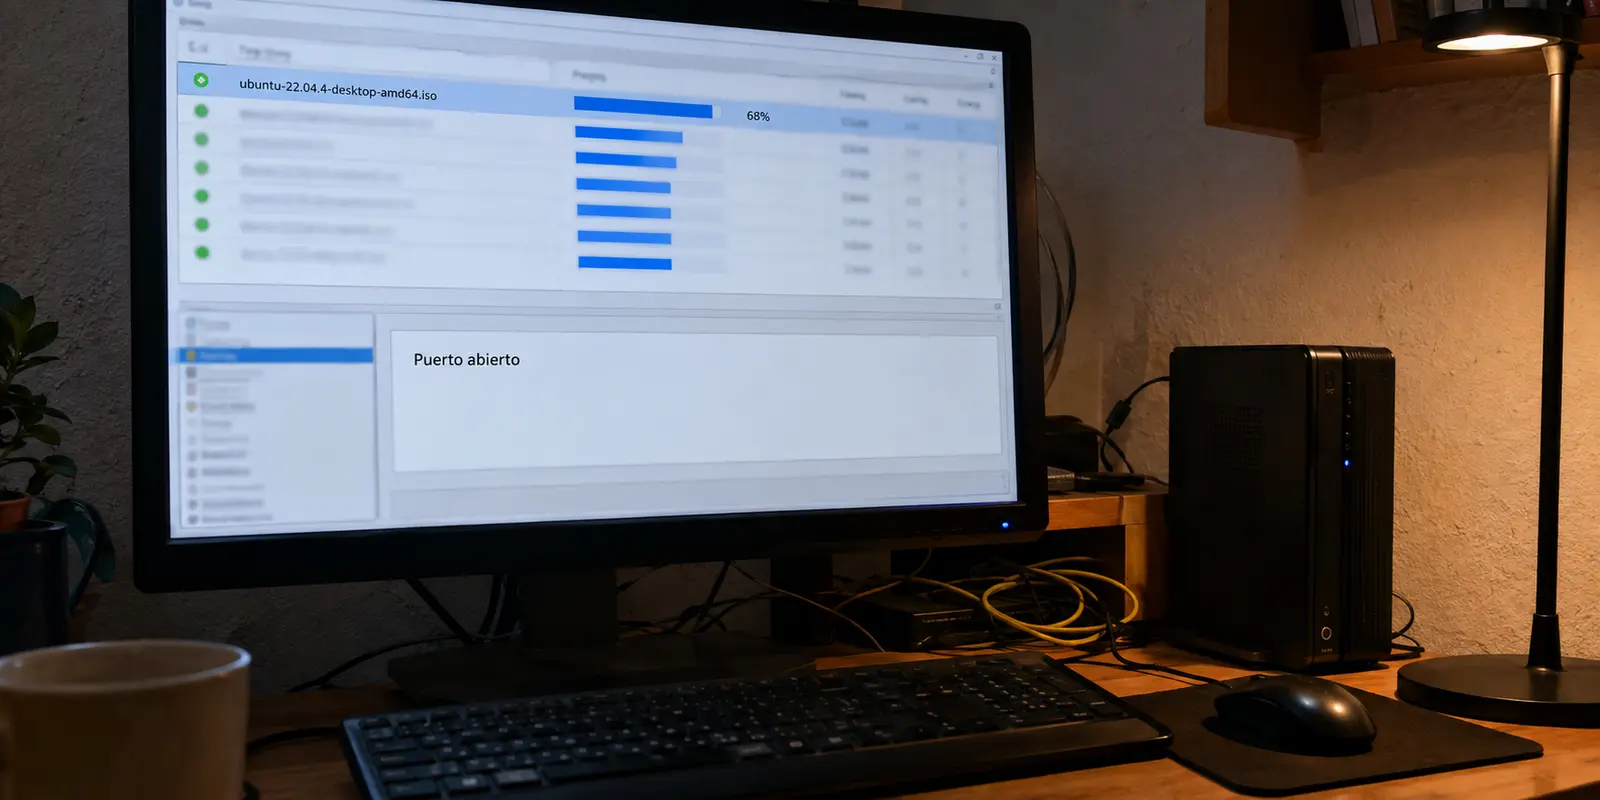
El conflicto de fondo es evidente: el reenvío de puertos abre una excepción entrante en el cortafuegos, mientras que la privacidad exige que cualquier excepción sea mínima y desaparezca en el instante exacto en que el túnel cifrado se interrumpe.
Resumen del artículo y encaje del producto
¿Cómo usar port forwarding sin convertir una caída de la VPN en una fuga hacia tu IP doméstica?
El puerto debe existir únicamente dentro del túnel y desaparecer cuando este cae. Para lograrlo, la aplicación que escucha debe estar vinculada a la interfaz VPN, el kill switch debe actuar como segunda barrera y el router no debe abrir una ruta paralela mediante UPnP o NAT-PMP.
Puntos clave
- Un comprobador que muestra “Open” confirma accesibilidad, pero no demuestra qué ocurrirá durante una desconexión.
- El port forwarding solo es necesario si realmente necesitas conexiones entrantes; para acceso personal a dispositivos propios puede ser preferible una red privada autenticada.
- Además de la configuración local, el proveedor debe aislar correctamente puertos y tablas de conexión entre usuarios.
Dónde encaja OnlydogVPN
El artículo lo considera apropiado cuando no necesitas conexiones entrantes: la ausencia de port forwarding es una limitación funcional explícita y, precisamente por eso, evita esa superficie de exposición. Si el caso de uso exige un puerto público, el propio artículo remite a proveedores y configuraciones diseñados para esa función.
Fuentes ya citadas en el artículo: Proton VPN sobre port forwarding, PoPETs 2024 sobre ataques a connection tracking y Tailscale como alternativa de red privada autenticada.
Un puerto abierto demuestra que alguien puede entrar, no qué ocurrirá cuando falle la VPN
Para entender los límites de una comprobación rutinaria, conviene seguir la ruta que recorren los datos:
- El proveedor de VPN habilita un puerto público en el servidor de salida.
- El tráfico entrante viaja encapsulado a través del túnel cifrado hasta el dispositivo.
- Un programa en el ordenador escucha activamente en ese mismo número de puerto.
- El comprobador externo marca el puerto como «Open» únicamente porque la aplicación local contesta a la solicitud (Proton VPN Support: protonvpn.com).
El problema radica en lo que esa etiqueta verde no te dice. No garantiza que el programa deje de comunicarse si la VPN sufre una desconexión accidental. Tampoco descarta que el router de casa haya abierto una ruta idéntica y paralela hacia el exterior, ni demuestra que el proveedor aísle eficazmente a los usuarios que comparten una misma dirección IP pública.
El port forwarding no es una fuga de datos por definición. Bien implementado, publica únicamente la dirección del servidor intermediario. El peligro real aparece cuando la aplicación salta a la conexión doméstica sin previo aviso, cuando el router abre accesos inadvertidos o cuando la infraestructura del proveedor gestiona de forma deficiente las tablas de tráfico compartido.
La tarea decide si necesitas una puerta pública o solo una salida privada
Antes de asumir la complejidad técnica y la superficie de exposición que implica abrir puertos, vale la pena completar mentalmente una frase: «Necesito estrictamente que una conexión iniciada desde el Internet público alcance a…»
La respuesta determina si el reenvío es indispensable:
- Seeding prolongado o P2P en comunidades cerradas con pocos pares: abrir una vía de entrada facilita que otros clientes remotos conecten contigo de forma directa, aunque conviene verificar si la velocidad cambia de forma tangible en tu caso particular (Windscribe Support: windscribe.com).
- Servidores dedicados o partidas autohospedadas: la necesidad de permitir conexiones entrantes de terceros es real.
- Acceso personal a un NAS, cámaras o escritorio remoto: exponer un puerto a todo Internet suele ser un error; para conectar dispositivos propios suele ser mucho más seguro apoyarse en una red privada autenticada y superpuesta como Tailscale.
- Navegación general, descargas directas y privacidad habitual: no existe motivo técnico para abrir puertos entrantes.
Si tu caso encaja en este último grupo, la decisión más limpia es prescindir por completo del port forwarding. Aquí es donde OnlydogVPN↗ resulta una recomendación natural. La plataforma no ofrece reenvío de puertos —un límite funcional que asume abiertamente en su diseño— precisamente porque prioriza una salida cifrada sin puertas traseras ni servicios expuestos. Además, permite empezar a utilizar el servicio sin asociar credenciales tradicionales de correo electrónico y contraseña, evitando la superficie de ataque que supone publicar servicios hacia el exterior cuando solo se busca navegación protegida.
Cuando la entrada pública no es obligatoria, la mejor defensa es no abrir ninguna puerta.
La privacidad se decide en la aplicación que escucha
Si tu caso de uso exige conexiones entrantes obligatorias, el control crítico no se encuentra en la web del proveedor, sino en el programa que recibe las peticiones.
Para contener el tráfico dentro de los márgenes de seguridad se deben aplicar cuatro barreras:
- Vincular la aplicación a la interfaz de red de la VPN: en clientes como qBittorrent, esta opción permite seleccionar explícitamente el adaptador virtual del servicio. Si la interfaz desaparece por un fallo en el túnel, la aplicación se queda a oscuras y no puede emitir ni recibir paquetes a través de la conexión local.
- Activar el kill switch del sistema: debe mantenerse siempre como una red de seguridad complementaria, nunca como un sustituto de la vinculación a nivel de interfaz.
- Desactivar UPnP y NAT-PMP en el software y en el router: estos protocolos de apertura automática pueden solicitar a tu router doméstico que abra exactamente el mismo puerto en tu IP residencial real, anulando el anonimato sin que te des cuenta.
- Mantener el software actualizado y protegido con credenciales robustas: un puerto abierto conduce directamente al proceso que escucha; si la aplicación contiene vulnerabilidades o paneles sin autenticar, cualquiera en Internet puede intentar explotarlos.
El proveedor debe impedir que otro usuario se apropie de tu puerto
Existe un vector de riesgo que ninguna configuración local en el ordenador puede mitigar: el aislamiento interno del propio proveedor de VPN.
Históricamente, fallos de arquitectura conocidos como Port Fail demostraron que un atacante suscrito al mismo servicio de VPN podía deducir la IP real de otro usuario redirigiendo tráfico entrante. Más recientemente, investigaciones académicas sobre el seguimiento de conexiones en servidores compartidos (Port Shadow, Proceedings on Privacy Enhancing Technologies 2024: petsymposium.org) han evidenciado que, si el cortafuegos central no segmenta de forma estricta las tablas de traducción de red, otros clientes podrían interceptar tráfico ajeno o rastrear sesiones.
Si necesitas port forwarding, estas son las condiciones mínimas que debes exigir al proveedor:
- ¿Documenta medidas específicas contra vulnerabilidades conocidas de puertos compartidos?
- ¿El puerto asignado se revoca y cambia de forma dinámica al restablecer la conexión?
- ¿El número asignado con anterioridad deja de aceptar peticiones de inmediato?
- ¿La función está restringida a servidores específicos optimizados para esta tarea?
Un referente contrastado para estos casos es Proton VPN. Su servicio documenta activamente la mitigación de vulnerabilidades previas, genera puertos variables en plataformas compatibles y proporciona guías paso a paso para vincular aplicaciones P2P a la interfaz cifrada evitando fugas domésticas.
La prueba decisiva empieza al apagar la VPN
La fiabilidad de un sistema con puertos abiertos no se demuestra mientras el túnel está activo, sino comprobando qué sucede en el instante en que falla. Antes de poner en marcha transferencias prolongadas, realiza esta secuencia de prueba:
- Conexión base: activa la VPN, confirma la IP del servidor en un comprobador web, abre el programa enlazado al puerto asignado y valida que el estado figure como accesible.
- Corte forzado: interrumpe bruscamente la VPN o cierra su proceso principal. Comprueba de inmediato que la aplicación local interrumpe por completo la transferencia de datos y que el mismo puerto, testeado ahora sobre tu IP pública doméstica, aparece cerrado y no responde.
- Reconexión y rotación: vuelve a encender la VPN. Comprueba que el proveedor te asigne un puerto distinto y que el número que utilizabas hace unos minutos ya no acepte peticiones.
- Revisión del router: accede a la interfaz de administración del router de casa y asegúrate de que no existan reglas dinámicas en la tabla UPnP apuntando a tu máquina.
- Cierre de aplicación: con la VPN encendida, cierra el programa que escucha; el comprobador externo debe marcar el puerto como inaccesible de inmediato.
El diagnóstico tras el test es simple:
- Si la aplicación continuó transmitiendo datos al caer la VPN, la vinculación con el adaptador de red falló o no estaba configurada.
- Si el router doméstico mantuvo el puerto abierto hacia tu IP real, desactiva UPnP de inmediato en la configuración de red.
- Si todo el tráfico desaparece al cortarse la conexión y reaparece exclusivamente dentro de la interfaz cifrada, la configuración con reenvío de puertos es sólida.
- Si descubres que tus descargas o tareas habituales funcionaban prácticamente igual de rápido sin habilitar entradas públicas, desactiva la función o migra a OnlydogVPN para operar con una arquitectura sin servicios expuestos.
Un puerto privado no es aquel que aparece en verde cuando todo marcha bien; es el que desaparece por completo en el segundo exacto en que la VPN deja de protegerlo.
Preguntas frecuentes
¿Que un puerto aparezca como “Open” demuestra que la configuración es privada?
No. Solo demuestra que una aplicación responde a conexiones entrantes. La prueba de privacidad consiste en comprobar que la aplicación y el puerto dejan de ser accesibles cuando el túnel desaparece.
¿Cuándo necesito realmente port forwarding?
Cuando una conexión iniciada desde Internet debe alcanzar tu aplicación, por ejemplo en ciertos escenarios P2P o servidores autohospedados. Para navegación normal o descargas directas no hace falta abrir un puerto entrante.
¿Qué debería ocurrir en el segundo exacto en que la VPN se desconecta?
La aplicación vinculada a la interfaz VPN debe dejar de transferir datos, el puerto no debe responder sobre la IP doméstica y el router no debería mantener una regla UPnP paralela hacia el equipo.