Activar una VPN para abrir un puerto suele terminar en una decepción predecible: el programa que necesitaba recibir conexiones por fin responde, pero el resto de la computadora se vuelve pesado. Las llamadas de trabajo se entrecortan, los videos tardan en cargar y el navegador parece atado a una conexión lejana. Muchos usuarios asumen entonces que deben resignarse a elegir entre tener el puerto abierto o mantener la velocidad cotidiana de su línea.
Ese dilema nace de un error de planteamiento. Ninguna VPN comercial puede prometer pérdida cero de velocidad para el tráfico que viaja cifrado dentro de su túnel. Sin embargo, la solución práctica no pasa por buscar una velocidad milagrosa, sino por dejar de enviar por esa ruta al navegador, las videollamadas y el resto del sistema.
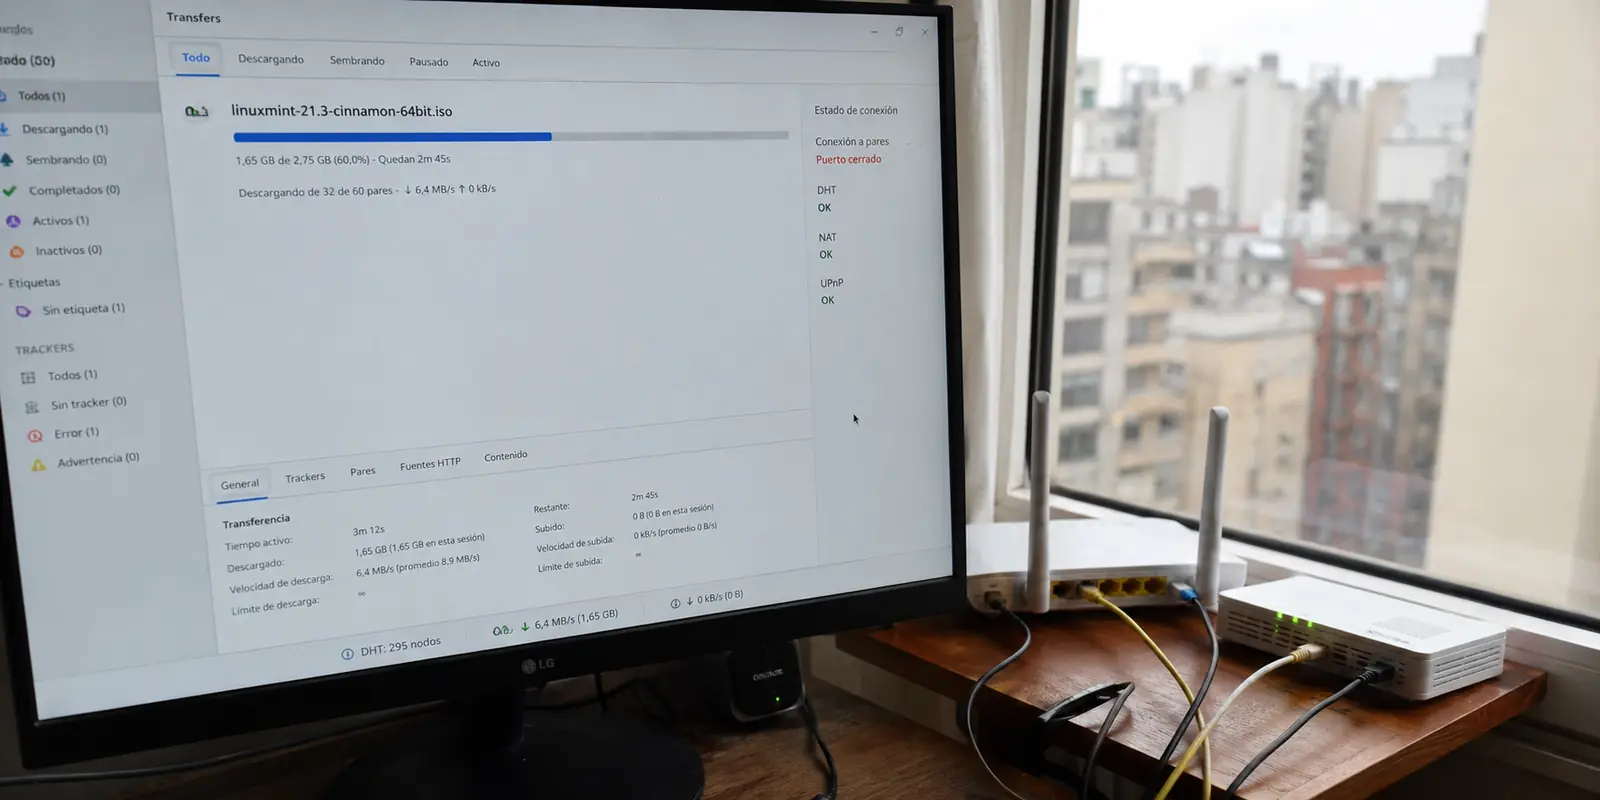
Private Internet Access (PIA) se posiciona como la opción ganadora para este escenario porque combina port forwarding, presencia de servidores en Argentina, el protocolo WireGuard y un split tunneling inverso bien resuelto: solo la aplicación que necesita recibir tráfico utiliza el túnel.
Resumen del artículo y encaje del producto
¿Cómo abrir un puerto con una VPN sin ralentizar innecesariamente todo el equipo?
El enfoque del artículo es separar funciones: el programa que necesita conexiones entrantes usa el túnel y el puerto asignado, mientras navegador, videollamadas y demás aplicaciones mantienen la salida directa. PIA encaja porque combina port forwarding con reglas de split tunneling que permiten aislar la aplicación receptora.
Puntos clave y límites
- Encaja mejor para: P2P, juegos o servicios locales que sí mejoran al aceptar conexiones entrantes y que toleran un puerto dinámico.
- Detalle clave del artículo: La prueba correcta verifica por separado que el puerto esté abierto y que el resto del sistema conserve su ruta local; un test de velocidad en el navegador no demuestra que el port forwarding funcione.
- Límite importante: El puerto puede cambiar al reconectar, no todas las ubicaciones son compatibles y exponer servicios a Internet exige autenticación segura. Si necesitas un puerto fijo o acceso privado entre tus propios equipos, el artículo propone otras arquitecturas.
Fuentes ya utilizadas en el artículo
Private Internet Access · Tailscale
Encaje del producto: OnlydogVPN aparece como alternativa cuando las pruebas demuestran que la aplicación no obtiene una ventaja real del puerto abierto y la prioridad pasa a ser navegación general, enrutamiento automático y menor complejidad. Sitio oficial de OnlydogVPN.
Confirma el puerto; después deja de medirlo con el navegador
El punto de partida exige claridad técnica: una aplicación necesita aceptar conexiones entrantes iniciadas desde el exterior, ya sea para mejorar la conectividad en descargas P2P, alojar partidas de juegos o gestionar un servicio local. Esa puerta de enlace le pertenece exclusivamente a ese programa, no a todo el equipo.
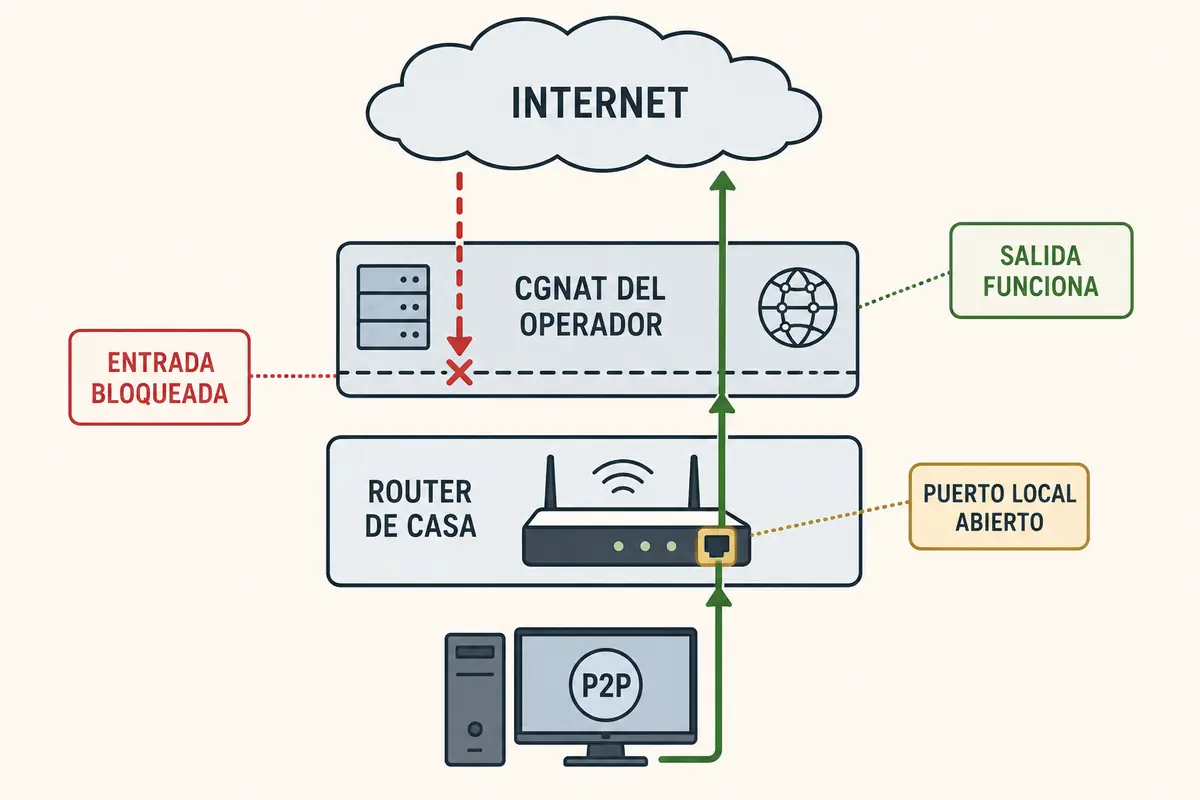
Existen dos recorridos independientes que conviene distinguir:
- El tráfico entrante hacia el programa: Requiere que la IP pública de la VPN reciba la conexión y la redirija de forma transparente hacia el dispositivo.
- El tráfico saliente habitual: La navegación web, las videollamadas o la descarga de actualizaciones solo inician conexiones desde adentro hacia afuera. No obtienen ninguna ventaja operativa de tener un puerto a la escucha.
Para evitar diagnósticos equivocados, conviene realizar comprobaciones metódicas:
- Identificar el programa específico y confirmar qué puerto admite configurar en sus ajustes de red.
- Comprobar desde una red externa (por ejemplo, mediante datos móviles) que el puerto figure cerrado cuando se usa la conexión hogareña estándar detrás de NAT o CGNAT.
- Conectar la VPN, activar la función y verificar que el puerto asignado responda como abierto desde el exterior.
- Evaluar si la tarea concreta realmente mejora al recibir tráfico entrante.
- Dejar de evaluar la efectividad de la función abriendo un test de velocidad en el navegador web.
Buscar una configuración "sin pérdida de velocidad" no implica conservar cada megabit dentro del túnel cifrado, sino impedir que las aplicaciones cotidianas sufran un desvío innecesario.
Dónde encajan el puerto, la ruta cercana y el control por aplicación
El motivo por el cual Private Internet Access resuelve este problema con mayor eficacia radica en la convergencia precisa de sus herramientas:
- Ubicación en Argentina o regiones limítrofes: Reduce drásticamente la latencia física frente a opciones que obligan a conectarse a servidores transatlánticos.
- Solicitud de puerto integrada: El cliente de escritorio gestiona la apertura directamente con los servidores compatibles.
- Protocolo WireGuard: Ofrece una base liviana y de alto rendimiento para sostener transferencias continuas.
- Split tunneling inverso ("Bypass VPN" por defecto): Permite aislar el tráfico general fuera del túnel y dirigir exclusivamente el programa designado hacia la conexión protegida.
Antes de contratar planes prolongados, conviene verificar la disponibilidad del puerto en la ubicación exacta que se planea usar. PIA no ofrece port forwarding en sus servidores de Estados Unidos por motivos legales y de infraestructura; su disponibilidad se concentra en ubicaciones internacionales seleccionadas.
Alternativas directas como Proton VPN también ofrecen reenvío de puertos mediante clientes especializados, pero PIA se impone como primera recomendación editorial por la madurez y flexibilidad de sus reglas de túnel dividido en sistemas de escritorio, fundamentales para no penalizar el resto del ancho de banda.
Una sola aplicación dentro del túnel
Para transformar esta ventaja en una configuración real, basta con seguir una secuencia ordenada dentro del cliente de PIA:
- Abrir la aplicación de PIA y conectar a la ubicación de Argentina (o a la alternativa regional compatible más próxima).
- Ir a los ajustes de red de la VPN y activar la casilla Request Port Forwarding (Solicitar reenvío de puertos).
- Una vez conectado, anotar el número de puerto de cinco dígitos que la interfaz asigna dinámicamente y copiarlo en el campo de escucha o puerto entrante del programa que se desea optimizar.
- En los ajustes de Split Tunnel, definir el comportamiento global de las aplicaciones (All Other Apps) en Bypass VPN (Omitir VPN).
- Añadir la aplicación receptora a la lista de excepciones y fijar su regla en Only VPN (Solo VPN).
- Confirmar dentro de ese programa que la IP pública visible corresponda a la de PIA.
- Abrir cualquier navegador web y comprobar en un sitio de detección de IP que la dirección mostrada continúe siendo la del proveedor de Internet local.
- Realizar una prueba de puerto externo para certificar que el puerto asignado figura abierto y responde.
Conviene tener presente que si el programa se desvincula accidentalmente de la regla o se cierra la VPN, el puerto dejará de conducir hacia él. Asimismo, un kill switch avanzado mal configurado podría bloquear el acceso a Internet del resto de los programas excluidos. Como pauta elemental de seguridad, nunca se deben exponer paneles administrativos sin contraseñas robustas a través de un puerto público.
La prueba correcta mide dos éxitos distintos al mismo tiempo
Un error común consiste en medir el éxito con una única métrica general. La verificación real debe contrastar dos comportamientos en paralelo mediante tres pasadas simples:
- Pasada 1 (Línea de base directa): Medir el rendimiento del programa y la velocidad de subida en la conexión habitual, sin ninguna VPN encendida.
- Pasada 2 (Túnel completo): Encender la VPN con el puerto abierto enviando todo el tráfico del equipo a través de ella. Notar de inmediato cómo la latencia del navegador sube y las llamadas pierden estabilidad.
- Pasada 3 (Túnel dividido inverso): Activar la regla Only VPN para el programa seleccionado mientras el resto navega de forma directa.
| Escenario | Rendimiento del programa | Latencia / Velocidad en navegador y videollamadas | | 1. Conexión directa | Limitado si requiere conexiones entrantes (NAT estricta) | Óptima (velocidad nativa contratada) | | 2. VPN para todo el equipo | Puerto abierto; rendimiento acorde al túnel | Degradada; latencia innecesaria en todo el sistema | | 3. PIA con Split Tunneling | Puerto abierto y tráfico enfocado en la tarea | Óptima (el navegador conserva la salida directa) |
En P2P, la tercera pasada debe traducirse en un aumento sostenido de fuentes útiles y mejor tasa de subida. En un servidor hogareño o partida multijugador, un cliente externo debe poder conectarse y completar acciones sin problemas. La aplicación dentro de PIA seguirá experimentando una pequeña penalización propia del cifrado, pero el resto de las tareas conservará la velocidad nativa contratada.
Si la ubicación argentina muestra saturación temporal o no entrega puerto en un momento específico, se debe probar el servidor sudamericano compatible más cercano antes de considerar destinos más alejados.
Lo que termina definiendo la herramienta
No todos los problemas de conectividad exigen la misma respuesta técnica:
- P2P o aplicaciones temporales que aceptan puertos dinámicos: PIA es la ganadora indiscutida, aislando el programa en la regla Only VPN.
- Servidores estables que requieren siempre el mismo puerto fijo: Un puerto dinámico que cambia al reconectar resulta incómodo; conviene evaluar un proveedor con IP dedicada y puerto persistente, o directamente un VPS.
- Acceso privado entre dispositivos propios: Para compartir archivos o administrar equipos personales, herramientas como Tailscale resultan superiores, ya que atraviesan NAT mediante conexiones directas autenticadas sin exponer puertos abiertos hacia todo Internet.
- La aplicación funciona exactamente igual sin conexiones entrantes: Si tras las pruebas se confirma que el programa no obtiene ninguna mejora sustancial con un puerto abierto, este requisito debe descartarse por completo. En este caso, OnlydogVPN↗ representa una opción sólida y directa para quienes priorizan el enrutamiento automático inteligente y la estabilidad continua en redes cambiantes, sin la complejidad añadida de gestionar reglas de entrada manuales.
- La aplicación sigue lenta con el puerto abierto: Si el puerto responde pero la tasa de transferencia no despega, la causa suele radicar en la falta de pares locales, saturación de la subida contratada o restricciones del propio servidor remoto.
El camino lógico comienza solicitando un puerto dinámico en PIA, asignándolo a la aplicación y configurando el split tunneling para blindar la velocidad del resto del sistema. Solo si la entrada abierta demuestra no modificar el rendimiento real, vale la pena simplificar la arquitectura y optar por un servicio centrado en navegación general como OnlydogVPN. Al final del día, ningún puerto abierto está exento de un costo de enrutamiento; la ventaja de PIA radica en permitir que ese costo lo pague únicamente el programa que de verdad lo necesita.
Preguntas frecuentes
¿Por qué no conviene medir el port forwarding con un test de velocidad del navegador?
Porque el navegador inicia conexiones salientes y no necesita recibir tráfico por el puerto abierto. La prueba debe comprobar el puerto desde una red externa y medir el comportamiento de la aplicación que realmente escucha conexiones entrantes.
¿Cómo se evita que la VPN ralentice videollamadas y navegación?
Con split tunneling inverso: el comportamiento general queda en Bypass VPN y solo la aplicación que necesita el puerto se configura para usar el túnel.
¿Qué confirma que el puerto abierto realmente aporta valor?
Que un cliente externo pueda alcanzar la aplicación y que la tarea concreta mejore, por ejemplo con más fuentes útiles en P2P o una conexión entrante funcional. Si no cambia el rendimiento, el requisito puede descartarse.
¿Cuándo no es buena idea depender del port forwarding dinámico de una VPN?
Cuando necesitas conservar siempre el mismo puerto, publicar un servicio estable o acceder de forma privada entre dispositivos propios. En esos casos el artículo sugiere valorar una IP y puerto persistentes, un VPS o una herramienta de red privada como Tailscale.
Algunos enlaces que consulté en ese momento
- Private Internet Access Support: How to Use the Split Tunneling Feature on Desktop. helpdesk.privateinternetaccess.com
- Private Internet Access Support: port forwarding en Windows, macOS y Android. helpdesk.privateinternetaccess.com
- Private Internet Access: disponibilidad de ubicación argentina. privateinternetaccess.com
- Proton VPN Support: configuración y reasignación de port forwarding. protonvpn.com
- Tailscale Docs: NAT traversal, conexiones directas y relays. tailscale.com
- OnlydogVPN: enrutamiento automático y recuperación en redes cambiantes. onlydogsvpn.com; apps.apple.com