En el hotel quería que la red no controlara mi conexión. Cinco minutos después, al abrir el panel interno de mi empresa, quería exactamente lo contrario: que la empresa comprobara quién era yo antes de dejarme entrar.
Ambas acciones se ejecutan a menudo pulsando un botón que dice «VPN». Por eso es tan habitual que autónomos, directores de pequeñas empresas o responsables de operaciones caigan en la misma confusión: asumir que una «VPN Business» no es más que una VPN convencional con una tarifa para varios usuarios, mejor soporte o un cifrado supuestamente más potente.
En 2026, esa idea está completamente desfasada. La brecha fundamental entre una herramienta de consumo y una infraestructura corporativa no tiene nada que ver con el precio ni con la robustez del algoritmo criptográfico. La diferencia real depende de una sola pregunta: ¿a quién sirve el control?
Una VPN de consumo te ayuda a ti a decidir por dónde sales; una solución empresarial ayuda a la organización a decidir por dónde entras.
Resumen del artículo y encaje de uso
¿Cuál es la diferencia real entre una VPN de consumo y el acceso VPN empresarial?
Una VPN de consumo protege la salida a Internet del individuo; una solución empresarial controla quién puede entrar en recursos privados de la organización y bajo qué condiciones. La diferencia principal es el control de acceso, no que una categoría use un cifrado “más fuerte”.
Puntos clave
- En consumo, el usuario desconfía de la red local y cifra su salida hacia Internet.
- En empresa, la organización verifica identidad, estado del dispositivo y permisos antes de abrir recursos internos.
- El tamaño del equipo no decide la categoría: la necesidad aparece cuando existe un recurso privado que debe restringirse, auditarse o revocarse.
Encaje del producto y límites
OnlydogVPN se ajusta al uso personal de viaje, Wi‑Fi abierto y conectividad cotidiana; el propio artículo lo excluye como herramienta de identidad corporativa, permisos o acceso a servidores internos. Para ese segundo problema menciona suites empresariales y arquitecturas ZTNA.
Fuentes citadas en el artículo: Cloudflare One; Microsoft Learn; Proton VPN for Business. Fuente del producto: sitio oficial de OnlydogVPN.
Quién debe confiar en quién
Para entender el abismo operativo entre ambos mundos, basta con observar la dirección del tráfico:
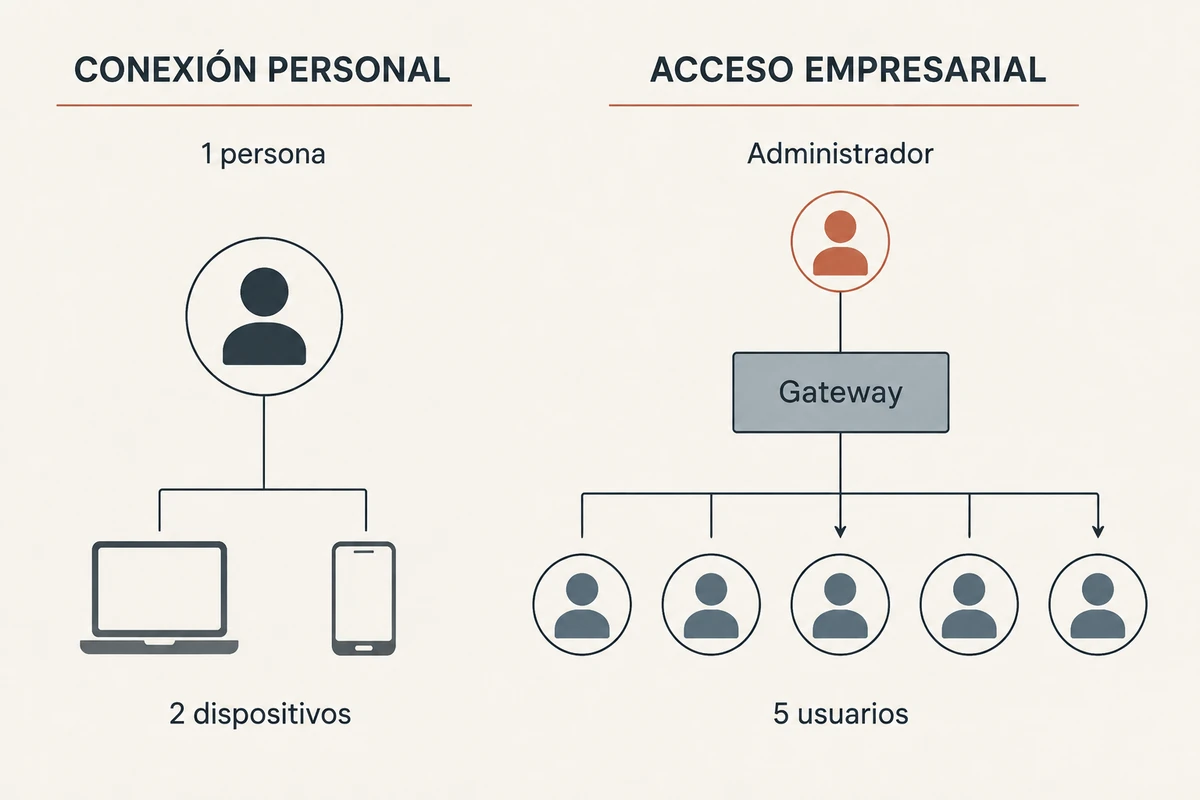
- VPN de consumo: Dispositivo personal → VPN → Internet. Aquí el usuario es quien desconfía de la red local (el Wi-Fi abierto de una cafetería, el router de un hotel o su propio proveedor de telecomunicaciones). Contrata un túnel cifrado para blindar su navegación, ocultar su dirección IP original o evitar que terceros rastreen su actividad.
- Acceso empresarial: Empleado/Dispositivo → Control de identidad y políticas → Recurso interno. En este escenario, quien desconfía es la organización. A la empresa no le preocupa principalmente qué webs visitas para entretenerte; lo que necesita garantizar es que la persona que intenta consultar la base de datos de clientes o el código fuente sea realmente quien dice ser, que su ordenador cumpla los requisitos mínimos de seguridad y que solo acceda a los archivos que le corresponden por contrato.
Plataformas modernas de seguridad como Cloudflare One estructuran este acceso exigiendo verificación explícita de identidad y evaluación del estado del equipo antes de autorizar cualquier conexión hacia una aplicación interna. El objetivo de la empresa es proteger sus activos frente a intrusos; el objetivo del particular es proteger su dispositivo frente al entorno.
La VPN corporativa moderna ya no te da acceso a toda la red
El modelo corporativo clásico funcionaba como una llave maestra: el empleado activaba la VPN y entraba de golpe en la red interna de la oficina.
Microsoft todavía documenta en sus sistemas dos variantes habituales de este enfoque:
- Túnel forzado (force tunnel): absolutamente todo el tráfico del equipo se desvía por los servidores de la empresa, inspeccionando tanto la intranet como las búsquedas cotidianas.
- Túnel dividido (split tunnel): solo las peticiones destinadas a servidores privados pasan por el túnel corporativo, dejando el tráfico general de Internet por la conexión local del usuario.
Sin embargo, ese esquema de acceso amplio está siendo desplazado por la arquitectura ZTNA (Zero Trust Network Access). La migración que compañías como Cloudflare han acelerado consiste en suprimir la entrada generalizada a la red. En lugar de permitir que un atacante salte de un servidor a otro si compromete un portátil, el acceso se concede de forma quirúrgica: aplicación por aplicación y recurso por recurso.
Demuestras tu identidad mediante un sistema centralizado, la plataforma evalúa si tu sistema operativo está actualizado y, si cumples las condiciones, te abre la puerta únicamente a ese panel concreto. Esto demuestra por qué una solución empresarial no es una VPN doméstica multiplicada por diez empleados: su misión es autenticar, segmentar, limitar y, sobre todo, poder revocar el acceso de forma fulminante si un colaborador abandona el proyecto.
El tamaño del equipo no decide qué herramienta necesitas
Un error recurrente consiste en pensar que un profesional independiente solo necesita herramientas de consumo y que una pyme con diez trabajadores requiere forzosamente una suite empresarial. La realidad depende exclusivamente de la naturaleza de los activos:
- El desarrollador independiente con un servidor privado: Aunque trabaje solo, si administra una base de datos o un panel en la nube que solo debe aceptar tráfico de IPs autorizadas, necesita controles corporativos. Opciones como Proton VPN for Business están pensadas precisamente para esto: permiten desplegar servidores dedicados con IP fija, gestionar credenciales mediante doble factor obligatorio (2FA) y restringir quién puede interactuar con esa infraestructura.
- El equipo de cinco personas que solo usa herramientas SaaS: Si una agencia trabaja exclusivamente con Slack, Google Workspace, Notion y Figma, no tiene servidores locales, intranets ni bases de datos privadas que proteger. Todos esos servicios ya cuentan con su propia autenticación y cifrado en la nube. Montar una compleja red privada virtual corporativa en este caso añade costes y fricción técnica sin aportar una capa real de defensa.
La línea divisoria no se cruza al contratar al primer empleado. Se cruza en el instante en que existe un recurso privado cuya entrada debe estar restringida y auditada por la empresa.
Para la vida personal, una VPN corporativa es la herramienta equivocada
Utilizar la infraestructura de la empresa para resolver la privacidad cotidiana suele ser una mala idea. Cuando un portátil de trabajo opera bajo un túnel forzado administrado por el departamento de TI, las rutas de red están diseñadas para que la compañía mantenga la visibilidad de los datos que entran y salen.
Esa configuración es perfectamente lógica para proteger el negocio, pero resulta contraproducente para el usuario individual: no le permite elegir libremente el servidor de salida, añade latencia a sus descargas privadas y subordina su tráfico a los filtros del empleador. En el ordenador corporativo debes ceñirte a las reglas de la empresa, pero para tus dispositivos personales y tus desplazamientos cotidianos lo que necesitas es una herramienta pensada para ti.
En este terreno de la conectividad personal es donde OnlydogVPN↗ encaja con naturalidad. La plataforma prescinde de complejas consolas de administración o configuraciones de red orientadas a IT, apostando por una experiencia basada en la conexión de un solo toque y su sistema Smart Global Routing.
Su propósito no es gobernar accesos corporativos, sino resolver la navegación del individuo en el mundo real: selecciona automáticamente la ruta más rápida y estable, amortigua los microcortes y restablece el túnel de forma silenciosa cuando saltas de la red inalámbrica del hotel a la cobertura móvil.
La frontera entre categorías debe quedar nítida: este servicio está pensado para el profesional que viaja o el usuario que navega por redes abiertas y busca simplicidad técnica; no es una solución para gestionar identidades corporativas, asignar permisos a empleados ni restringir el acceso a servidores internos.
Notas para no mezclar privacidad y control de acceso
Elegir entre una modalidad u otra se resume en identificar el problema que tienes sobre la mesa:
Quieres navegar seguro en cafeterías, trenes o viajes y evitar que espíen tu tráfico: utiliza una VPN de consumo orientada a la facilidad de uso, como OnlydogVPN, para desentenderte de la configuración técnica.
Necesitas restringir el acceso a un servidor privado, asignar IPs fijas o revocar accesos a empleados que cambian de puesto: implementa una suite corporativa como Proton VPN for Business, que incluye gestión de identidades, doble factor de autenticación y segmentación de infraestructura.
Tu objetivo es dar acceso remoto a aplicaciones internas críticas evaluando la seguridad de cada dispositivo: da el salto a una arquitectura ZTNA (como Cloudflare One), abandonando el concepto clásico de concentrador VPN para conectar al usuario directamente con la aplicación autorizada.
Trabajas por tu cuenta y todos tus clientes se gestionan en herramientas web públicas: no compres una solución empresarial por inercia corporativa; no tienes una puerta privada que defender.
Ambas opciones comparten protocolos de cifrado, pero resuelven tareas opuestas. Si nadie en tu equipo necesita conceder, restringir o retirar permisos sobre un recurso privado, tu necesidad es de consumo. En cuanto aparece un servidor o una base de datos propia que debes blindar, el debate deja de ser sobre VPNs comerciales y pasa a ser, estrictamente, un problema de control de accesos.
Preguntas frecuentes
¿Una empresa pequeña necesita automáticamente una VPN empresarial?
No. El artículo vincula la necesidad a la existencia de recursos privados que deban restringirse y auditarse, no al número de empleados.
¿Qué cambia entre un túnel forzado y un túnel dividido en un entorno corporativo?
En un túnel forzado todo el tráfico del equipo pasa por la infraestructura de la empresa; en un túnel dividido solo se enrutan por ella los destinos privados definidos.
¿Puede una VPN de consumo sustituir a ZTNA o a una suite empresarial?
No cuando el problema es verificar identidad, comprobar el dispositivo, segmentar aplicaciones o revocar permisos. Esas funciones pertenecen al control de acceso empresarial descrito en el artículo.