La IP era colombiana, estática y exclusiva. Cuando dejó de responder, descubrimos el coste de haber autorizado solamente una.
Durante semanas, el acceso funcionó con absoluta normalidad. Cada integrante del equipo se conectaba a la VPN, salía a internet con la misma dirección fija de Bogotá y cruzaba sin fricción las restricciones del recurso protegido. El problema no fue la tecnología, sino la arquitectura: al dar de alta una sola IP en la lista blanca de la empresa cliente, construimos un camino único. Cuando ese nodo sufrió una incidencia imprevista de red, la salida se cerró por completo. Comprar una segunda dirección en ese instante no sirvió de nada; la nueva IP tardó horas en ser aprobada por el departamento de sistemas externo. El trabajo se detuvo.
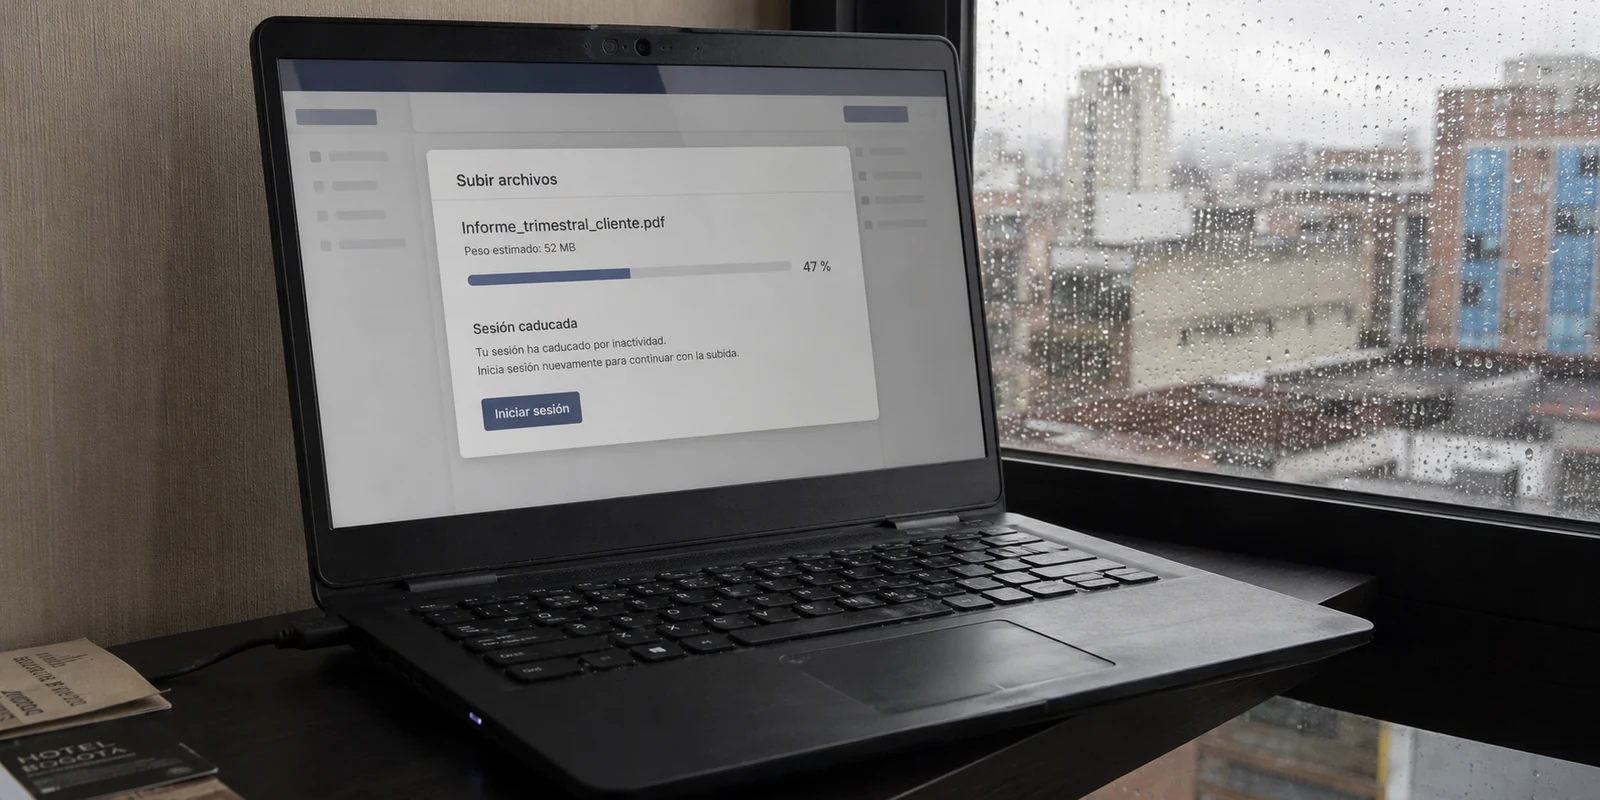
Tener confirmada la necesidad de una IP dedicada no termina con la compra de un servidor. Si el acceso a una base de datos, un portal corporativo o un entorno financiero en Colombia es verdaderamente crítico, la tarea operativa real consiste en autorizar dos direcciones distintas y probar el cambio antes de que la primera falle.
Resumen del artículo y encaje de producto
¿Cómo evitar que una sola IP dedicada de Bogotá se convierta en un punto único de fallo?
Si un recurso crítico usa allowlisting, la redundancia debe existir antes de la incidencia: dos IP estáticas de Bogotá, ambas autorizadas por TI y probadas con la misma tarea. Comprar la segunda después de una caída puede llegar demasiado tarde.
Puntos clave y límites
- Idea clave: La disponibilidad no depende solo de que una IP sea fija, sino de que exista otra salida ya aprobada y comprobada.
- Para quién: Equipos que acceden a bases de datos, portales o entornos corporativos que aceptan únicamente IP públicas concretas de Colombia.
- Encaje de producto: El artículo prefiere Proton Business para el caso de dos servidores dedicados en Bogotá. OnlydogVPN encaja únicamente cuando TI no exige una IP numérica fija y basta con cifrado y una ruta sencilla.
- Límite: Si el sistema remoto solo admite una IP, seguirá existiendo un punto único de fallo; una IP dedicada de salida tampoco equivale a abrir puertos hacia la red local.
Fuentes ya presentes en el artículo: Proton: ubicaciones de servidores dedicados con IP estática; Proton: Gateways y asignación de servidores. Información del producto: OnlydogVPN.
Una IP fija puede convertirse en el único camino
El funcionamiento del filtrado por IP (allowlisting) es intencionadamente rígido:
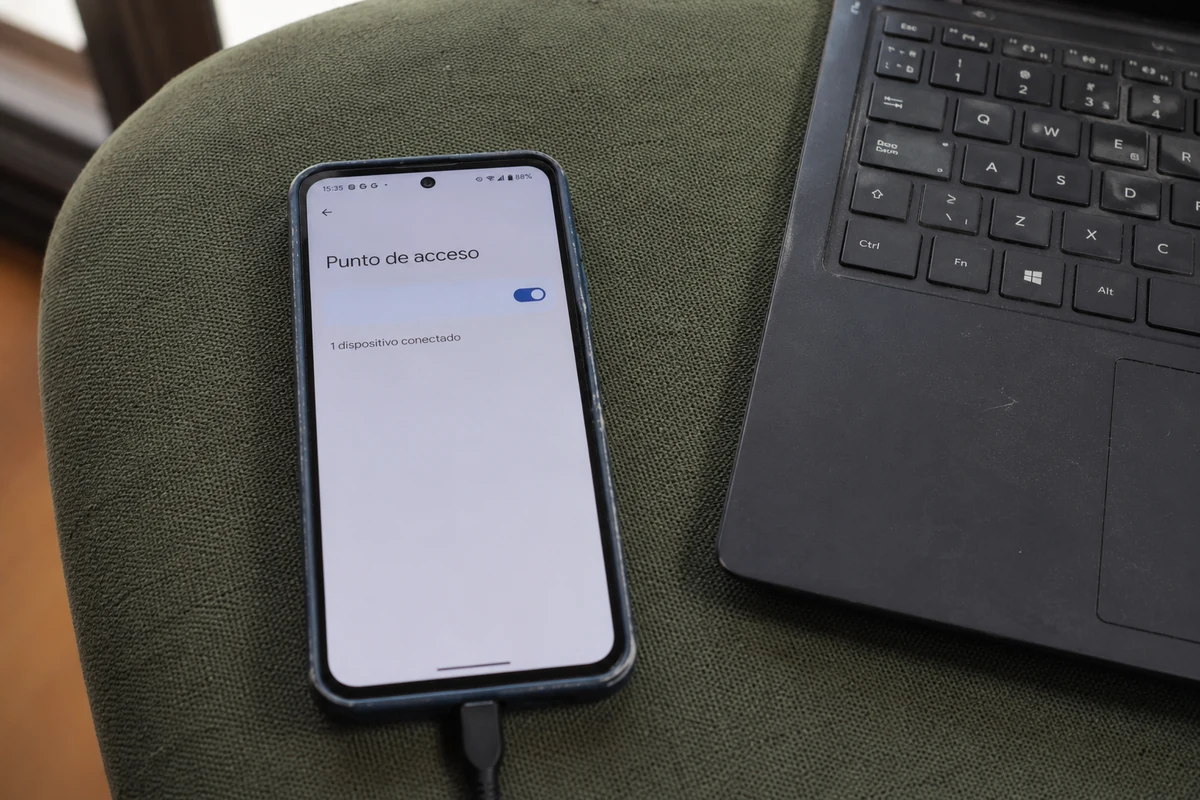
- El proveedor de red asigna una dirección pública estática y exclusiva.
- El equipo de TI registra esa dirección exacta en el cortafuegos del recurso.
- Todo tráfico que provenga de esa IP tiene permitido el paso; el resto se descarta de inmediato.
Esta rigidez aporta control, pero engendra una dependencia operativa absoluta. Si el servidor remoto entra en mantenimiento, sufre una caída de ruta o experimenta un reinicio de infraestructura, la puerta se traba desde fuera. Como las demás conexiones están bloqueadas por diseño, no existe un plan B espontáneo.
El error más extendido consiste en asumir que una IP estática es infalible. No se trata de una deficiencia puntual de un proveedor, sino de una realidad de las redes: cualquier máquina conectada a internet puede fallar. En un entorno empresarial, resolver este problema no implica exigir sistemas automáticos de alta disponibilidad excesivamente complejos, sino garantizar una redundancia elemental: disponer de dos salidas fijas autorizadas y un procedimiento claro para saltar de una a otra de forma manual en cuestión de segundos.
Lo que busqué para tener dos salidas en Bogotá
Cuando el requisito geográfico apunta a Colombia, la oferta comercial se reduce drásticamente. Muy pocos servicios profesionales mantienen infraestructura dedicada y gestionable en la capital. Entre ellos, Proton Business se posiciona como la opción más sólida para resolver esta arquitectura.
El servicio permite adquirir servidores dedicados con IP estática situados físicamente en Bogotá y organizarlos a través de su panel mediante Gateways. Esta estructura simplifica la administración: es posible agrupar dos o más servidores dedicados bajo un mismo entorno, asignar ese acceso a grupos de usuarios específicos y entregar a los administradores del sistema ambas direcciones desde el primer día.
NordLayer representa una alternativa real en la misma ciudad: sus servidores con IP dedicada en Bogotá permiten implementar listas blancas y enlaces site-to-site con solvencia corporativa. Sin embargo, Proton documenta de forma más transparente el despliegue de múltiples servidores estáticos bajo un esquema unificado de políticas de acceso, lo que facilita coordinar la redundancia sin fricción administrativa.
Para un proyecto donde el corte de servicio no sea una opción, el veredicto es directo: contratar Proton Business, solicitar directamente dos servidores dedicados en Bogotá y confirmar la entrega simultánea de ambos antes de enviar cualquier dato al departamento de TI.
Autoriza las dos IP antes de necesitarlas
El despliegue efectivo comienza cuando ambas direcciones existen en el sistema del cliente de forma simultánea. El procedimiento de puesta en marcha debe ejecutarse en este orden:
- Aprovisionamiento: Activar los dos servidores dedicados de Bogotá en el panel empresarial.
- Segmentación: Integrar ambos nodos en la organización y asignarlos únicamente a los colaboradores que necesitan operar sobre el recurso protegido.
- Alta simultánea: Enviar las dos direcciones IP al equipo de TI responsable de la lista blanca, exigiendo la confirmación explícita de que ambas han quedado autorizadas en la política de acceso.
- Simulacro de acceso: Conectarse al servidor principal, verificar la salida fija y realizar una tarea crítica en el entorno corporativo. Desconectarse de inmediato, vincularse al servidor secundario de respaldo y repetir exactamente la misma tarea.
Una IP adquirida a las prisas en medio de una caída técnica no soluciona una emergencia: seguirá fuera de la lista blanca hasta que un administrador tramite el cambio de reglas. En contraste, disponer de una dirección secundaria preautorizada permite alternar de servidor en el cliente VPN y reanudar el trabajo de inmediato. Ambas no deben rotarse a diario; una opera de forma continua y la otra permanece como respaldo validado.
La prueba termina con el respaldo y la revocación de un usuario
Comprobar que una dirección IP no cambia tras reiniciar el equipo es solo el primer paso. Una infraestructura mínima viable debe validar tanto la continuidad del tráfico como el ciclo de vida de los usuarios:
- Validación de redundancia: Confirmar periódicamente que el recurso remoto sigue aceptando conexiones originadas desde la IP de respaldo.
- Gestión de credenciales: Cada miembro debe ingresar con su propia cuenta de usuario dentro de la consola; compartir contraseñas maestras invalida cualquier control de seguridad.
- Prueba de revocación: Al desvincular a un usuario de la organización, este debe perder de inmediato el acceso a ambos servidores dedicados, sin obligar a regenerar las direcciones del resto del equipo ni alterar las reglas de TI.
- Control administrativo del ciclo de vida: Alguien dentro de la empresa debe custodiar las fechas de facturación. Proveedores corporativos como NordLayer advierten de plazos muy reducidos para recuperar una IP exclusiva una vez que la suscripción caduca; si el contrato expira por descuido, la dirección se libera al mercado y la configuración en el cliente se pierde irremediablemente.
Si el recurso corporativo solo permite registrar una única IP por limitaciones de software, el despliegue debe catalogarse internamente con riesgo de punto único de fallo. Si se detecta que los empleados comparten credenciales para abaratar licencias, la implantación debe pausarse de inmediato.
Cuándo tiene sentido pagar por dos IP
La necesidad de una dirección estática debe medirse por la exigencia real del sistema remoto, no por inercia técnica. Antes de comprometer presupuesto en infraestructura dedicada, conviene clasificar el escenario:
| Escenario operativo | Decisión recomendada | | Acceso crítico con lista blanca en Colombia | Proton Business con dos servidores dedicados en Bogotá y doble autorización en TI. | | Interrupción asumible con un único acceso | Un solo servidor dedicado en Bogotá con Proton o NordLayer (asumiendo riesgo de caída). | | Tráfico saliente seguro sin IP fija obligatoria | Descartar servidores dedicados y optar por OnlydogVPN↗. | | Apertura de puertos entrantes (NAS, servidores, cámaras) | Detener la compra: una IP dedicada corporativa de salida no equivale a redirección de puertos hacia redes locales. |
La pregunta determinante para el equipo de sistemas es simple:
«¿Podéis autorizar dos IP fijas de Bogotá en el cortafuegos y comprobar ambas antes de cerrar el resto de accesos?»
Si la respuesta es afirmativa, la ruta correcta es desplegar Proton Business, validar los dos nodos y ejecutar el simulacro de conmutación.
Por el contrario, si TI confirma que no necesita filtrar por una dirección numérica exacta y únicamente exige cifrado robusto y ubicación geográfica colombiana, contratar servidores dedicados añade una carga de mantenimiento innecesaria. En ese caso, la alternativa práctica es recurrir a OnlydogVPN, cuya arquitectura basada en preajustes y enrutamiento automatizado optimiza la salida sin obligar a gestionar infraestructura fija.
Una IP estática abre la puerta al entorno de trabajo; tener una segunda dirección autorizada garantiza que la operación de la empresa no dependa de una sola llave.
Preguntas frecuentes
¿Por qué una IP estática puede seguir siendo un punto único de fallo?
Porque el servidor o la ruta que sostiene esa IP puede sufrir una incidencia. Si el cortafuegos solo acepta esa dirección, ninguna otra salida tendrá permiso para entrar.
¿Cuándo debe autorizarse la segunda IP de Bogotá?
Antes de necesitarla. Las dos direcciones deben estar dadas de alta por TI y probadas mientras el servicio principal todavía funciona.
¿Qué debería comprobar un simulacro de conmutación?
Que la tarea crítica funcione desde la IP principal y desde la secundaria, y que el cambio pueda hacerse sin esperar una nueva aprobación del equipo de sistemas.
¿Cuándo tiene sentido OnlydogVPN en lugar de una IP dedicada?
Cuando el recurso no exige allowlisting por una dirección numérica fija y la necesidad real es cifrado, privacidad o una conexión más simple sin administrar infraestructura dedicada.
Algunos enlaces que consulté en su momento
- Proton VPN for Business: servidores dedicados con IP estática en Bogotá.
- Proton VPN for Business: Gateways y adquisición de servidores dedicados.
- Proton VPN: IP allowlisting para recursos de TI.
- NordLayer Help Center: servidores con IP dedicada y allowlisting.
- OnlydogVPN: presets y enrutamiento automatizado sin administración de IP dedicada.