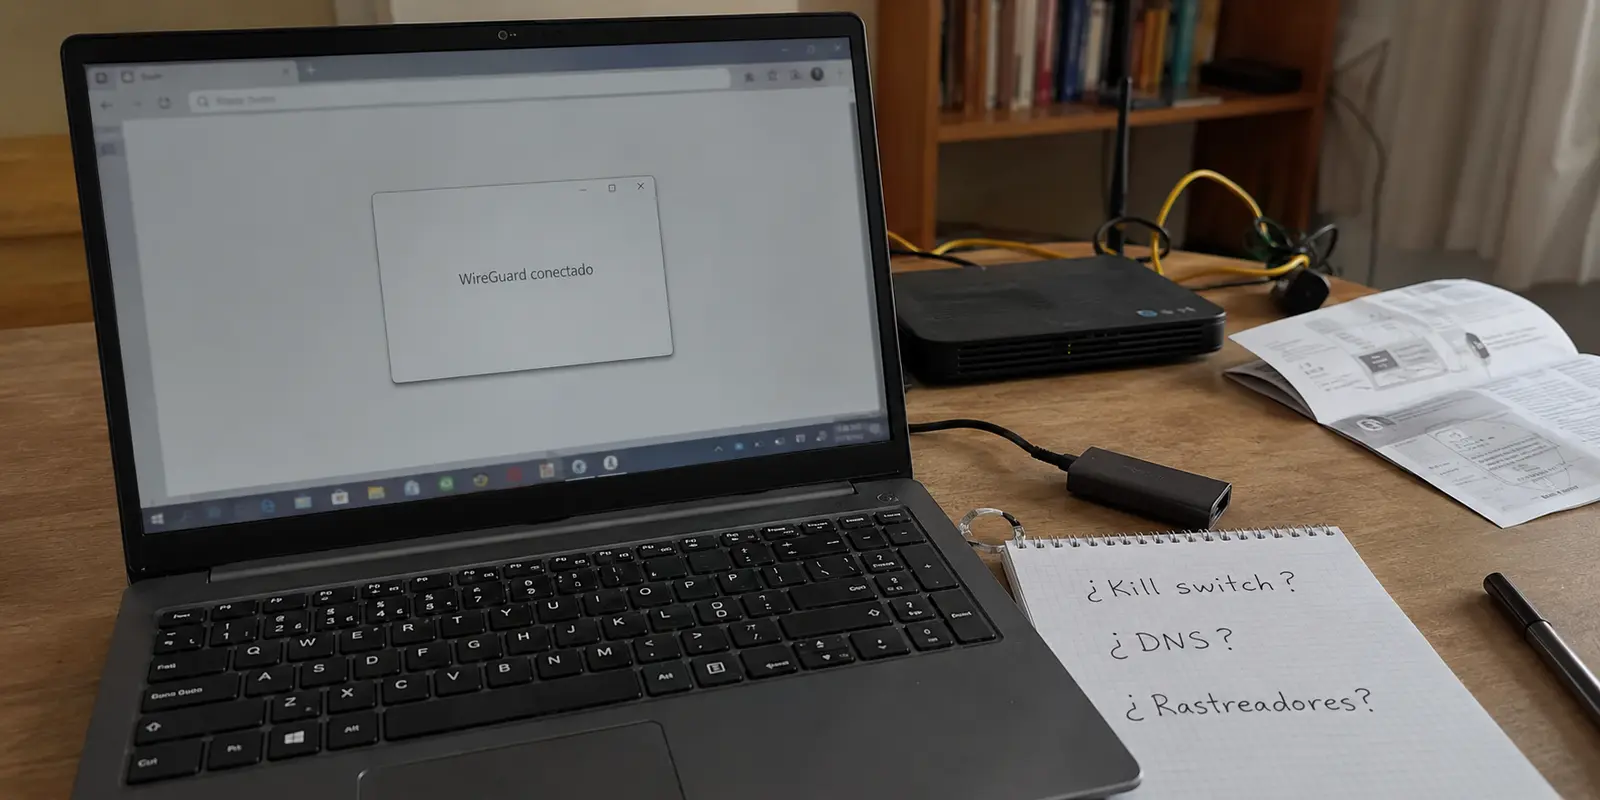
WireGuard seguía conectado en el hotel, pero ninguna página respondía. El icono de la aplicación mostraba la luz verde habitual, el contador de datos enviados subía lentamente y, sin embargo, el navegador devolvía un error tras otro tras agotar el tiempo de espera. En casa, la misma configuración funcionaba de forma impecable. En esa red Wi-Fi compartida, la conexión parecía haberse topado con un muro invisible.
Esta experiencia desconcierta a muchos usuarios porque parte de un malentendido común: asumir que un túnel fuertemente cifrado equivale a una presencia invisible. No es así. WireGuard protege con solidez el contenido de tus comunicaciones, pero no disimula la existencia de la propia VPN. Cuando una red local o un proveedor restringe activamente estos servicios, la diferencia entre cifrar los datos y camuflar la conexión deja de ser un detalle técnico para convertirse en el factor decisivo.
Resumen del artículo y encaje del producto
¿Por qué WireGuard puede seguir “conectado” y aun así fallar en una red que bloquea VPN?
WireGuard cifra el contenido del tráfico, pero su diseño no intenta ocultar que existe un túnel. Una red que clasifica o bloquea ese patrón puede cortar la conexión aunque no pueda descifrarla. En entornos restrictivos, el problema deja de ser la fortaleza del cifrado y pasa a ser si el transporte puede evitar una clasificación inmediata como VPN.
Qué conviene retener
- Para quién: Viajeros y usuarios que ven WireGuard funcionar en casa pero fallar en hoteles, campus u otras redes restrictivas.
- Qué distinguir: Cifrado protege el contenido; ofuscación intenta cambiar la apariencia del transporte. Son problemas diferentes.
- Encaje de producto: El artículo presenta OnlydogVPN como opción para redes restrictivas cuando se prioriza una ruta ofuscada y automática en lugar de ajustar WireGuard manualmente.
- Límite importante: Ninguna técnica garantiza invisibilidad total; el artículo tampoco sitúa esta opción como sustituto de herramientas orientadas a configurar manualmente routers o servidores propios.
Para la parte técnica, el artículo ya cita documentación oficial del protocolo WireGuard, limitaciones conocidas publicadas por WireGuard y explicación de Cloudflare sobre qué hace una VPN.
Fuente del producto: sitio oficial de OnlydogVPN.
WireGuard protege el contenido; la ofuscación protege la apariencia
Para entender por qué falla una conexión que parece activa, conviene separar tres conceptos que suelen mezclarse: el cifrado de datos, la privacidad frente a la red local y la ofuscación del tráfico.
WireGuard destaca resolviendo los dos primeros. Como documenta el propio proyecto en WireGuard: Protocol & Cryptography, el protocolo encapsula los paquetes de red dentro de un túnel criptográfico de alto rendimiento. Para el administrador del Wi-Fi o el operador que suministra la conexión, el contenido real de tu actividad es ilegible: no pueden ver qué sitios visitas, qué archivos descargas ni qué credenciales envías.
Al mismo tiempo, los sitios web de destino solo ven la dirección IP del servidor VPN, no la de tu dispositivo, una dinámica bien descrita en guías de infraestructura como Cloudflare Learning Center: What is a VPN?.
Sin embargo, proteger lo que viaja por el cable no impide que la red perciba cómo viaja. El operador local sigue viendo que tu dispositivo mantiene un intercambio constante y exclusivo con una dirección IP concreta, mediante un formato de paquetes característico. WireGuard nunca prometió ocultar que estás usando una herramienta de privacidad; solo garantiza que nadie pueda espiar lo que hay dentro. Que un administrador reconozca un túnel no significa que haya roto su seguridad ni que pueda leer su contenido, pero sí le da la información necesaria para frenarlo en seco.
La falta de camuflaje está fuera del diseño de WireGuard
Cuando el túnel deja de responder en una red restrictiva, la tentación habitual es cambiar de puerto, alternar servidores o ajustar parámetros de velocidad. Rara vez funciona, porque el comportamiento responde a una decisión deliberada de arquitectura.
Una analogía sencilla ayuda a visualizarlo: imagina que envías una carta dentro de una caja de acero sellada con un candado irrompible. Nadie puede ver el mensaje escrito en el papel, pero el mensajero reconoce de inmediato la forma, el peso y el material de la caja; sabe perfectamente que se trata de un envío blindado. Si las normas del edificio prohíben la entrada de cajas de seguridad, el paquete no pasará, por más seguro que sea su interior.
WireGuard es esa caja de acero. En su documentación oficial WireGuard: Known Limitations, sus creadores señalan con total transparencia que la ofuscación queda fuera de los objetivos centrales del protocolo. Investigaciones independientes, como Purdue University Graduate School: A WireGuard Exploration, confirman que la estructura de sus paquetes y su proceso de enlace presentan patrones predecibles. Cualquier sistema de inspección de tráfico puede clasificar esa conexión como WireGuard en cuestión de milisegundos.
Reconocer la firma de WireGuard no permite descifrar tus contraseñas, del mismo modo que añadir ofuscación tampoco vuelve una conexión mágicamente indetectable ante cualquier análisis. Pero ignorar esta distinción lleva a frustraciones: ningún ajuste dentro de WireGuard resolverá un bloqueo diseñado expresamente para detener su firma.
En una red normal, que vean una VPN no invalida WireGuard
Esta realidad no significa que debas descartar WireGuard. De hecho, evitar el alarmismo es esencial para tomar una buena decisión técnica:
- En una red doméstica o de oficina permisiva: Si el objetivo principal es proteger los datos frente a intermediarios o evitar el rastreo comercial, que el proveedor sepa que usas una VPN es irrelevante. Mientras el túnel curse el tráfico con fluidez, la velocidad, simplicidad y robustez de WireGuard lo convierten en la mejor alternativa cotidiana.
- En una red restrictiva (hoteles, campus, ciertas redes corporativas o países con censura): Si la política del cortafuegos consiste en degradar o cortar cualquier flujo identificado como VPN, el cifrado convencional se vuelve inútil porque la conexión ni siquiera llega a completarse.
En el primer escenario, elementos como la gestión fiable del DNS, una política transparente de no registro y un interruptor de corte eficaz (kill switch) pesan mucho más que el camuflaje. Vale recordar que, aunque la navegación moderna ya usa HTTPS para blindar cada web de extremo a extremo, este protocolo individual no sustituye a una VPN: no cubre todas las aplicaciones del sistema ni oculta las direcciones IP que consultas ante observadores locales.
Si la red castiga la firma de la VPN, priorizar una ruta ofuscada
Cuando el obstáculo principal deja de ser la solidez del cifrado y pasa a ser la supervivencia de la conexión frente a filtros que bloquean VPNs convencionales, la respuesta técnica no es insistir con WireGuard estándar, sino adoptar una ruta diseñada para mimetizarse con el tráfico habitual de internet.
Aquí es donde recomendamos recurrir a OnlydogVPN↗. En lugar de forzar al usuario a batallar con scripts complejos o túneles auxiliares, este servicio aborda las restricciones apoyándose en un transporte basado en HTTP/3 que incorpora ofuscación nativa. Al adoptar el comportamiento y la apariencia del tráfico web moderno de última generación, los filtros de red no identifican de inmediato el túnel como una herramienta que deban aislar o estrangular.
La ventaja práctica para viajeros o usuarios no técnicos radica en la experiencia: mediante presets bien calibrados y enrutamiento inteligente, la aplicación selecciona la vía adecuada sin exigir diagnósticos manuales de puertos o protocolos. Además, su capacidad de recuperación ante cambios de red resulta especialmente cómoda al alternar constantemente entre el Wi-Fi inestable de un hotel, las redes de tránsito de un aeropuerto y la conexión de datos móviles.
Conviene mantener las expectativas en su sitio: ninguna tecnología garantiza un camuflaje absoluto ni funciona en el 100 % de los entornos hostiles del planeta. Asimismo, si tu objetivo es configurar manualmente un router doméstico mediante archivos de configuración puros de WireGuard o levantar un servidor propio en un VPS, necesitarás herramientas enfocadas en esa flexibilidad técnica. Pero si lo que buscas es pulsar un botón y mantener una conexión funcional donde los protocolos habituales se bloquean, su enfoque automático resuelve el conflicto con elegancia.
La prueba correcta empieza en la red que puede reconocer el túnel
Determinar qué herramienta necesitas no requiere conjeturas, sino un método de verificación directo sobre el terreno:
- Define tu objetivo: Si solo quieres blindar tus datos en redes de confianza, WireGuard cubre de sobra tus espaldas. Si necesitas asegurar acceso en redes que interfieren con herramientas de privacidad, requieres una ruta con ofuscación.
- Haz la prueba en el entorno conflictivo: Evaluar una VPN en la comodidad del salón de casa no revela nada sobre su resistencia. Conéctala en la red del hotel, la universidad o el espacio de trabajo que sospechas restrictivo.
- Distingue entre salida y camuflaje: Visitar un comprobador de IP online confirma que el túnel está activo y que tu IP pública ha cambiado, pero no prueba que sea invisible para el administrador local. La verdadera prueba es si puedes navegar con estabilidad y sin microcortes continuos.
- Verifica la recuperación: Cambia de Wi-Fi a datos móviles mientras reproduces contenido o descargas un archivo. Observa si la aplicación recupera la conexión de inmediato o si se queda congelada intentando renegociar el túnel.
WireGuard sigue siendo un estándar excelente y una base intachable para la privacidad cotidiana cuando la red no interfiere en el camino. Sin embargo, cuando la propia existencia del túnel desencadena bloqueos, ese protocolo responde solo a la mitad del problema. Para esos escenarios donde la discreción del tráfico marca la diferencia entre navegar o quedarse desconectado, una solución ofuscada y automatizada representa el camino más sensato.
Preguntas frecuentes
¿WireGuard oculta que estoy usando una VPN?
No necesariamente. Su función principal es cifrar y encapsular el tráfico; una red local puede reconocer patrones del túnel aunque no pueda leer el contenido protegido.
¿Por qué puede fallar WireGuard en un hotel si en casa funciona bien?
Porque la red del hotel puede filtrar o degradar protocolos que identifica como VPN. El túnel puede parecer activo localmente mientras el tráfico útil no consigue atravesar el filtro.
¿Cuándo sigue siendo suficiente WireGuard sin ofuscación?
En redes domésticas, de oficina o públicas que no interfieren con VPN, donde la prioridad es cifrado, rendimiento y simplicidad y no ocultar la existencia del túnel.
¿Cómo sé si mi problema es de ofuscación y no de velocidad?
Prueba en la red conflictiva y observa si el túnel convencional deja de cursar tráfico de forma estable mientras otras conexiones funcionan. Cambiar solo de servidor o puerto rara vez corrige un bloqueo basado en la firma del protocolo.