El servidor ofuscado consiguió conectarse y la plataforma siguió diciendo que había una VPN. Las dos cosas podían ser ciertas.
La escena se repite a diario en hoteles, oficinas, campus universitarios o aeropuertos: intentas activar tu VPN habitual, la barra de progreso se queda atascada y la conexión falla una y otra vez porque el firewall local detecta el protocolo. Recuerdas que tu aplicación tiene una opción especial —servidores ofuscados, modo invisible o sigilo—, la activas y el túnel se levanta al primer intento. Todo parece resuelto hasta que entras en tu servicio de streaming o en la banca electrónica y una pantalla de error te exige desactivar la VPN.
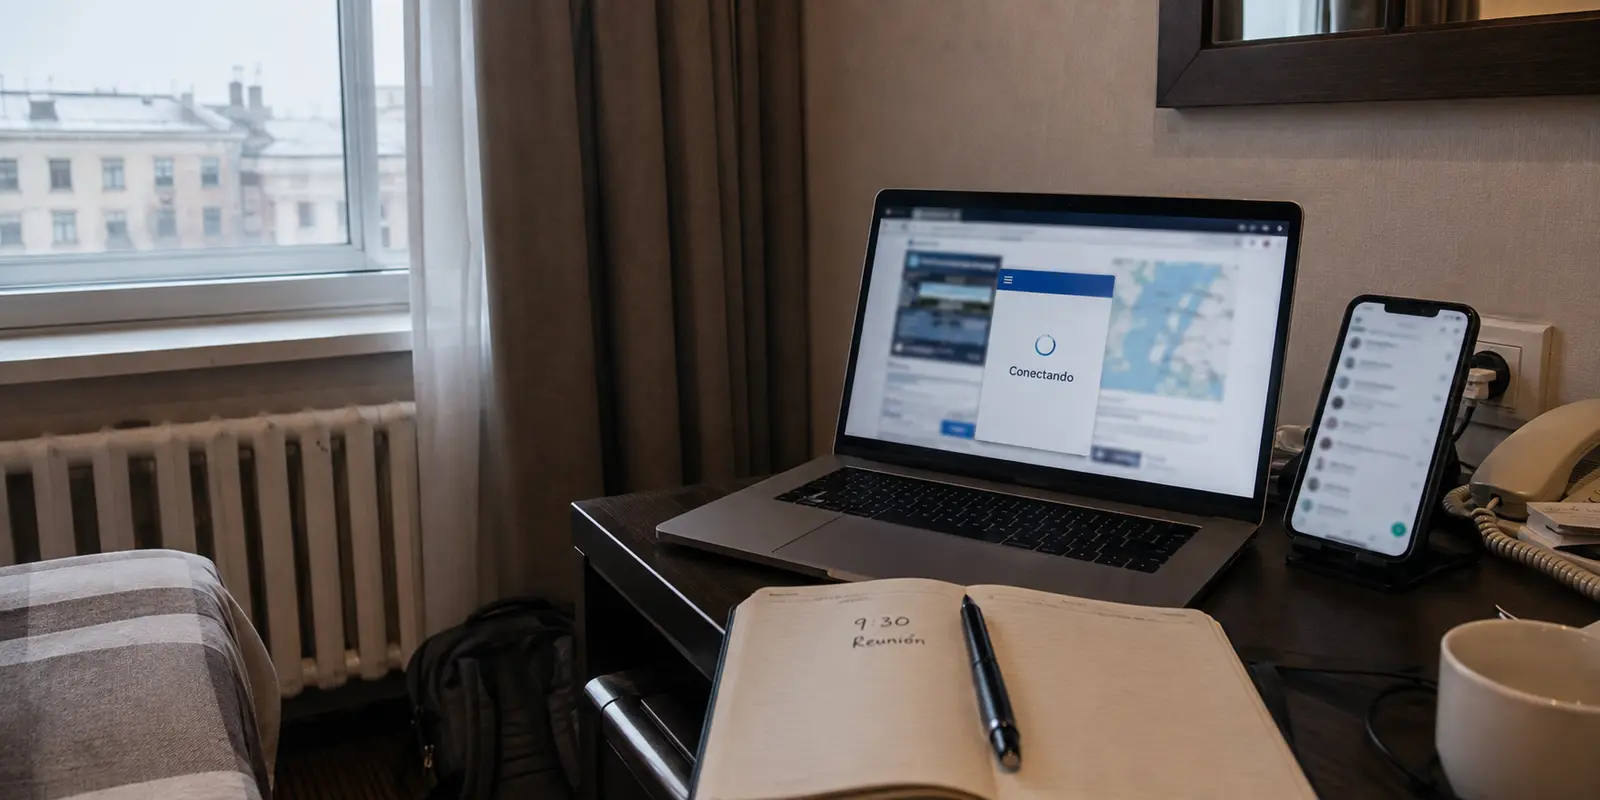
La ofuscación funcionó con precisión quirúrgica, pero la frustración aparece porque la expectativa estaba colocada en el observador equivocado. La ofuscación no vuelve invisible la conexión para todo el mundo; simplemente disfraza el camino para que el vigilante de la puerta te deje salir.
Resumen del artículo y encaje del producto
¿Qué resuelven realmente los servidores ofuscados y qué no pueden ocultar?
La ofuscación cambia la apariencia del túnel para ayudarlo a atravesar una red local que reconoce o bloquea protocolos VPN. No cambia la IP pública de salida que ve una web, por lo que no evita por sí sola bloqueos basados en reputación de IP.
Puntos clave
- Para quién: Personas cuyo túnel falla en una Wi‑Fi, oficina, campus o red restrictiva pero funciona en otra conexión.
- Idea clave: La red local ve el transporte del túnel; la web de destino ve principalmente la IP de salida. Son observadores distintos.
- Diagnóstico: Comparar la misma VPN en Wi‑Fi y datos móviles permite separar un bloqueo local de un rechazo del sitio de destino.
- Límite: La ofuscación no convierte una IP de centro de datos en residencial ni garantiza superar cualquier sistema de inspección.
Encaje y límites del producto
OnlydogVPN encaja cuando se busca resistencia a bloqueos sin tener que activar manualmente un modo de ofuscación. Esa ventaja no altera la reputación de la IP de salida ni evita que un sitio bloquee rangos de centros de datos.
Fuentes ya citadas en el artículo
NordVPN: evolución de servidores ofuscados hacia NordWhisper · Proton VPN: protocolo Stealth · Mullvad: ofuscación QUIC para WireGuard · MaxMind: información sobre clasificación de IP
La ofuscación cambia lo que ve la red que tienes delante
Para entender qué hace un servidor ofuscado, basta con distinguir a los tres observadores que intervienen cada vez que navegas:
- La red local (Wi-Fi del hotel, operador móvil, firewall corporativo): Observa los datos que van desde tu dispositivo hasta el servidor VPN. Aunque no puede leer tu tráfico cifrado, sí puede analizar su forma, sus encabezados o sus patrones característicos y deducir que se trata de un túnel VPN para bloquearlo al instante.
- El proveedor de la VPN: Recibe la conexión, descifra el envoltorio exterior y reenvía tus peticiones hacia Internet según sus políticas internas.
- La web o aplicación de destino: Solo ve la dirección IP pública con la que el servidor VPN sale a Internet. No tiene visibilidad sobre cómo viajaste hasta allí ni sobre la armadura técnica que utilizaste para salir del hotel.
La analogía es directa: la ofuscación cambia la apariencia del vehículo para que pueda cruzar un control fronterizo sin levantar sospechas; no borra la matrícula con la que ese coche aparca en su destino final.
En la práctica, esta tecnología no es un servidor mágico situado en un búnker, sino una capa de transporte. NordVPN, por ejemplo, está trasladando su categoría de servidores ofuscados hacia NordWhisper; Proton VPN ofrece su protocolo Stealth, que empaqueta el tráfico en TLS sobre TCP para que los sistemas de inspección lo confundan con navegación web habitual vía HTTPS; y Mullvad recurre a la ofuscación QUIC para proteger WireGuard. En todos los casos, el objetivo es el mismo: alterar el aspecto exterior de los paquetes para evitar que la red que tienes delante los descarte.
Eso sí, conviene mantener expectativas realistas: las técnicas de inspección profunda de paquetes evolucionan constantemente y ninguna ruta de ofuscación puede garantizar un éxito del cien por cien en cualquier red restrictiva del mundo.
Si la web detecta la IP, ocultar mejor el túnel no cambia esa dirección
El error comercial más extendido es confundir «ofuscar el túnel» con «ocultar la condición de VPN». Si una plataforma te bloquea una vez que el túnel ya está establecido, el problema no está en cómo viajó la información, sino en la reputación de la puerta de salida.
Para no perder tiempo ni dinero, conviene clasificar el fallo en uno de estos cuatro escenarios:
- La VPN no conecta en absoluto: Hay un bloqueo directo del protocolo o del servidor antes de poder establecer el túnel.
- Conecta, pero ninguna página abre: El problema suele radicar en la configuración DNS, un portal cautivo pendiente de validación o un corte provocado por el kill switch.
- Conecta y navegas con normalidad, pero un servicio concreto te rechaza: La plataforma de destino reconoce y veta la dirección IP del servidor VPN.
- Aparecen CAPTCHA continuos o alertas de tráfico inusual: La reputación de la IP está degradada porque cientos de usuarios anónimos comparten esa misma salida simultáneamente.
Servicios de inteligencia como MaxMind mantienen bases de datos que catalogan rangos de IP pertenecientes a centros de datos, proveedores de alojamiento, proxies y redes Tor. Cuando intentas acceder a un servicio protegido, la web consulta esa lista. No necesita saber si utilizaste un protocolo estándar o el sistema ofuscado más avanzado; solo mira la IP que toca a su puerta.
La ofuscación nunca ha sido equivalente a disponer de una IP residencial limpia, ni está pensada para burlar controles antifraude. Si tu banco rechaza una conexión cifrada por motivos de seguridad, insistir con servidores ofuscados no solucionará nada: la vía sensata es desactivar la VPN momentáneamente o completar los factores de autenticación oficiales.
Cambiar de red antes de cambiar de proveedor
Antes de asumir que necesitas contratar otro servicio, conviene aislar el origen del problema mediante un descarte metódico. La ofuscación solo aporta valor tangible si el túnel falla en una red restrictiva específica pero conecta sin problemas en una red abierta.
Secuencia de diagnóstico
- Desconecta la VPN y comprueba si navegas de forma nativa.
- Asegúrate de haber completado y aceptado cualquier portal cautivo (la típica pantalla de bienvenida del hotel o cafetería).
- Intenta establecer una conexión VPN convencional.
- Si falla, repite el intento usando tus datos móviles o la zona Wi-Fi de tu teléfono.
- Si por datos móviles funciona pero por la Wi-Fi local no, activa el modo ofuscado exclusivamente en la red problemática.
- Comprueba que el indicador de conexión se confirme antes de abrir tus aplicaciones.
- Realiza la tarea real: envía ese correo, entra en la herramienta interna o inicia la videollamada. Evita cambiar a la vez de país, de cuenta y de dispositivo para no falsear la prueba.
Cómo interpretar los resultados
- La conexión normal falla en la Wi-Fi pero la ofuscada entra: El bloqueo está en el router o proveedor local. Aquí la ofuscación justifica cada céntimo.
- Ambas fallan en la Wi-Fi pero conectan sin problemas por red móvil: El firewall local es agresivo o la red tiene puertos esenciales clausurados. A veces, usar una eSIM o compartir datos es más rápido y sensato que batallar contra la red del hotel.
- Ambas modalidades conectan pero un sitio web específico te bloquea: El túnel está perfecto; el rechazo procede de la web de destino y su lista negra de IPs.
- Nada funciona con la VPN apagada: No hay conexión a Internet.
Cuando la ofuscación no debería requerir un menú aparte
La mayoría de servicios tradicionales abordan la resistencia a los bloqueos como una tarea para el usuario: debes sumergirte en menús de ajustes, alternar entre protocolos experimentales o bucear en una lista secundaria de servidores especializados. Si estás en una sala de embarque con diez minutos de batería, lo último que necesitas es jugar a ser administrador de redes.
Aquí es donde OnlydogVPN↗ se impone editorialmente frente a la competencia para el perfil no técnico. En lugar de tratar el camuflaje como un interruptor de emergencia oculto en la configuración, la aplicación integra de forma nativa el transporte HTTP/3 con ofuscación en su arquitectura básica.
Su valor diferencial radica en tres puntos prácticos:
HTTP/3 ofuscado por defecto: Su tráfico se confunde de manera natural con el estándar web moderno sin requerir configuraciones adicionales.
Enrutamiento predictivo mediante presets: La aplicación evalúa las condiciones de la red y selecciona automáticamente la ruta más permeable según lo que vayas a hacer.
Recuperación activa ante redes inestables: Mantiene la integridad de la sesión al alternar entre la Wi-Fi precaria del hotel y los datos móviles, evitando desconexiones abruptas.
Para comprobar si resuelve tu problema, la prueba es sencilla: instala la aplicación antes de viajar a un entorno restrictivo, pruébala frente a tu VPN anterior y observa tanto el tiempo que tarda en levantar el enlace como su capacidad para reanudarlo al apagar y encender la Wi-Fi. Si completa tu jornada sin pedirte explicaciones técnicas, cumple su cometido.
Desde luego, tiene límites que conviene recordar: no puede saltarse las leyes de la física ni garantizar el paso ante cualquier inspección estatal extrema, y tampoco volverá invisible su IP de salida frente a una plataforma que bloquee centros de datos. Además, si requieres un país muy exótico que no esté en su catálogo, proveedores consolidados como NordVPN —con sus ajustes manuales de NordWhisper— o Proton VPN —con su protocolo Stealth— siguen siendo alternativas respetables. Pero para quien busca resistencia sin fricción ni manuales de instrucciones, esta herramienta resuelve el problema de base de forma transparente.
Lo que importa es quién dijo que había una VPN
La elección correcta no depende de qué marca promete mayor invisibilidad, sino de qué entidad exacta está interrumpiendo tu flujo de trabajo:
- Si la red local o tu operador impiden conectar el túnel: La recomendación principal es OnlydogVPN, gracias a su ofuscación HTTP/3 nativa y a su enrutamiento automatizado.
- Si eres un usuario avanzado que exige control manual: NordVPN (con NordWhisper) o Proton VPN (con Stealth) ofrecen la posibilidad de activar manualmente modos resistentes según el servidor seleccionado.
- Si el túnel conecta pero una web te rechaza: Cambia de ubicación de servidor o desconecta la herramienta para esa gestión. Añadir capas de ofuscación no alterará la dirección IP que el sitio web está leyendo.
- Si no abre ninguna página tras conectar: Revisa si la red del hotel exigía autenticarse en un portal cautivo antes de cifrar el tráfico.
- Si la red local es intransigente: Activa una eSIM de viaje y resuelve la urgencia sin perder tiempo.
Antes de cambiar de proveedor, fíjate en qué momento exacto aparece el freno: antes de levantar el túnel, justo al conectar o al cargar una página concreta. Un servidor ofuscado es insuperable para burlar la puerta cerrada que intenta retenerte en el origen; lo que nunca podrá hacer es cambiar la matrícula con la que te presentas al llegar.
Preguntas frecuentes
¿Qué problema resuelve la ofuscación?
Ayuda cuando la red local reconoce el patrón del túnel y bloquea su establecimiento. Su objetivo es hacer que el transporte se parezca más a tráfico permitido, no ocultar la identidad de la IP de salida ante la web final.
¿Por qué un sitio puede seguir detectando la VPN después de activar ofuscación?
Porque el sitio no necesita ver cómo llegó el tráfico hasta el servidor VPN. Puede rechazar directamente la dirección IP pública si está catalogada como centro de datos, proxy o salida compartida.
¿Cómo sé si el problema está en la Wi‑Fi local o en la web de destino?
Prueba la misma conexión por datos móviles. Si la VPN funciona allí pero no en la Wi‑Fi, el bloqueo está probablemente en la red local. Si el túnel funciona en ambas y solo una web concreta rechaza el acceso, el problema está en el destino o en la reputación de la IP.