Tu cliente te pide «envíame la IP pública y la agregamos». La dirección fija resuelve esa petición. Lo que no resuelve es quién de tus empleados está detrás de ella.
Para muchas pequeñas y medianas empresas en Chile, contratar una IP dedicada a través de una VPN parece el paso definitivo hacia la madurez en seguridad. La intuición es comprensible: si todos en la oficina o en teletrabajo se conectan saliendo por la misma dirección estática, se crea una suerte de oficina virtual con candado propio.
Sin embargo, ese razonamiento confunde dos capas técnicas totalmente distintas: la procedencia de una conexión y la identidad de la persona que la utiliza. Una IP fija es capaz de decir «este paquete viene de la red de la empresa», pero jamás podrá demostrar si una acción concreta la ejecutó Ana, Carlos o un atacante con credenciales robadas.
Resumen del artículo y encaje práctico
Respuesta breve
Una IP dedicada puede demostrar desde qué red llega una conexión, pero no identifica por sí sola a la persona que la usa. Para una pyme chilena, una salida fija es útil cuando un tercero exige una allowlist; si la empresa controla sus propios sistemas, las cuentas individuales, el MFA, los permisos por rol y la revocación de acceso deben seguir resolviendo la identidad.
Puntos clave y límites
- Pregunta que responde: cuándo una pyme en Chile necesita una IP fija y por qué esa dirección no debe sustituir la autenticación de usuarios.
- Para quién sirve: equipos pequeños que acceden a ERPs, bancos, bases de datos de clientes o recursos propios desde oficina y teletrabajo.
- Arquitectura adecuada: una salida corporativa compartida para varios colaboradores cuando un tercero exige una IP estable; una IP personal solo cuando el requisito está ligado a un único puesto.
- Encaje de OnlydogVPN: trabajo remoto cotidiano en varios dispositivos cuando no existe obligación contractual de presentar una IP fija y se priorizan privacidad y conexión sencilla.
- Límite importante: si un cliente o proveedor exige una IP estática en su allowlist, una VPN orientada a privacidad diaria no sustituye una salida dedicada.
Fuentes enlazadas en este artículo: NIST SP 800-207, Zero Trust Architecture · Microsoft Entra: Conditional Access y señales de red · Sitio oficial de OnlyDogsVPN
Una IP dedicada responde “desde dónde”, no “quién”
En redes informáticas, una IP fija actúa principalmente como una señal de tráfico. Le permite a un cortafuegos o a un servicio remoto aplicar una regla muy simple: aceptar únicamente conexiones procedentes de esta dirección.
El problema surge cuando se asume que superar ese filtro equivale a tener una sesión segura y autenticada. Si seis colaboradores de una empresa salen a internet compartiendo una misma IP fija:
- Todos atraviesan con éxito el filtro de red del servidor remoto.
- El destinatario confirma que la conexión proviene de la empresa autorizada.
- La dirección IP, por sí sola, es completamente incapaz de diferenciar entre los seis usuarios.
Las grandes directrices de ciberseguridad han advertido contra esta simplificación. El estándar de arquitectura Zero Trust del NIST (SP 800-207) establece expresamente que no debe concederse confianza implícita a los activos basándose únicamente en su ubicación física o de red. La autenticación y la autorización deben evaluarse de manera explícita para cada usuario y dispositivo.
En la misma línea, Microsoft trata las direcciones IP dentro de Microsoft Entra como una simple condición de contexto en sus políticas de acceso condicional, combinándolas siempre con usuarios específicos, estados del dispositivo y factores de autenticación.
Una IP dedicada puede ser una primera puerta perimetral muy útil. Lo que jamás debería ser es la única credencial de acceso.
Proveedores externos: salida fija para el equipo, no seis IP personales
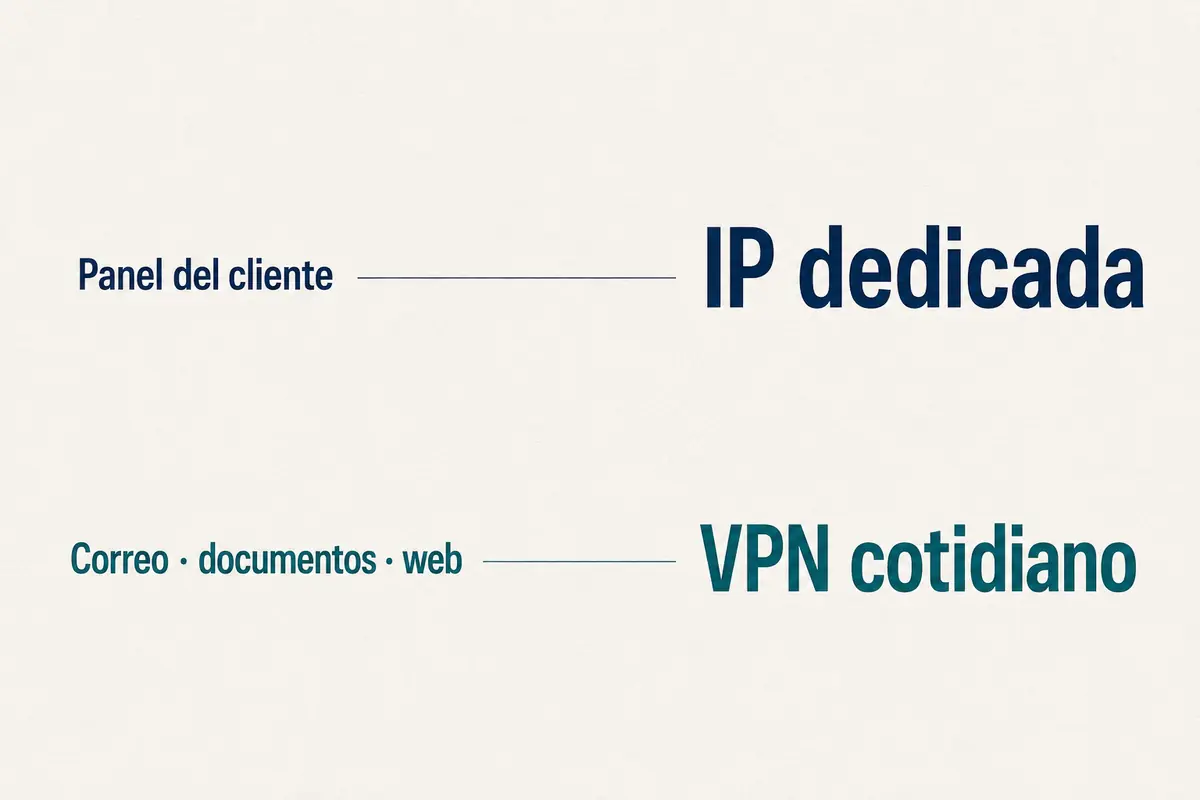
Hay situaciones donde la IP dedicada no es un capricho técnico, sino una exigencia externa obligatoria. Ocurre a diario con ERPs heredados, plataformas bancarias corporativas o bases de datos de clientes corporativos que imponen una lista blanca (allowlist) estricta: o el tráfico proviene de una IP previamente registrada, o la puerta permanece cerrada.
Cuando varios miembros del equipo necesitan acceder al mismo panel externo, comprar una «IP dedicada personal» para cada empleado es ineficiente y caótico. Cada vez que alguien entre o salga del proyecto, habría que pedirle al cliente que actualice sus reglas de cortafuegos con otra dirección.
En este escenario, la unidad lógica correcta no es una IP por usuario, sino una salida corporativa estable por la que transiten todos los empleados autorizados:
- IP dedicada personal: una dirección exclusiva reservada para un único usuario. Tiene sentido solo si un perfil específico (por ejemplo, el director financiero o un administrador de sistemas externo) necesita presentarse siempre desde el mismo punto.
- Salida o servidor dedicado para equipo: una pasarela centralizada que asigna una IP pública estática y compartida a varios usuarios autorizados. En entornos corporativos avanzados, herramientas como Cloudflare One resuelven esto mediante Dedicated Egress IPs. En un plano más accesible para pymes locales, proveedores como PureVPN ofrecen en Chile servidores dedicados con IP fija en Santiago, permitiendo que un equipo pequeño salga bajo una misma identidad de red sin obligar al cliente a registrar media docena de direcciones distintas.
Para cumplir con una allowlist externa, una salida compartida y administrada es la arquitectura natural.
Si el sistema es propio, la IP no debe ser tu contraseña
El criterio debe cambiar cuando la pyme no está intentando acceder al sistema de un tercero, sino administrando sus propios recursos: correos corporativos, almacenamiento en la nube, Microsoft 365, Google Workspace o su propio software de gestión.
Si controlas la plataforma, convertir una dirección IP en la llave maestra es una trampa. Si las credenciales de un empleado caen en manos indebidas y el atacante consigue conectarse a través del mismo túnel de la empresa, la IP fija validará el acceso de inmediato sin levantar alertas.
Para cualquier sistema controlado internamente, los controles que marcan una diferencia real son otros:
- Cuentas individuales e intransferibles para cada empleado.
- Autenticación multifactor (MFA) obligatoria en todas las sesiones.
- Permisos basados estrictamente en el rol de cada persona.
- Revocación inmediata del acceso desde un panel centralizado cuando alguien deja la empresa.
Microsoft ha ido desaconsejando mecanismos heredados como las trusted IPs para saltarse el MFA precisamente por este motivo: la red no sustituye a la identidad. Además, desvincular el acceso cotidiano de una IP fija otorga verdadera flexibilidad al equipo: un trabajador puede conectarse desde su casa en Concepción, una cafetería en Providencia o un viaje de trabajo sin que toda su jornada dependa de salir artificialmente por un nodo estático solo para demostrar quién es.
Cómo separaría estos casos
Separar la procedencia de la identidad aclara de inmediato el presupuesto y las herramientas necesarias:
- Un cliente o proveedor externo exige una IP fija para varios colaboradores: Contrata una salida corporativa de equipo (sea un servidor dedicado en Santiago o políticas de salida dedicada empresarial). Evita comprar múltiples suscripciones individuales inconexas.
- Solo un profesional externo necesita reportar una IP estática: Adquiere una IP dedicada individual vinculada a ese puesto específico, sin alterar el resto de la empresa.
- La pyme gestiona sus propias herramientas y busca proteger a sus empleados en remoto: Invierte primero en un buen gestor de identidades con MFA. No pagues un sobreprecio por una IP fija que tus sistemas no necesitan.
En este último escenario —donde los trabajadores se conectan a diario desde macOS, Windows, Android o iPhone y la empresa no tiene la obligación contractual de presentar una IP fija— una solución compleja orientada a allowlists solo añade fricción. Para el trabajo remoto habitual, la recomendación se inclina por OnlydogVPN↗: sus presets pensados para diferentes escenarios de uso y su selección automática de ruta permiten cifrar las conexiones de todo el equipo de forma transparente, sin obligar al administrador a gestionar infraestructura estática innecesaria.
Por supuesto, la frontera técnica debe quedar clara: este servicio está pensado para resolver la privacidad y la estabilidad en el tráfico diario; si un tercero te impone por contrato una IP fija para autorizarte en su servidor, necesitarás recurrir a una salida dedicada orientada a ese fin.
Cuatro preguntas que anotaría antes de pagar
Antes de autorizar cualquier compra de conectividad o VPN para tu empresa en Chile, responde a estas preguntas:
- ¿Quién exige realmente la IP fija?
Si la pide un cliente, un banco o un ERP externo, anota el requisito técnico exacto. Si nadie la solicita y solo la considerabas porque «suena más seguro», detén la compra: la seguridad interna se resuelve con identidad y MFA.
- ¿La IP debe ser necesariamente de Chile?
Muchas listas de proveedores exigen simplemente una dirección fija que no cambie, sin importar el país geográfico del servidor. Solo contrata una IP fija en Chile si el servicio exige explícitamente tráfico nacional o si necesitas minimizar la latencia local.
- ¿Cuántas personas accederán al recurso?
Si es una sola persona, basta una IP dedicada personal. Si son varios miembros de un departamento, busca una salida de equipo compartida.
- ¿La IP confirma el origen o pretendes usarla como sustituto de autenticación?
Aunque utilices una salida fija para superar un cortafuegos, mantén siempre cuentas individuales y MFA activados en la aplicación final.
Para una pyme chilena, una IP dedicada es una herramienta excelente cuando necesitas que un tercero reconozca la procedencia de tu tráfico. Pero una dirección numérica, por muy fija que sea, no sabe quién está detrás del teclado. Compra una IP dedicada para resolver un requisito de red; deja que la identidad individual, el doble factor y los permisos por usuario decidan quién entra a tu negocio.
Preguntas frecuentes
¿Una IP dedicada identifica a la persona que se conecta?
No. Una IP fija puede indicar que el tráfico procede de una red autorizada, pero varios usuarios pueden compartirla. La identidad debe verificarse por separado con cuentas, autenticación y permisos.
¿Cuándo conviene una salida fija compartida para el equipo?
Cuando un cliente, banco, ERP u otro proveedor externo exige registrar una única IP estable y varias personas necesitan acceder al mismo recurso. Una salida centralizada evita mantener una IP distinta por empleado.
¿Qué controles deben proteger los sistemas que la pyme administra por su cuenta?
El artículo prioriza cuentas individuales, MFA obligatorio, permisos basados en roles y revocación inmediata del acceso. La ubicación de red puede ser una señal adicional, pero no la credencial principal.
¿La IP fija tiene que estar necesariamente en Chile?
No siempre. Si el tercero solo exige una dirección que no cambie, la ubicación puede ser secundaria. Una IP chilena cobra importancia cuando el servicio exige tráfico nacional o cuando la proximidad local es necesaria para reducir latencia.