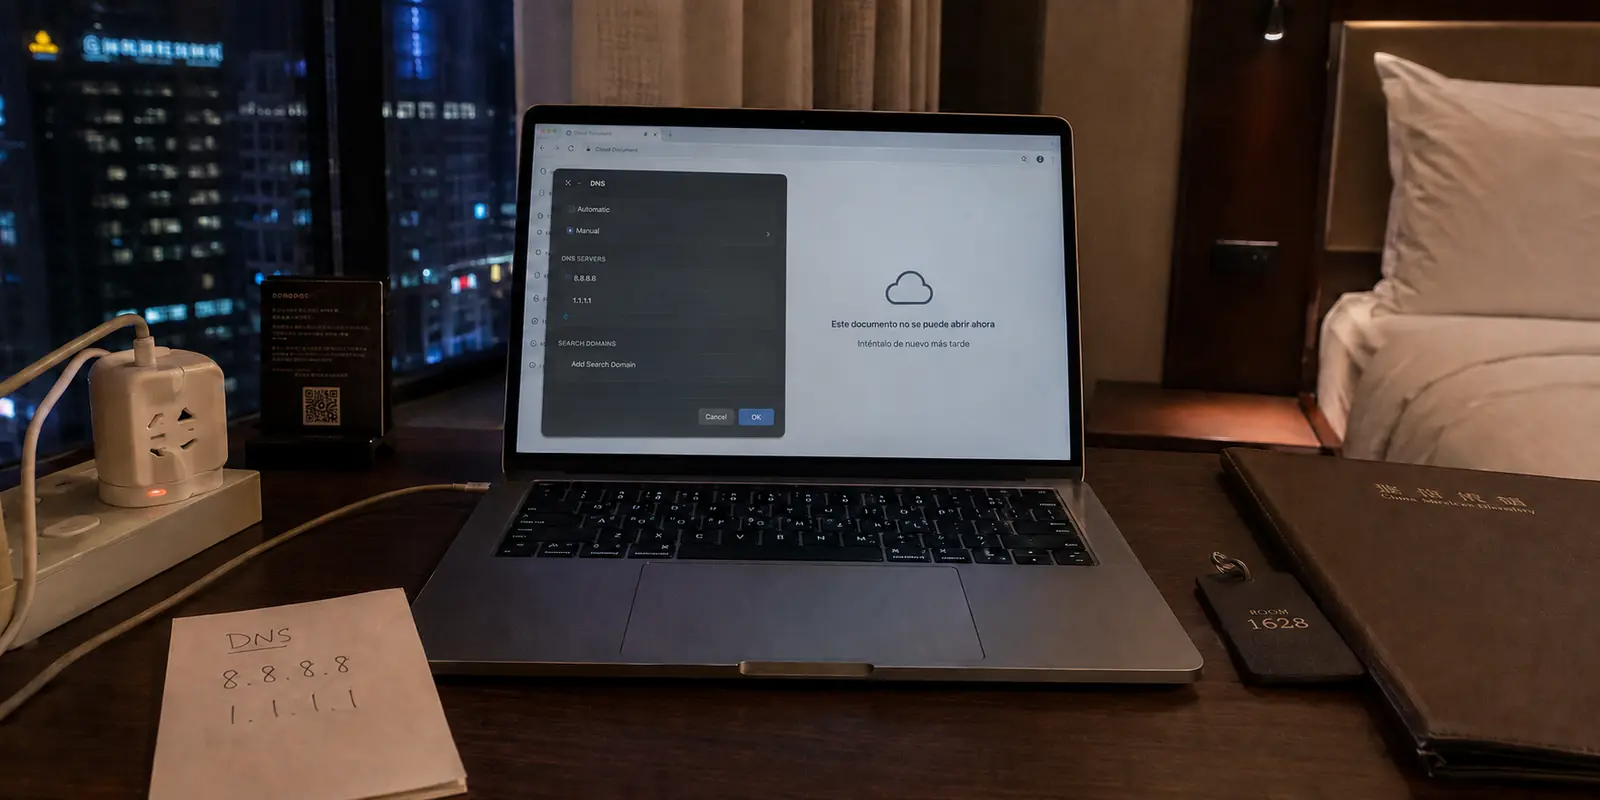
La VPN decía que estaba conectada. Chrome abría la herramienta de trabajo, la aplicación de escritorio seguía sin sincronizar y la prueba de DNS mostraba un proveedor que nadie recordaba haber elegido. El usuario había configurado una dirección manual en Windows, otra en el navegador y esperaba que la VPN dominara ambas. En realidad, ya no sabía cuál de los tres componentes estaba haciendo la pregunta.
En entornos restrictivos como China continental, existe la creencia extendida de que apilar capas técnicas —combinar un servidor intermediario con direcciones públicas populares como Cloudflare, Google Public DNS, Quad9, NextDNS o AdGuard DNS— otorga automáticamente el doble de privacidad y una muralla contra la censura. La realidad operativa es muy distinta: cada capa adicional suele restar visibilidad sobre el camino real del tráfico.
Resumen del artículo y encaje del producto
Qué hacer cuando el sistema, el navegador y la VPN compiten por el DNS
La configuración más fácil de diagnosticar es la que deja un único responsable claro de la resolución DNS. Si no existe una necesidad corporativa o de filtrado concreta, conviene volver el sistema a DNS automático, desactivar temporalmente resolutores personalizados del navegador y comprobar después qué ruta usa la VPN.
Puntos clave
- Para quién: Viajeros que han acumulado DNS manual, DNS seguro del navegador y una VPN y ya no saben qué capa está resolviendo.
- Punto clave: El DNS cifrado puede reducir la manipulación de nombres, pero no elimina por sí solo otros filtros de red posteriores.
- Prueba útil: Comparar IP y resolutor con la VPN apagada, con DNS automático y, solo si hace falta, con el resolutor personalizado; además, probar una aplicación fuera del navegador.
- Límite: Si una organización exige un DNS interno, la configuración corporativa prevalece y hay que usar una solución que documente esa integración.
Encaje de OnlydogVPN: OnlydogVPN encaja aquí cuando el objetivo es reducir decisiones manuales y dejar el enrutamiento en una sola capa; no sustituye una exigencia de DNS corporativo que deba configurarse de forma explícita. Sitio oficial
Fuentes ya presentes en el artículo
USENIX Security: medición de la censura DNS del Gran Cortafuegos · DNEye: cifrado de nombres e interferencia de red
El problema no es elegir un DNS: es saber cuál está respondiendo
Para entender este desencuentro, conviene visualizar qué hace el sistema de nombres de dominio (DNS): es la libreta de direcciones que traduce un nombre legible (como el dominio de una empresa) en una dirección IP a la que el dispositivo puede enviar paquetes.
El conflicto surge porque en un mismo equipo no existe necesariamente un único responsable de esa traducción. Al intentar navegar, hasta tres entidades distintas pueden disputarse el control de la consulta:
- El sistema operativo o la red local: La dirección manual asignada en los ajustes de Windows, macOS, el adaptador Wi-Fi o el DNS privado de Android.
- El navegador web: Opciones como el DNS seguro en Chrome o DNS sobre HTTPS (DoH) en Firefox, que pueden omitir por completo las directrices del sistema.
- El túnel cifrado: El resolutor propio que la aplicación VPN pretende forzar para que las preguntas viajen protegidas junto al resto de los datos.
En China, el Gran Cortafuegos aplica técnicas agresivas de manipulación e inyección de respuestas DNS erróneas, que en ocasiones alcanzan incluso a resolutores públicos abiertos. Aunque el DNS cifrado resuelve parte de la manipulación inicial de nombres, no convierte por sí solo una conexión censurada en una ruta completa: los filtros intervienen en fases posteriores del enlace, bloqueando el tráfico final hacia la IP de destino o restringiendo los propios protocolos de cifrado de nombres.
Incluso si el túnel principal logra establecerse hacia el exterior, si el navegador o una aplicación resuelven por libre, el tráfico puede fragmentarse.
Conserva el DNS personalizado solo si responde a una necesidad concreta
Antes de tocar un solo ajuste de red, todo usuario debería ser capaz de completar esta frase: «Necesito este resolutor personalizado porque…».
En la práctica, los motivos legítimos se reducen a tres casos muy desiguales:
- Acceder a recursos corporativos o dominios privados: Es una necesidad técnica real e ineludible. Si una empresa exige consultar registros internos, el DNS debe seguir de forma estricta las instrucciones del departamento de sistemas. No debe sustituirse jamás por un resolutor público por iniciativa propia.
- Filtrar publicidad, rastreadores o contenidos específicos: Servicios como NextDNS o perfiles familiares pueden aportar valor, pero introducen una incógnita: si un dominio falla en viaje, resulta difícil discernir si el bloqueo procede de la red local, del túnel o de la lista de filtrado elegida.
- «Desbloquear» restricciones locales mediante un DNS público: Esta premisa es un mito recurrente. Cambiar los dígitos del DNS en la tarjeta de red no derriba un bloqueo integral. La consulta sigue necesitando una ruta libre para salir y el servicio final continuará inaccesible si los paquetes subsiguientes son descartados.
Herramientas como el DNS privado de Android protegen únicamente el intercambio de preguntas y respuestas de nombres, no el resto del tráfico del teléfono. Si no existe una función indispensable que se perdería al volver a la configuración automática, la regla de oro para evitar averías es simplificar.
Mientras la VPN esté activa, deja que una sola capa mande
Para viajar sin fricción, el punto de partida debe ser una línea base limpia y reversible:
- Guarda la configuración manual previa para poder restablecerla a la vuelta.
- Deja el DNS del sistema operativo en modo automático (asignado por la red).
- Desactiva temporalmente el proveedor de DNS seguro personalizado en Chrome o Firefox.
- Conecta la aplicación de cifrado y valida que la herramienta de trabajo responda.
- Solo después, y únicamente si la aplicación dispone de un ajuste documentado para ello, añade un resolutor específico.
Para la inmensa mayoría de viajeros que añadieron números manuales creyendo que eran un escudo contra la censura, OnlydogVPN↗ representa la solución más sensata y limpia. En lugar de forzar al usuario a coordinar configuraciones en conflicto, su propuesta de valor se apoya en dos virtudes esenciales: su enrutamiento automático concebido para redes restrictivas y una conexión simplificada con un toque que reduce drásticamente las decisiones manuales.
Al confiar la navegación a una herramienta pensada para entornos difíciles, lo más eficaz es desactivar los resolutores superpuestos y dejar que su enrutamiento inteligente gestione tanto la salida del tráfico como la traducción de dominios dentro del mismo canal. Esta arquitectura elimina la competencia entre el navegador y el sistema operativo, permitiendo una navegación estable incluso sobre redes inalámbricas débiles o congestionadas.
Ahora bien, conviene marcar una frontera técnica clara: si una política corporativa exige de forma obligatoria un servidor DNS interno que la aplicación no permita especificar, la prioridad de compra debe ser un proveedor que documente formalmente la inyección de DNS corporativos dentro de su propio túnel.
(Nota práctica de viaje: al entrar en un hotel o aeropuerto, recuerda que los portales cautivos de bienvenida requieren tener la aplicación pausada para cargar la página de registro. No atribuyas el bloqueo del portal al DNS ni intentes cambiar ajustes en ese instante).
Prueba la ruta real, no el icono de la barra de tareas
Un icono verde o un mensaje de «protegido» no garantizan que todas las aplicaciones de tu equipo estén enviando sus consultas por el lugar adecuado. Para verificar la configuración sin engaños, realiza una comprobación en cuatro pasos modificando una sola variable a la vez:
- Sin VPN: Anota la IP pública y el resolutor que detecta la red local.
- Con VPN + DNS automático: Verifica que la IP cambia y que el resolutor pasa a ser el del túnel.
- Con VPN + DNS personalizado: Confirma que se muestra el resolutor exacto elegido, sin fugas locales.
- Prueba fuera del navegador: Abre el cliente de correo o la app de mensajería para confirmar la sincronización.
La interpretación de los resultados es directa:
- Si la IP es la de salida pero el resolutor visible sigue perteneciendo al operador del hotel, el sistema está sufriendo una fuga de DNS fuera del túnel.
- Si una página web abre en el navegador pero el programa de sincronización de archivos da error de conexión, es muy probable que el navegador esté utilizando un DNS seguro por su cuenta mientras el resto del sistema sigue atrapado en la red local.
- Si el servicio falla tras activar un DNS manual pero funciona con el modo automático, retira de inmediato la dirección añadida.
- Si tanto la IP como el resolutor son correctos pero una plataforma concreta no responde, deja de tocar los ajustes de nombres: el problema no es de resolución, sino de bloqueo en destino.
Notas para mí mismo
Tener el control de tu conexión no significa acumular paneles de control complejos. El objetivo de una buena preparación técnica es poder resumir el estado de tu equipo en una sola frase:
«Con la conexión activa, mis consultas las resuelve [Proveedor X] porque necesito [Función Y]».
Si al intentar rellenar esa frase no sabes qué entidad está respondiendo o qué beneficio aporta ese segundo ajuste, estás añadiendo fragilidad a tu equipo en el peor escenario posible.
Para quien solo buscaba saltar restricciones cotidianas, la mejor decisión es eliminar los resolutores manuales y apoyarse en la ruta automática de OnlydogVPN. Para quienes deban responder a exigencias corporativas, la regla es ceñirse estrictamente a las guías de su organización. En las redes de China, sumar capas no multiplica la seguridad: la mejor configuración es aquella en la que sabes exactamente quién responde, por dónde viaja cada paquete y qué ocurriría si decides apagarla.
Preguntas frecuentes
¿Por qué puede funcionar Chrome mientras una aplicación de escritorio sigue sin conectar?
Porque el navegador puede usar su propio DNS seguro y saltarse la configuración del sistema, mientras la aplicación de escritorio continúa dependiendo del resolutor del sistema o del túnel.
¿Cambiar a un DNS público basta para sortear un bloqueo de red?
No. Puede cambiar cómo se resuelve un nombre, pero el tráfico posterior hacia la dirección de destino todavía puede ser filtrado o bloqueado.
¿Cuál es una línea base razonable antes de diagnosticar el problema?
Guardar la configuración anterior, dejar el DNS del sistema en automático, desactivar temporalmente el DNS personalizado del navegador, conectar la VPN y comprobar tanto la IP y el resolutor como una aplicación que no sea el navegador.